何が起きたか
bubblewrapとNixを組み合わせた最小限のサンドボックス「sandbox-bwrap-nix」がリリースされ、AIコーディングエージェントと実験を1秒以下で起動できる隔離環境で実行でき、デーモンやイメージプルが不要で、root权限も必要としない。
なぜ重要か
OpenCodeのようなAIコーディングツールはコードベースを閲覧してファイルを編集でき、システムに予期しない損害をもたらすリスクが実在するが、sandbox-bwrap-nixはエージェントのアクションをsandbox-homeフォルダに限定し、ホストのファイルシステムを隔離してエージェントが暴走しても損害を局所化できる。
注目点
このサンドボックスはbubblewrapがインストール済みでNixがflakesに対応したLinuxマシンでのみ動作し、ホストのネットワークとカーネルは共有するが、3層の保護機構がある——隔離されたディレクトリ(読み取り専用Nixストア、新規/tmp、置き換えられたhome)、独立したプロセス名前空間、環境変数の消去によるホスト側からの秘密情報の漏洩防止。
こういう要約が、毎朝あなたのメールに届きます。
sandbox-bwrap-nixはAIコーディングエージェントを使用する開発者の実践的な問題に対応している——エージェントが重要なファイルや設定ディレクトリに対してrm -rfのような破壊的コマンドを実行するという恐怖感だ。DockerやPodmanのようなコンテナは隔離を提供するが、デーモン、イメージ管理、レイヤーキャッシング、root权限またはsudoの必要性といったオーバーヘッドを伴う。本プロジェクトはより狭く軽量なアプローチを採り、既存のLinuxツール2つを組み合わせている:bubblewrap(最小限の権限削除サンドボックス)とNix(プロジェクトは利用者が既に持っていることを想定している)。その結果、意味のある安全性(隔離されたファイルシステム、独立したプロセス名前空間、消去された環境変数)を完全なコンテナ化の運用上の複雑さなしに提供するツールが実現した。
設計上のトレードオフは明確である:sandbox-bwrap-nixは可搬性(Linuxとbubblewrapのみ)と一部のコンテナ機能(イメージキャッシング、独立したOSカーネルなし)と引き換えに、シンプルさ、速度、Nixを既に使用している開発者にとって自然な適合性を実現している。隔離モデル——Nixストアを読み取り専用でマウント、ホームディレクトリを使い捨てのsandbox-homeフォルダで置き換え、新規/tmpを使用する——によって、AIエージェントは依然として有効(パッケージのインストール、ファイル編集、コマンド実行が可能)だが、いかなる損害や残存する変更もサンドボックス内に留まり、sandbox-homeフォルダをリセットして消去できる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
MetaはMuse Wonderで訓練した特化型モデルをMuseとMeta AI向けに導入し、MuseのPersonal Superintelligence Indexスコアを38%から47%に上げた
Zyphraが個人向けではなくチーム向けに設計したAIエージェントMAIAのベータ版を公開
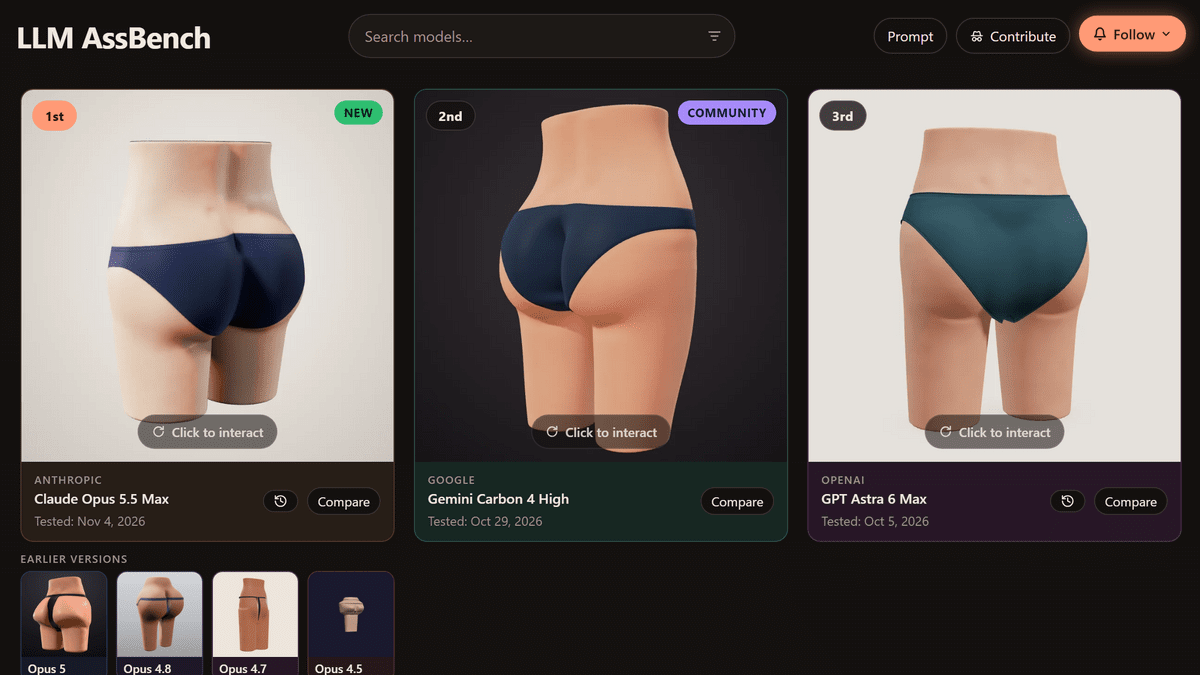
開発者のLuigiが2026年9月にLLM AssBenchを公開
外務省の要請を受け、来年度予算の裏付けを得た国際交流基金が、有名なアニメ・マンガのキャラクターと日本語会話を練習できるアプリを開発し、2028年度までの完成を目指す
SHLの6〜7月調査で、米国の回答者の19.1%がAIに職を代替された後、復帰を求められたと答えた
1,000件のリクエストを模したキューで、最初のトークンまでの中央値が452秒(7.5分)から14秒に短縮され、48トークンの単一回答も567 msから39 msになった