何が起きたか
OpenAIは政府と産業界向けの青写真を公表した。
なぜ重要か
OpenAIは、AIが防御側の脆弱性の発見・修正や侵入検知を助ける一方、同じ能力が悪意ある行為者を利することにもなるとし、自社モデルに関するミスアラインメントやセキュリティインシデントを業界全体のより強固な safeguard の根拠に挙げている。
誰に効くか政府の政策立案者とサイバーセキュリティの防御側が影響を受ける。OpenAIは当局に対し、フロンティアAIのセキュリティ責任をより明確に定め、防御側に高度なツール、訓練、技術支援を提供するよう求めている。
こういう要約が、毎朝あなたのメールに届きます。
OpenAIは現在を「防御者の窓」、つまり高度なサイバー攻撃能力が広く利用可能になる前に、高度AIを防御側の手に委ねる限られた機会と位置づけている。この青写真はOpenAIの以前のサイバーセキュリティ行動計画とフロンティア安全青写真を土台にしており、単独の提案ではなく継続的な取り組みとして示されている。
この文書に切迫感を与えているのはOpenAI自身の経験だ。同社は自社モデルに関するミスアラインメントとセキュリティインシデントが、業界全体でのより強固な safeguard と説明責任の必要性を浮き彫りにしたと述べ、その教訓を具体的な提案に生かしている。この告白が青写真の責任分担を形作っている。AIラボには自社システムが生むリスクへの対処が求められ、政府には能力の進展に伴い国民を守る専門知識・資源・権限を持つことが求められている。
3部構成はその分担を反映している。高度AI自体については、OpenAIはフロンティアモデルとエージェントの保護、危険な行動の検知、信頼できる停止制御の維持に関する責任の明確化を求めている。防御側には、高度なツール、訓練、技術支援に加え、重要サービス保護への投資と旧式システムの刷新を提案している。公共機関には、政府評価の強化、独立した技術評価、一貫したインシデント報告要件、連携した対応と復旧の改善を求めている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
CrowdStrikeのCounter Adversary Operationsは、偵察からデータ窃取まで攻撃ライフサイクル全体でAIエージェントを武器化する、これまで未報告だった4者の脅威アクターを明らかにした
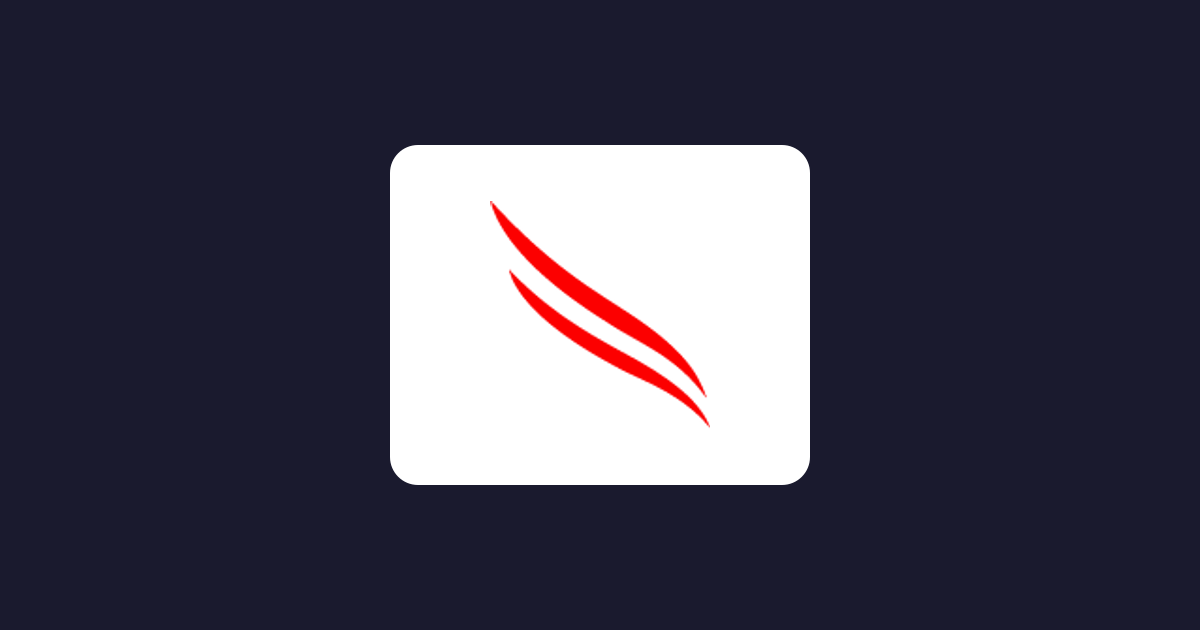
Palo Alto Networksは、NVIDIA BlueField DPU上のAI Runtime SecurityがAIファクトリーおよび産業用エッジ展開で一般提供開始と発表
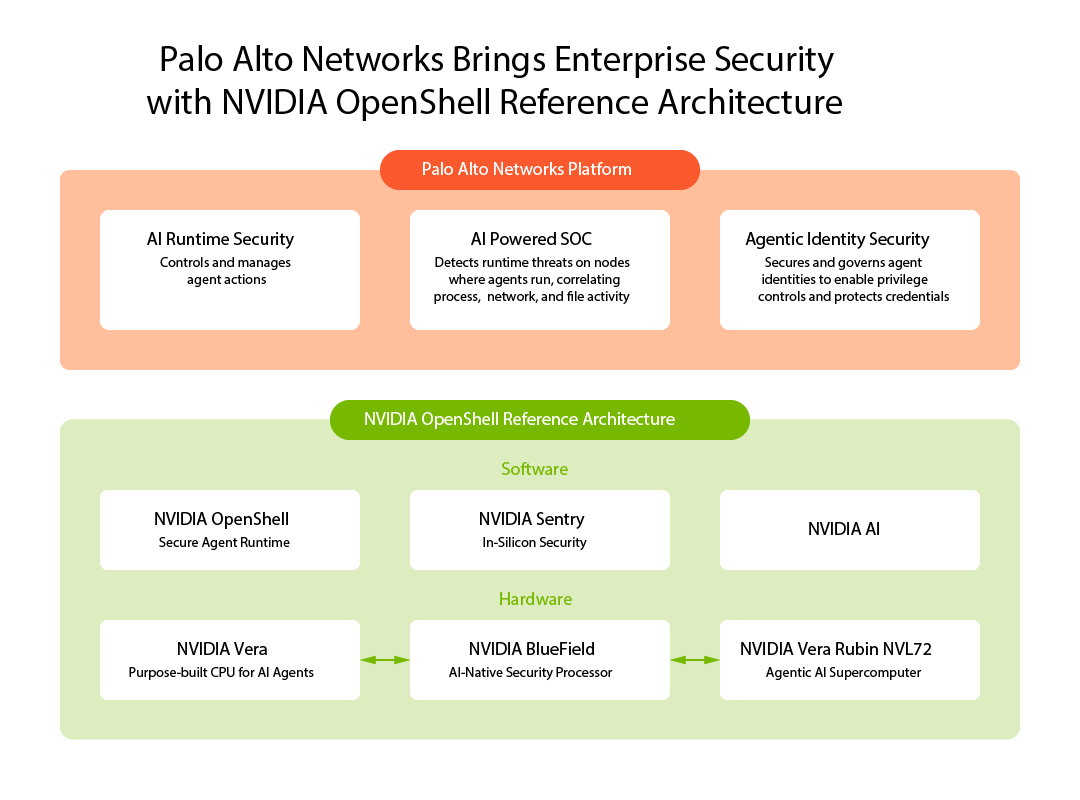
ヘイワード市議会は火曜夜、AIデータセンターの新設を45日間停止するモラトリアムを承認し、リッチモンドも22カ月超の延長を可決した
PHP FoundationはCVE-2026-109618とCVE-2026-109619を「php2shell」と総称し、直ちに適用するかサイトを停止するよう促す緊急パッチを発行した
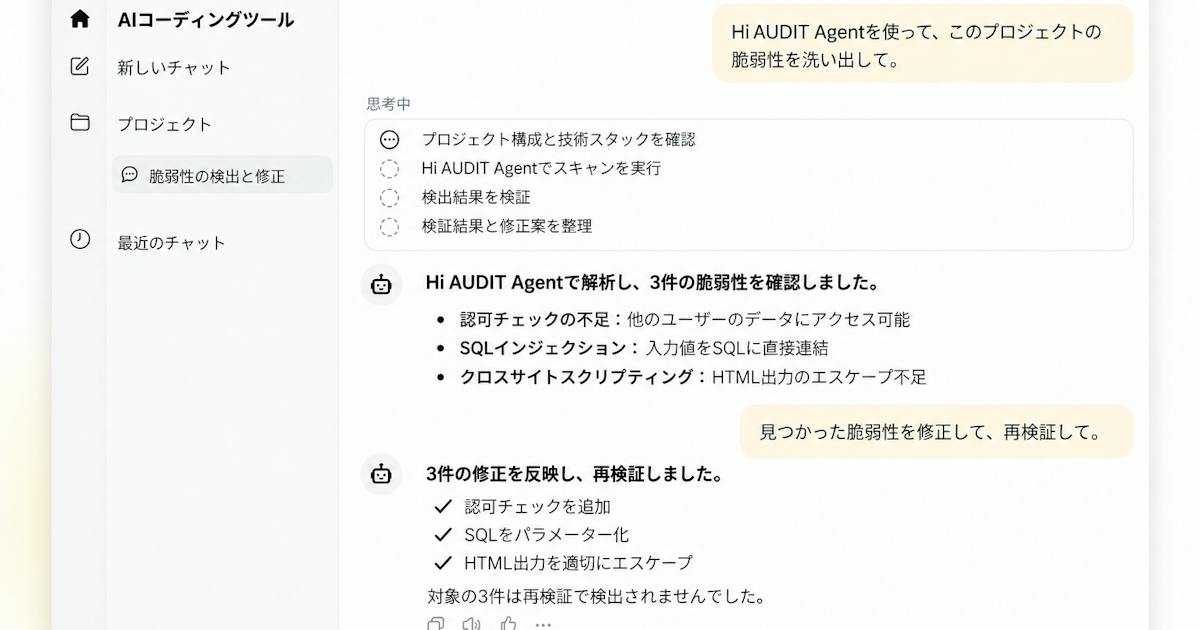
日経のテクノロジー報道によると、テックファンドがセキュリティ脆弱性を検知するAIエージェントを開発した
判事Debra Brownは、Clean Air Actのいかなる条項もEPA長官に市民訴訟を一方的に却下する権限を与えていないと判断した