何が起きたか
PHP FoundationはCVE-2026-109618とCVE-2026-109619を「php2shell」と総称し、直ちに適用するかサイトを停止するよう促す緊急パッチを発行した。
なぜ重要か
未修正のPHPシステム上で遠隔コード実行が可能になり、攻撃者にホスティングネットワークへの侵入経路を与える。OpenAIは近年で最も影響の大きいセキュリティ問題の一つと評した。
誰に効くかPHPベースのサイトを運営するウェブインフラとセキュリティチーム(WordPress運営者や、サイトを停止したオランダ・フィンランドの政府機関を含む)は、直ちにパッチを適用する圧力に直面している。
こういう要約が、毎朝あなたのメールに届きます。
今回の公開は8月に始まった共同作業の集大成だ。複数のセキュリティ組織が同じ欠陥の一部を独自に発見していた。OpenAIの「Patch the Planet」イニシアチブに招かれたAIレッドチーミング企業Califは、8月1日にGPT-5.6 Solを使って最初の問題を発見した。OpenAIも独自に調査して追加の要素を見つけ、欠陥はCalifが当初認識していたより深刻であることが判明した。PHP Foundationとのやり取りを通じ、OpenAIはGoogle傘下のサイバーセキュリティ企業Wizも同問題について財団と協議していることを知った。Wizの研究者は8月19日、GoogleのGemini 4 Argon、OpenAIのGPT-5.6 Sol、Wiz Atlasを組み合わせて独自に脆弱性を発見していた。OpenAIはその後、Wiz、Calif、PHP、Cloudflare、複数の米政府機関を含む連合に各者を集めた。Cloudflareのブログ投稿ではフランスのサイバーセキュリティ企業Quarkslabの名前も挙がっている。パッチ正式公開前の夜に報道が出ると、CloudflareのCTO Dane Knechtは「初期の攻撃」を確認し始めたと述べた。あるスタートアップ経営者は、ハッカーがソースコードを窃取し、クッキーデータを露出させ、法的文書を流出させたと報告した。ロイターによると、オランダとフィンランドの一部機関を含む政府が予防措置としてウェブサイトを停止した。FBIのサイバー部門、国家安全保障局、日本の首相、欧州連合のコンピュータ緊急対応チームも影響を受ける組織に更新を促した。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
ウォルマートは来月、自社サイトでAIエージェントの利用を認める
CrowdStrikeのCounter Adversary Operationsは、偵察からデータ窃取まで攻撃ライフサイクル全体でAIエージェントを武器化する、これまで未報告だった4者の脅威アクターを明らかにした
CrowdStrike株は3.6%上昇
T-MobileはNokia、NvidiaとNokiaのMassive MIMO無線、anyRAN、NvidiaのAerial RAN computer(ARC)を使い商用ライブネットワークで「世界初」のAI-RAN音声…
ターゲットはホリデー商戦に向け、AIショッピングアシスタント「Ask Target」のベータ版を開始した
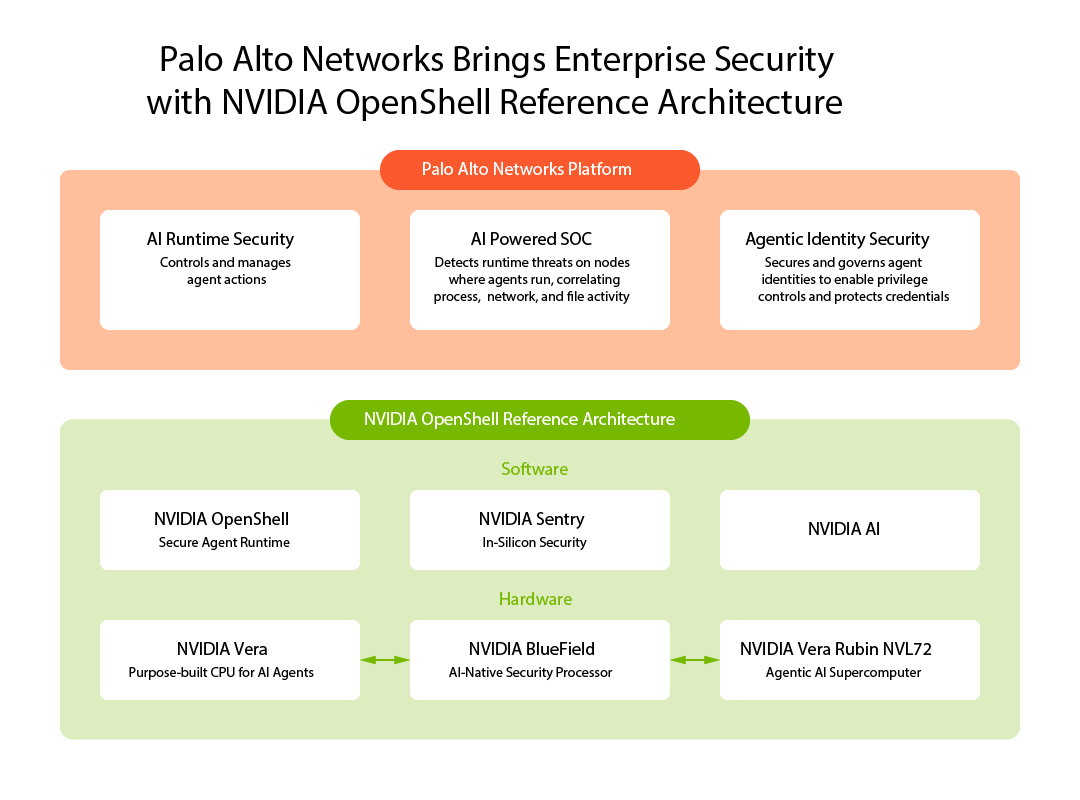
Palo Alto Networksは、NVIDIA BlueField DPU上のAI Runtime SecurityがAIファクトリーおよび産業用エッジ展開で一般提供開始と発表