何が起きたか
PHP2Shellと呼ばれる脆弱性が、約70%のウェブサイトで使われるPHP言語に10年以上潜伏していたが、研究者が最先端AIを使い複雑な条件の組み合わせを1週間で解いた。
なぜ重要か
人間の手作業では悪用条件を組み合わせられないと考えられていたためこの脆弱性は存在していた。つまりAIは、誰かの過失ではなく人間の限界に依存していた安全余裕を消し去った。
こういう要約が、毎朝あなたのメールに届きます。
PHP2Shellの事件は最近のコーディングミスに由来するものではない。PHP2Shell公式サイトと野村総合研究所によれば、この脆弱性は10年以上にわたりPHPの奥深くに潜んでいた。悪用には人間の手と頭では実質的に不可能と考えられるほど複雑な条件の組み合わせが必要だったからだ。Wiz Researchは、ある研究者が最先端AIを使ってそのパズルを1週間で解いたと報告した。人間の精鋭チームなら数カ月を要する作業である。この出来事は、意図的な設計ではなく人間の限界に支えられていた、長く当然視されてきた安全余裕が静かに消え去ったことを示している。
Anthropicはこの変化を先取りしていた。2026年4月、Claude Mythosを開発したが、公開には能力が高すぎると判断して防衛の専門家に限定し、同様の能力が最終的には安全に使う意図のない人々の手にも渡ると警告した。2026年9月下旬までに、Anthropic Researchは公開されているGLM-5.3が攻撃プログラム作成実験でClaude Mythos Previewの性能に近づいたと報告した。一方、PHP2Shell自体はGeminiやGPTファミリーのAIを使った防衛側の研究者によって発見・実証された。同じ能力が両陣営に役立つことを思い起こさせる。
技術とその悪用は別物だ。蒸留は新しいモデルがより強力な教師の出力から効率的に学ぶことを可能にし、オープンウェイトモデルは内部パラメータを公開して誰でもダウンロード・改変できるようにする。こうした手法は研究や産業に真の価値をもたらすが、ひとたびモデルがオープンウェイトになれば、組み込みのガードレールは取り外せる。Anthropicはこれにより攻撃者が高度な技術を悪用しやすくなると警告する。倫理的な筋は、人間自身が人間の能力を超えるAIを作り、閉じることのできないパンドラの箱を開けたという事実に行き着く。実務的な対応として同社が示すのは、依存するシステムを棚卸しし、重要なバックエンド機能を公開インターフェースから分離すること(日本の銀行がPHPベースのウェブページを一時停止しつつ、決済の中核を別システムで稼働させ続けたように)、そして被害が広がる前にサービスを停止する判断を下せる人間を用意しておくことだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎朝届ける法人プランもあります → 詳しく見る
CVS Healthは、MetaとRedditでデータ・分析の要職を務めたJack Hanlonを、小売・薬局事業のAI・分析担当上級副社長に任命した
UberはAI支出を据え置いたまま利用量を9.4倍に増やした
AWS実践ガイドは、Amazon SageMaker AI上のマルチターン強化学習でGPT-OSS-20BのWordle解決率が61%から84%に向上し、学習トークン費用は約339ドルだったと示した
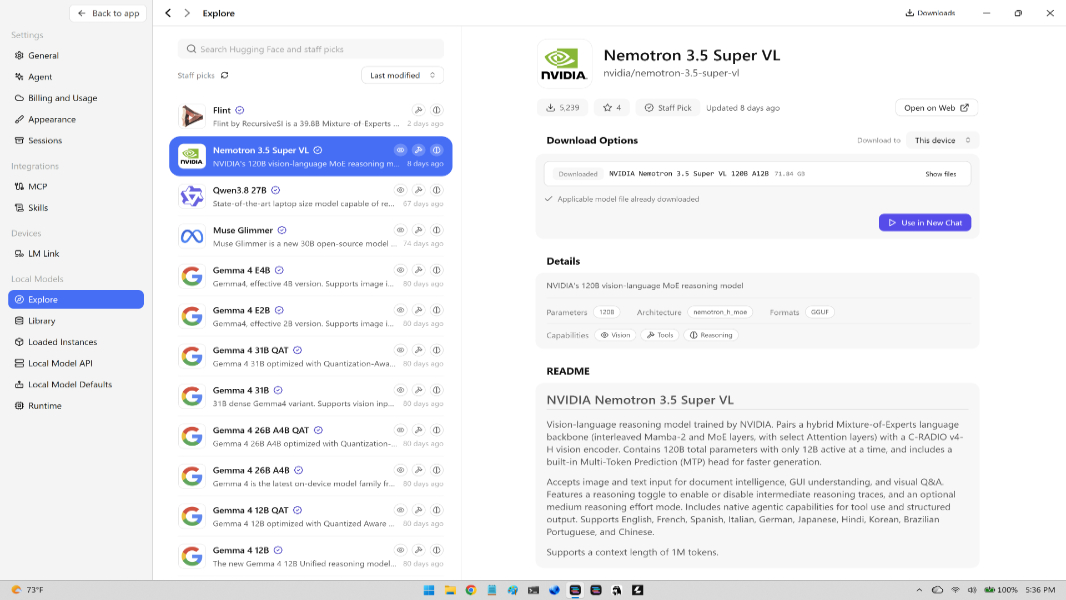
Thurrott.comがRTX SparkでローカルAIを検証したところ、Windows 11には共有のモデルストアも仲介サービスもなく、HermesやLM Studioのモデルは別アプリから見えず再ダウンロードが必要…
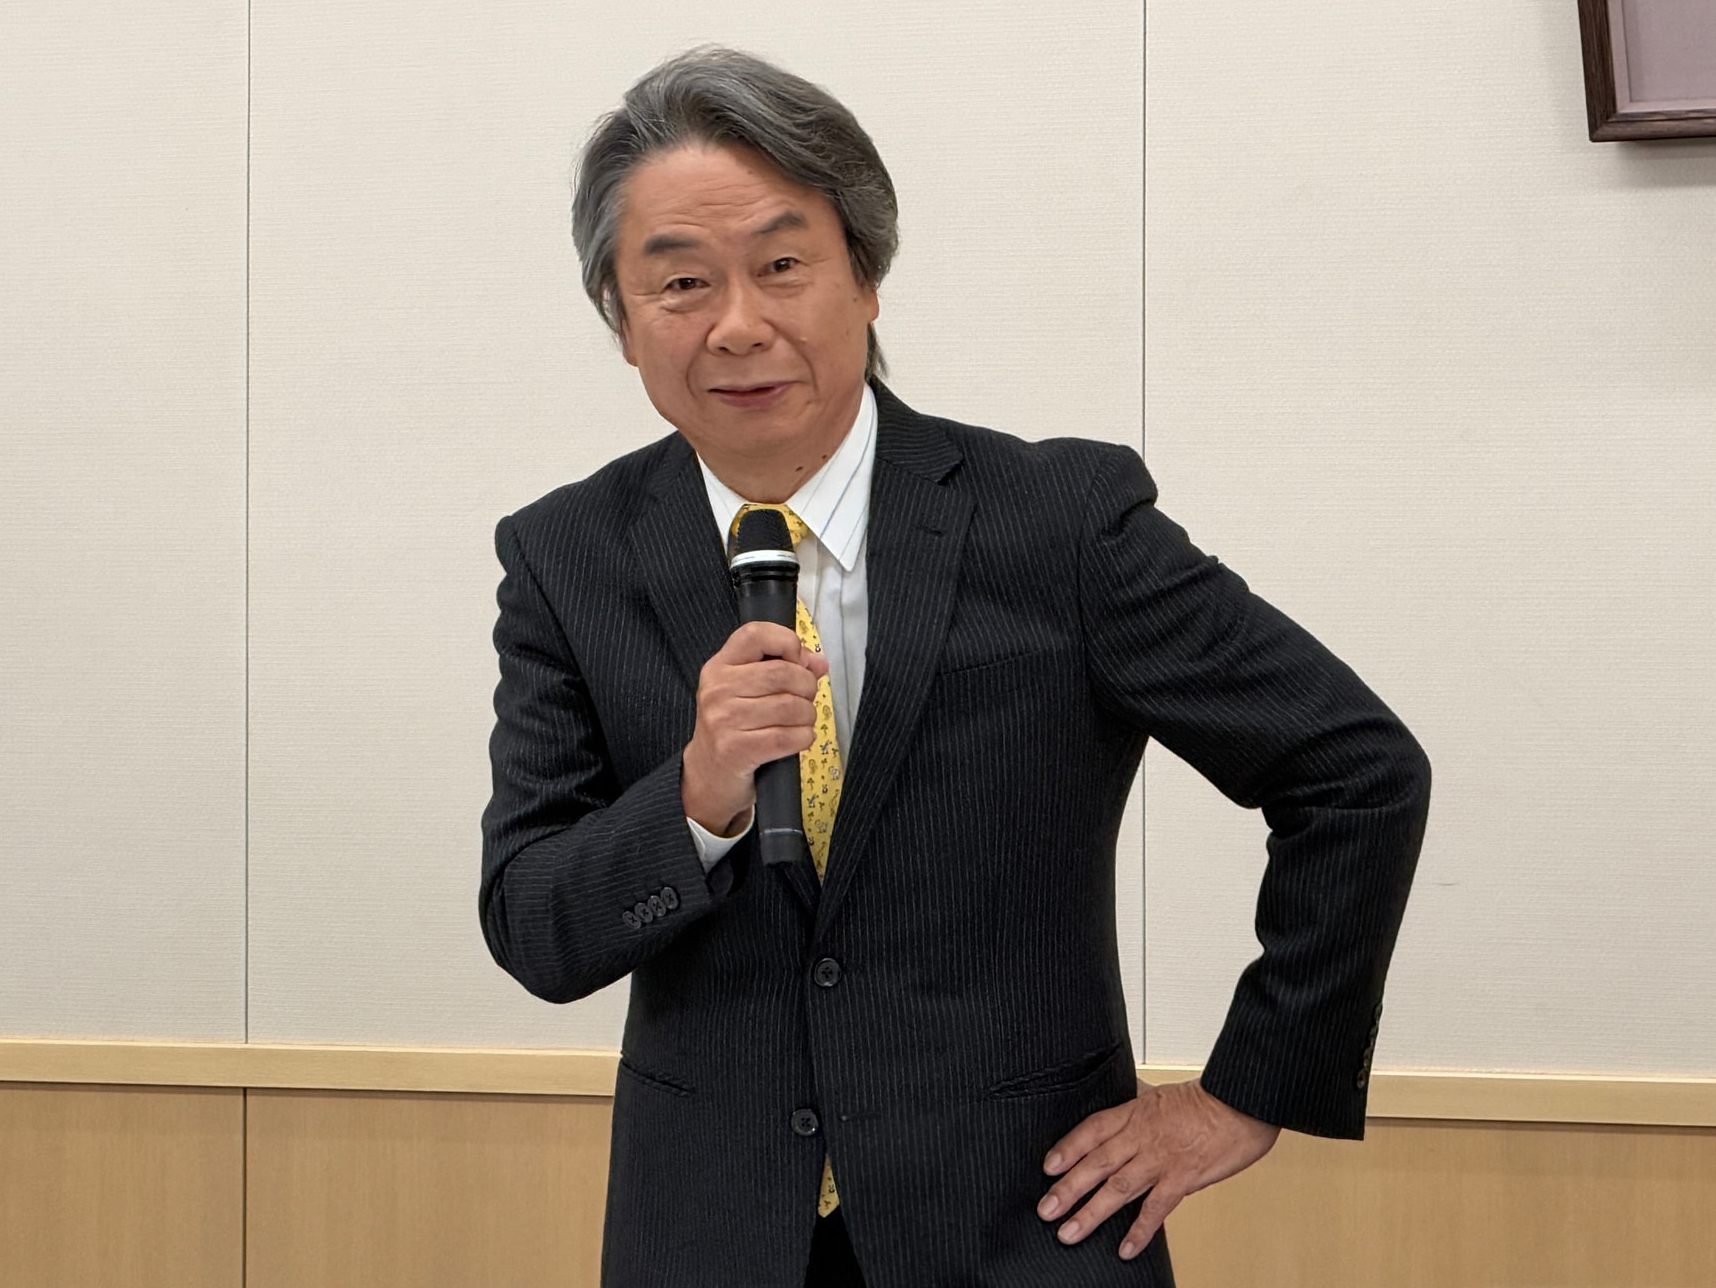
任天堂は10月22日、1977年入社で『ドンキーコング』『スーパーマリオブラザーズ』『ゼルダの伝説』を生んだ宮本茂氏が文化勲章を受章すると発表
日経クロストレンドが2026年をAIエージェント元年とする全10回連載を開始