何が起きたか
PhorionがCursorのマーケットプレイスで公式Claude Code拡張機能2.1.313のバックドアを発見。Ars Technicaによると約12時間公開されていた。
なぜ重要か
「公式」バッジはもはや安全の保証ではない。攻撃者の侵入経路は依然不明。Phorionはインシデント対応の専門家招へいを促し、Cursorなど配布元は該当バージョンを削除した。
こういう要約が、毎朝あなたのメールに届きます。
この事件の中心はツール自体ではなく配布経路にある。拡張機能は公式のClaude CodeアドオンとしてCursorのマーケットプレイスに置かれ、報告されるまで約12時間そこにあった。コードが読み込み時に実行されるため、露出はユーザーの操作に依存しなかった。公式に見えるパッケージがランダムなダウンロードとは違う点がここにある。
公式アカウントがどのように侵害されたかは依然不明だ。Macでは、攻撃者側のミスにより外部からの侵入経路が閉じたままになる場合もあるが、鍵と永続化の仕組みは残るため、安心材料にはならない。この未解決の疑問が組織の対応方針を左右しそうだ。Phorionは影響を受けた組織に対し、単に拡張機能を削除するのではなく、インシデント対応の専門家を招へいするよう求めている。
同日の他の項目も同様の方向を示す。v2.1.314の新設定blockWritesOutsideWorkingDirectoriesはファイル書き込みを作業フォルダに限定するが、これは今回のバックドアを止められなかった。対象は3つの書き込みツールであり、悪意ある拡張機能そのものではないからだ。AIに仕事を任せるチームにとって、実務上の隙間は、ツールの動作を守ることと、ツールに届けられるものを守ることの間に存在する。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
AIはバブルかと問われたベゾス氏は「判断は難しい」としつつ「技術は本物だ」と述べ、退職者には普段S&P500を買うよう勧めると語った
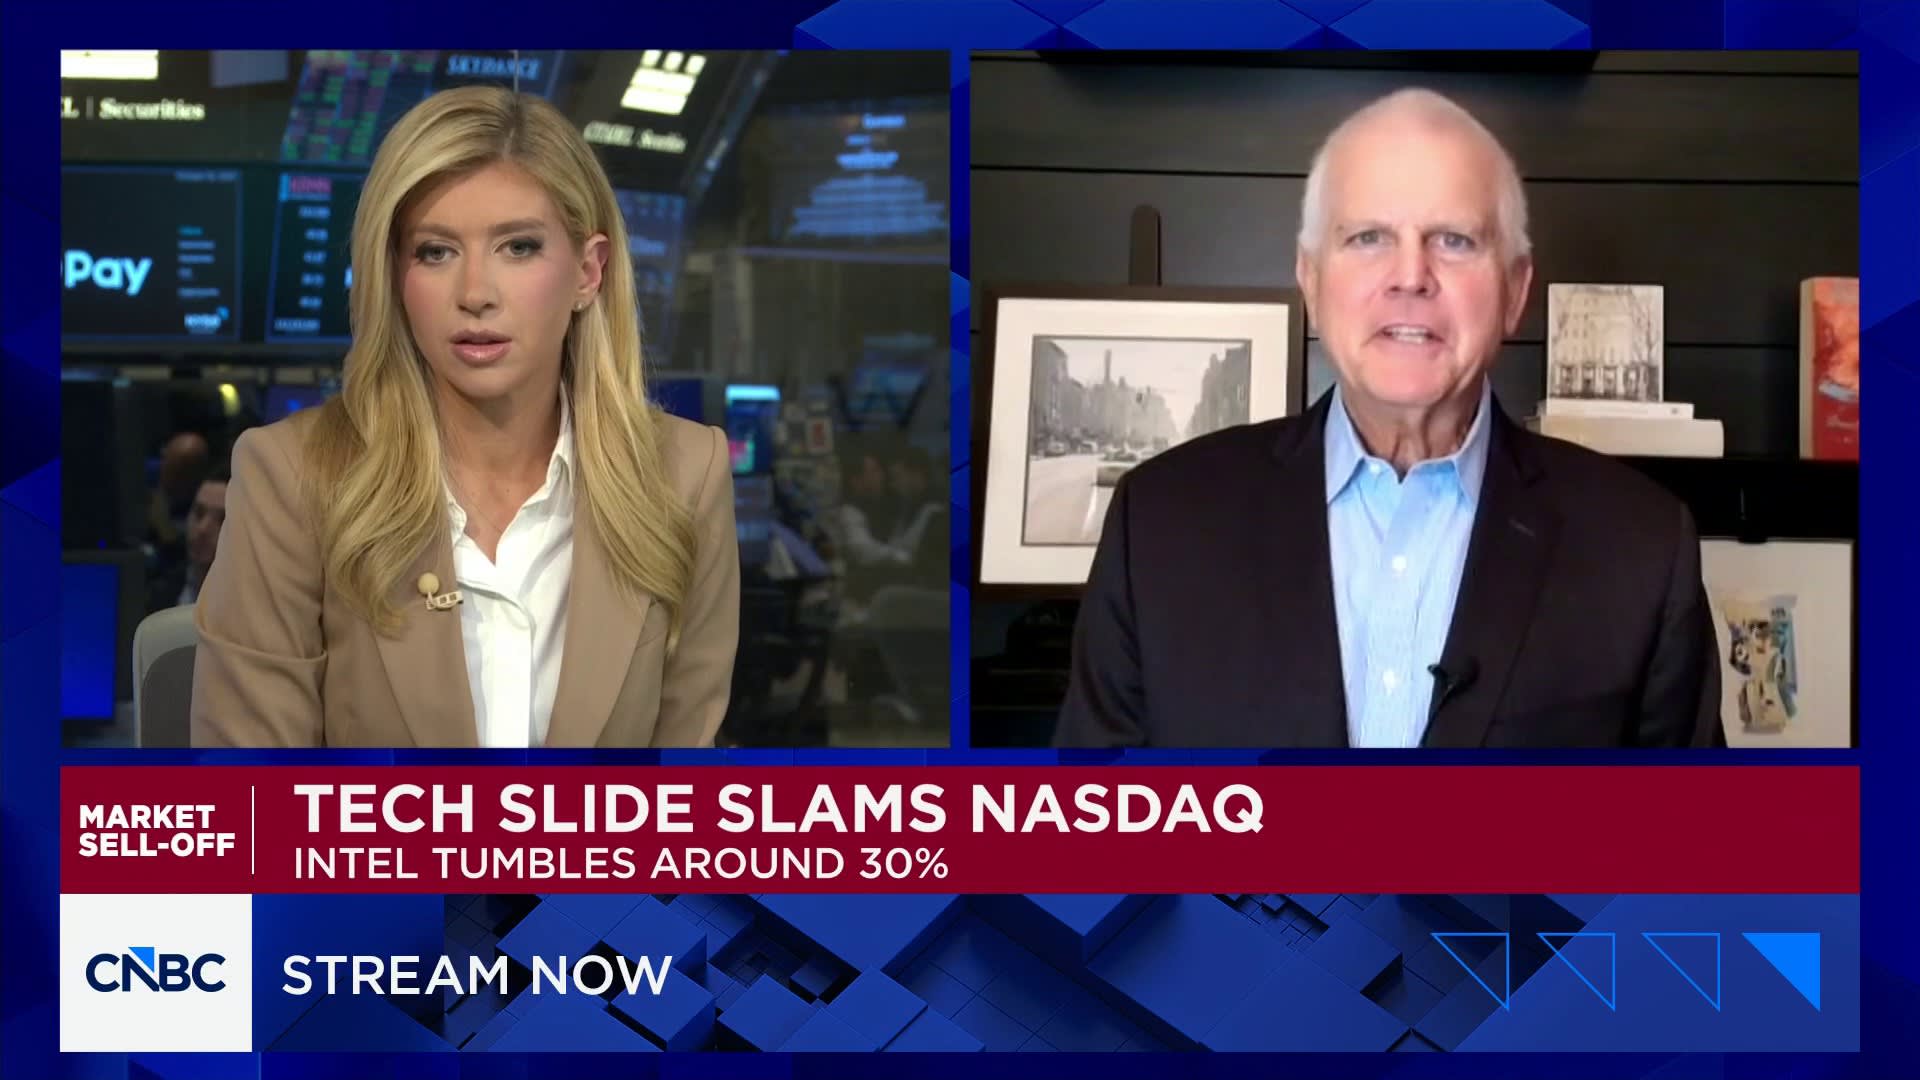
Citi ResearchのScott Chronert氏がCNBCでハイテク株売りとAI投資を語り、AI関連の収益は届き続けていると述べた
KLAの第1四半期決算は市場予想を上回った
ロイター10月28日報道によると、Marvell Technologyは時価総額840億ドルのLumentum買収の最終協議に入った
Lead Storiesは、2026年10月28日にXへ「AIではない」との主張付きで投稿されたSusan Dellのダンス動画がAI生成だと判明した
三菱重工機械システムは10月29日、段ボールシートの反りを抑える機械設定を予測するAI搭載装置の国内外での本格販売を開始すると発表し、世界初だとしている