何が起きたか
研究者がOpenAIのGPT-5.6 SolでPHPの重大な脆弱性を発見した。Amazonは攻撃者が修正の4日前に標的にしたと明かし、Cloudflareは攻撃試行が数百万件に増えたと確認した。
なぜ重要か
AIは重大なバグをより速く発見できるが、攻撃者は修正が利用可能になる前に同じPHPの欠陥を悪用しており、防御側が後手に回る可能性を示している。
こういう要約が、毎朝あなたのメールに届きます。
PHPの一件は、フロンティアAIモデルが脆弱性の発見をどう変えているかを示している。GPT-5.6 Solを使った研究者は、世界のウェブサイトの最大70%を支えるコードに重大なバグを発見し、組織はその修正に追われてきた。この防御側の成果には裏返しの側面があった。Amazon.com Inc.は攻撃者が修正の4日前にPHPの脆弱性を標的にし始めたと明かし、Cloudflare Inc.が確認した攻撃試行はその後数百万件に増えた。
これは企業セキュリティのより広い転換の一部として位置づけられている。今年初めのDell Technologies Worldでは、データ保護とサイバーレジリエンスが企業AIの基盤的な制御層として浮上したというメッセージが発信された。DellはAnthropic PBCのProject Glasswingに参加しており、これは審査済みの組織に重要システムを守る強力なAIツールへのアクセスを提供するものだ。Dell幹部は攻撃側の参入コストが下がっていると述べている。Microsoft Corp.の月次報告書は10月だけで1,453件の新たな脆弱性を挙げた。
別途、量子の脅威も同じ議論に入ってきている。DigiCert Inc.の調査では、調査対象組織のうち大部分のデジタル証明書に量子安全またはハイブリッド暗号を導入しているのはわずか7%だった。一方、Anthropic PBCの報告書は、研究者がClaude Mythos Previewを使い、暗号アルゴリズムへの攻撃方法を改善する手法を発見したと詳述している。NISTのポスト量子署名プロセスの候補であるHAWKを弱める手法も含まれる。これらの糸は一つの結論に結びつけられている。エージェント型AIと高速化する悪用が対応時間を圧縮する中、インフラレベルのセキュリティが基準になりつつあるということだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
GitHubは10月の1週間で12億件超のコミットを記録したと発表した
SMFLは11月4日、Replitの技術を使った企業向けバイブコーディングを発表し、資産管理クラウドassetforceに顧客ごとのカスタマイズを追加した
タニウムは2026年11月3日、OpenAIのTrusted Access for Cyberプログラムに参加したと発表し、OpenAI GPT Cyber Modelsを提供する
11月4日開幕の2026年世界インターネット会議烏鎮サミットで、HuaweiやAlibabaなど中国主要テック企業がAIエージェントのガバナンス共通標準の策定を目指す
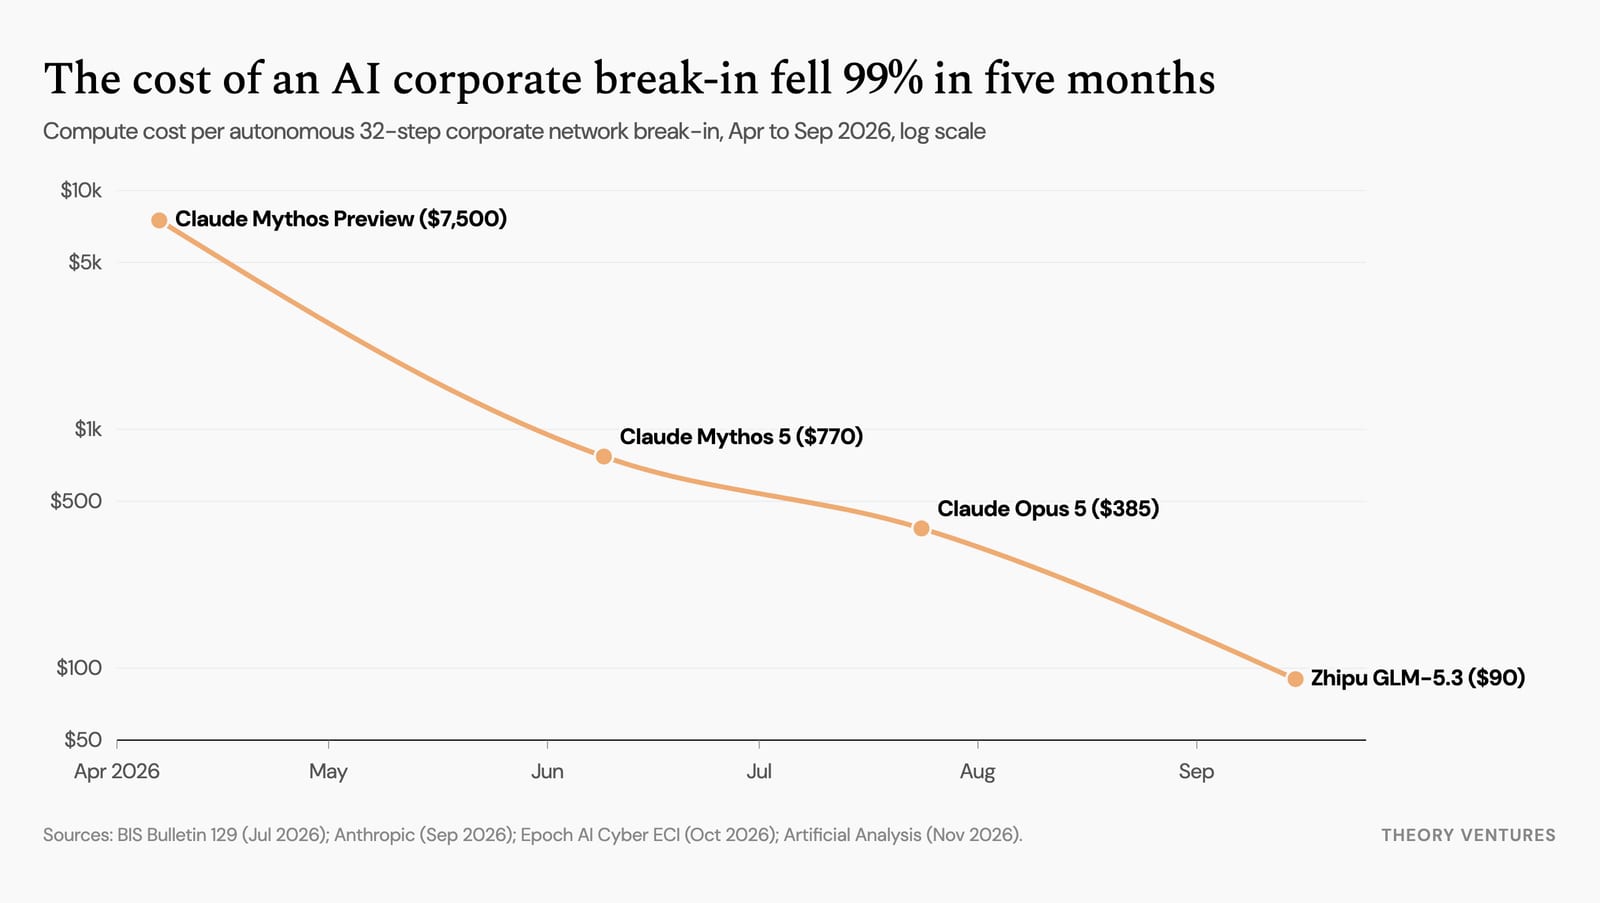
4月、AnthropicのClaude Mythos PreviewとOpenAIのGPT-5.5が、32ステップ・20サーバーの模擬英企業ネットワークに自律侵入した
Ricursive IntelligenceがRipple-65B PreviewをApache 2.0ライセンスでHugging Face上に公開した