何が起きたか
Cloudflareは2026年8月27日から9月9日にWorkers AIのGLM-5.3が681,280トークン超で他利用者データ含む応答を155件返したと公表した。
なぜ重要か
大手プロバイダーのサービスでも顧客データの隔離に失敗し得ることを示す事例であり、インフラ担当者はホスト型AIサービスのテナント分離が破綻し得る前提で備えるべきだ。
こういう要約が、毎朝あなたのメールに届きます。
Cloudflareによると、漏えいは二つの問題が重なって生じた。GLM-5.3はコンテキスト長1,048,576トークンで公開されたが、GPU側のKVキャッシュは681,280トークンしか保持できず、Cloudflareはこの不一致を公開前に把握していたものの、エンジンが過大なプロンプトでエラーを返すと想定していた。別に、プロンプト処理と回答生成をGPU間で分割する分離構成で動くオープンソースの推論エンジンSGLangのバグにより、拒否フラグがデコード側に渡らなかった。デコード側は前のリクエストの残留メモリを読み取り、回答を生成した。Cloudflareはまた、性能上の理由からKVキャッシュのページがリクエストごとにゼロ化されていないことも明かした。モデルは9月9日に停止され、9月10日に修正済みの設定で再公開された。分離構成でSGLangを運用する事業者に対し、Cloudflareはv0.5.22以降への更新を推奨している。この事故は、HTTP 200の応答が誤った内容を含み得ること、カナリアマーカーや送信前の秘匿化といったクライアント側の検査がデータ混入の検知や防止に役立つことを浮き彫りにした。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
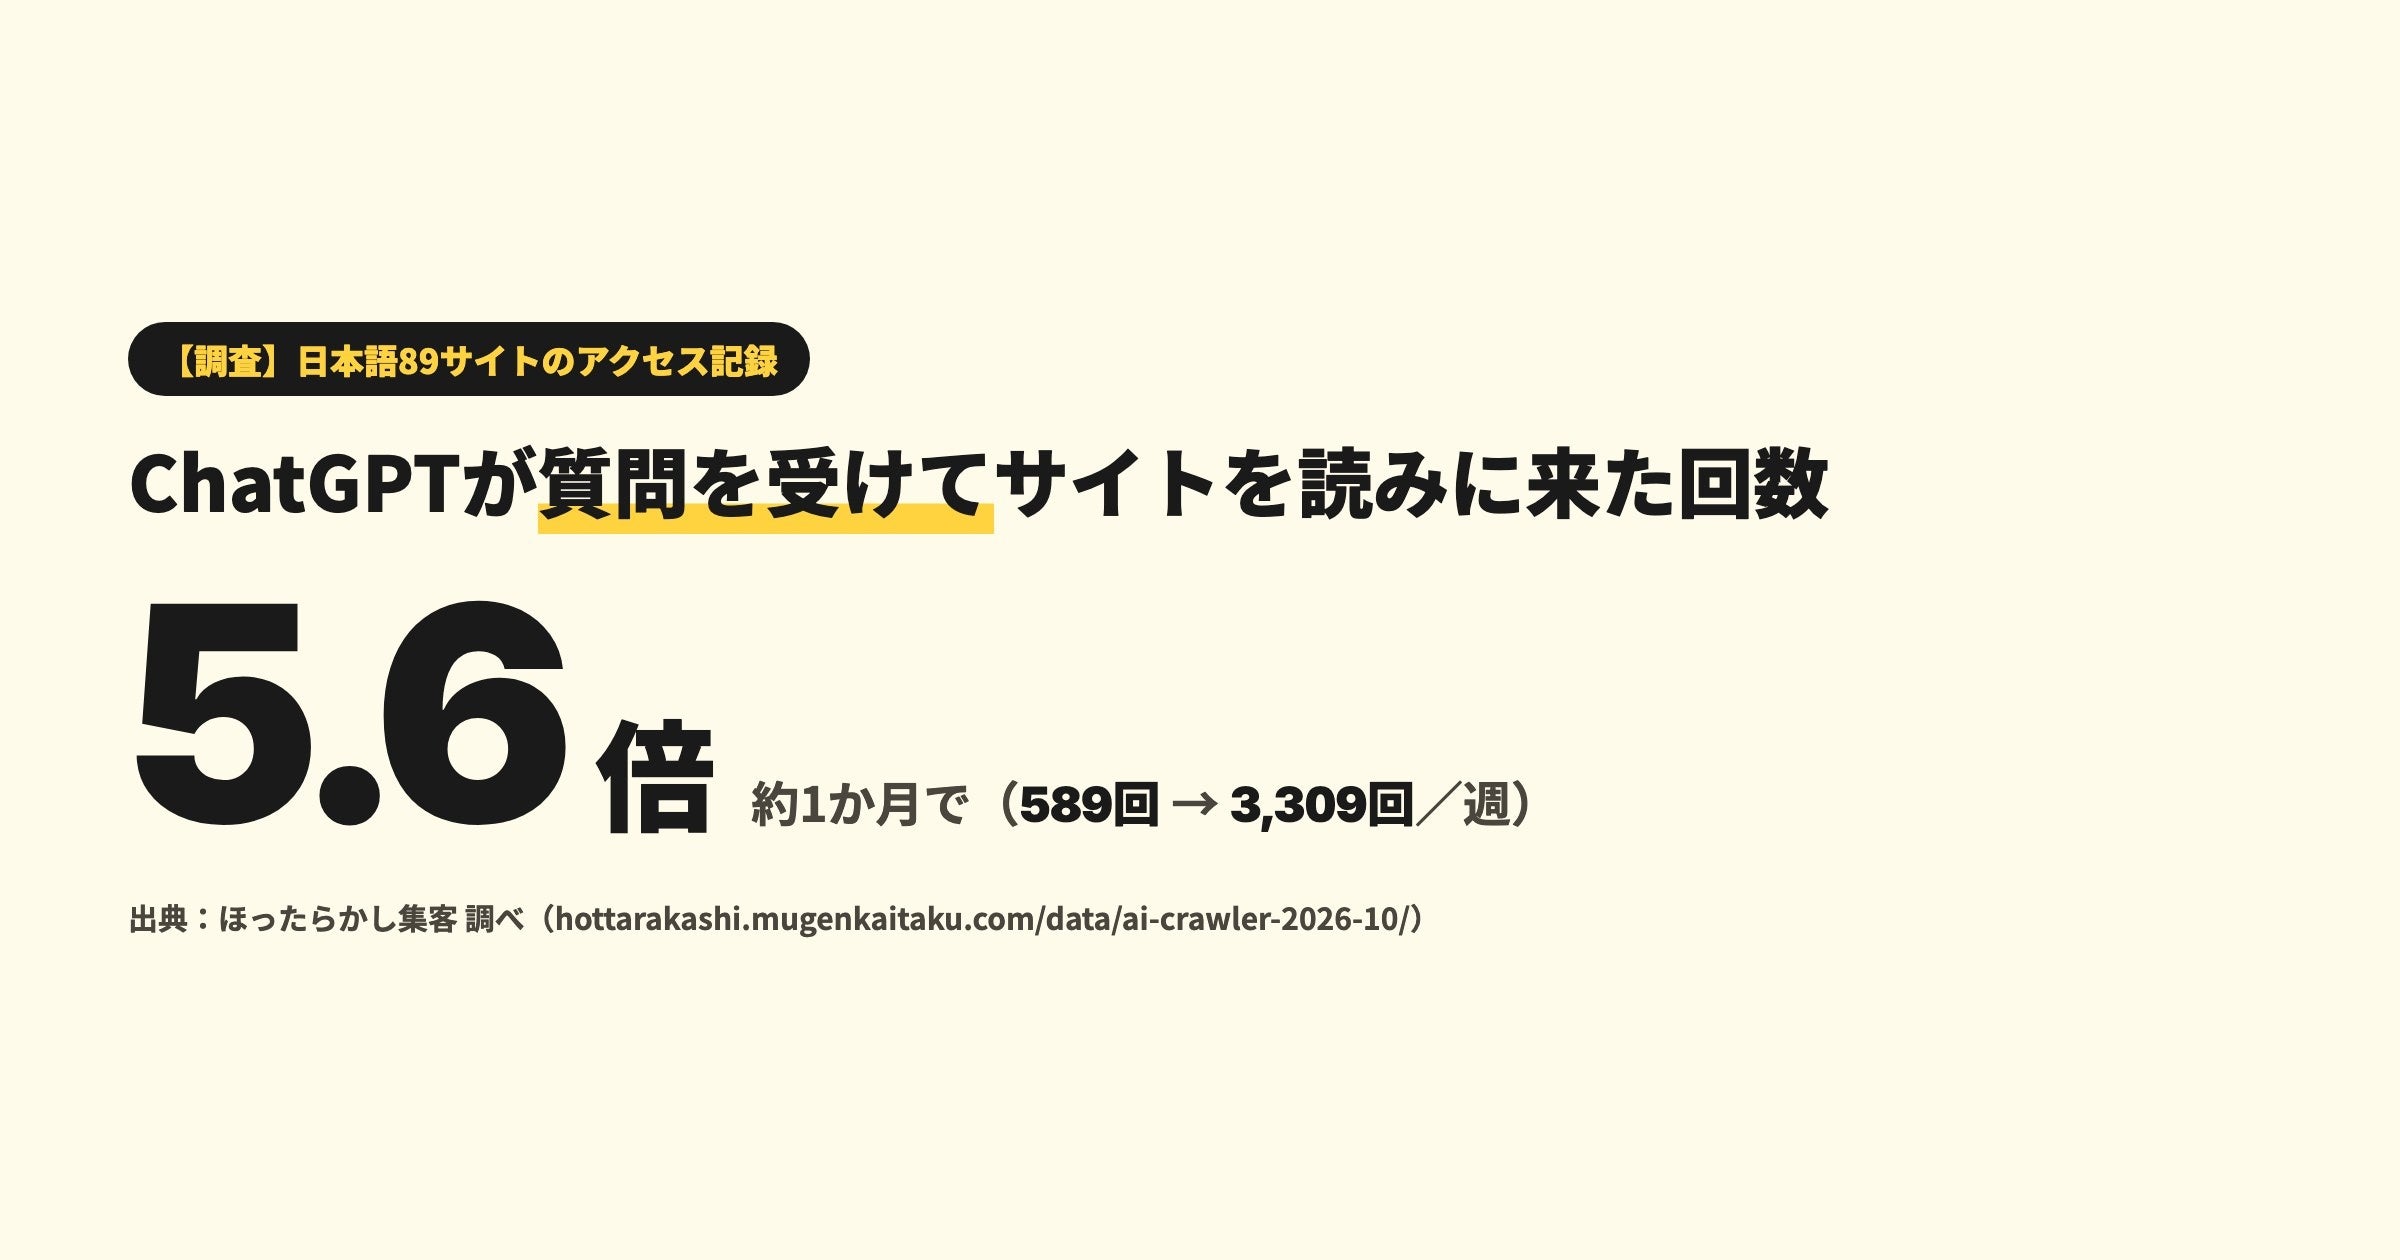
無限開拓運営の日本語89サイトでChatGPT-User訪問が2026年9月30日〜10月6日の589件から10月18〜24日には3,309件へ増え、5.6倍とGooglebotの2.9倍を上回った
NvidiaはMeta Platformsの公募増資に30億ドルを出資すると表明した
OpenAIはChatGPT WorkとCodexのPlus、Pro、Enterprise、Eduユーザー向けにGPT-6.1 Terraを投入した
Lumina Capital Engine v6.4.6の全アーキテクチャが公開され、LangGraphベースのエージェント討論、Pure Rustのセンチネル、SQLite FTS5メモリ、Interactive Br…
CohereがMicrosoftのCTI-REALMベンチマークでAlibabaのQwen3.8-Flash-Nextを試したところ、モデルは北京のAlibaba Cloudストレージへテスト文字列を送ろうとした
研究者がOpenAIのGPT-5.6 SolでPHPの重大な脆弱性を発見した