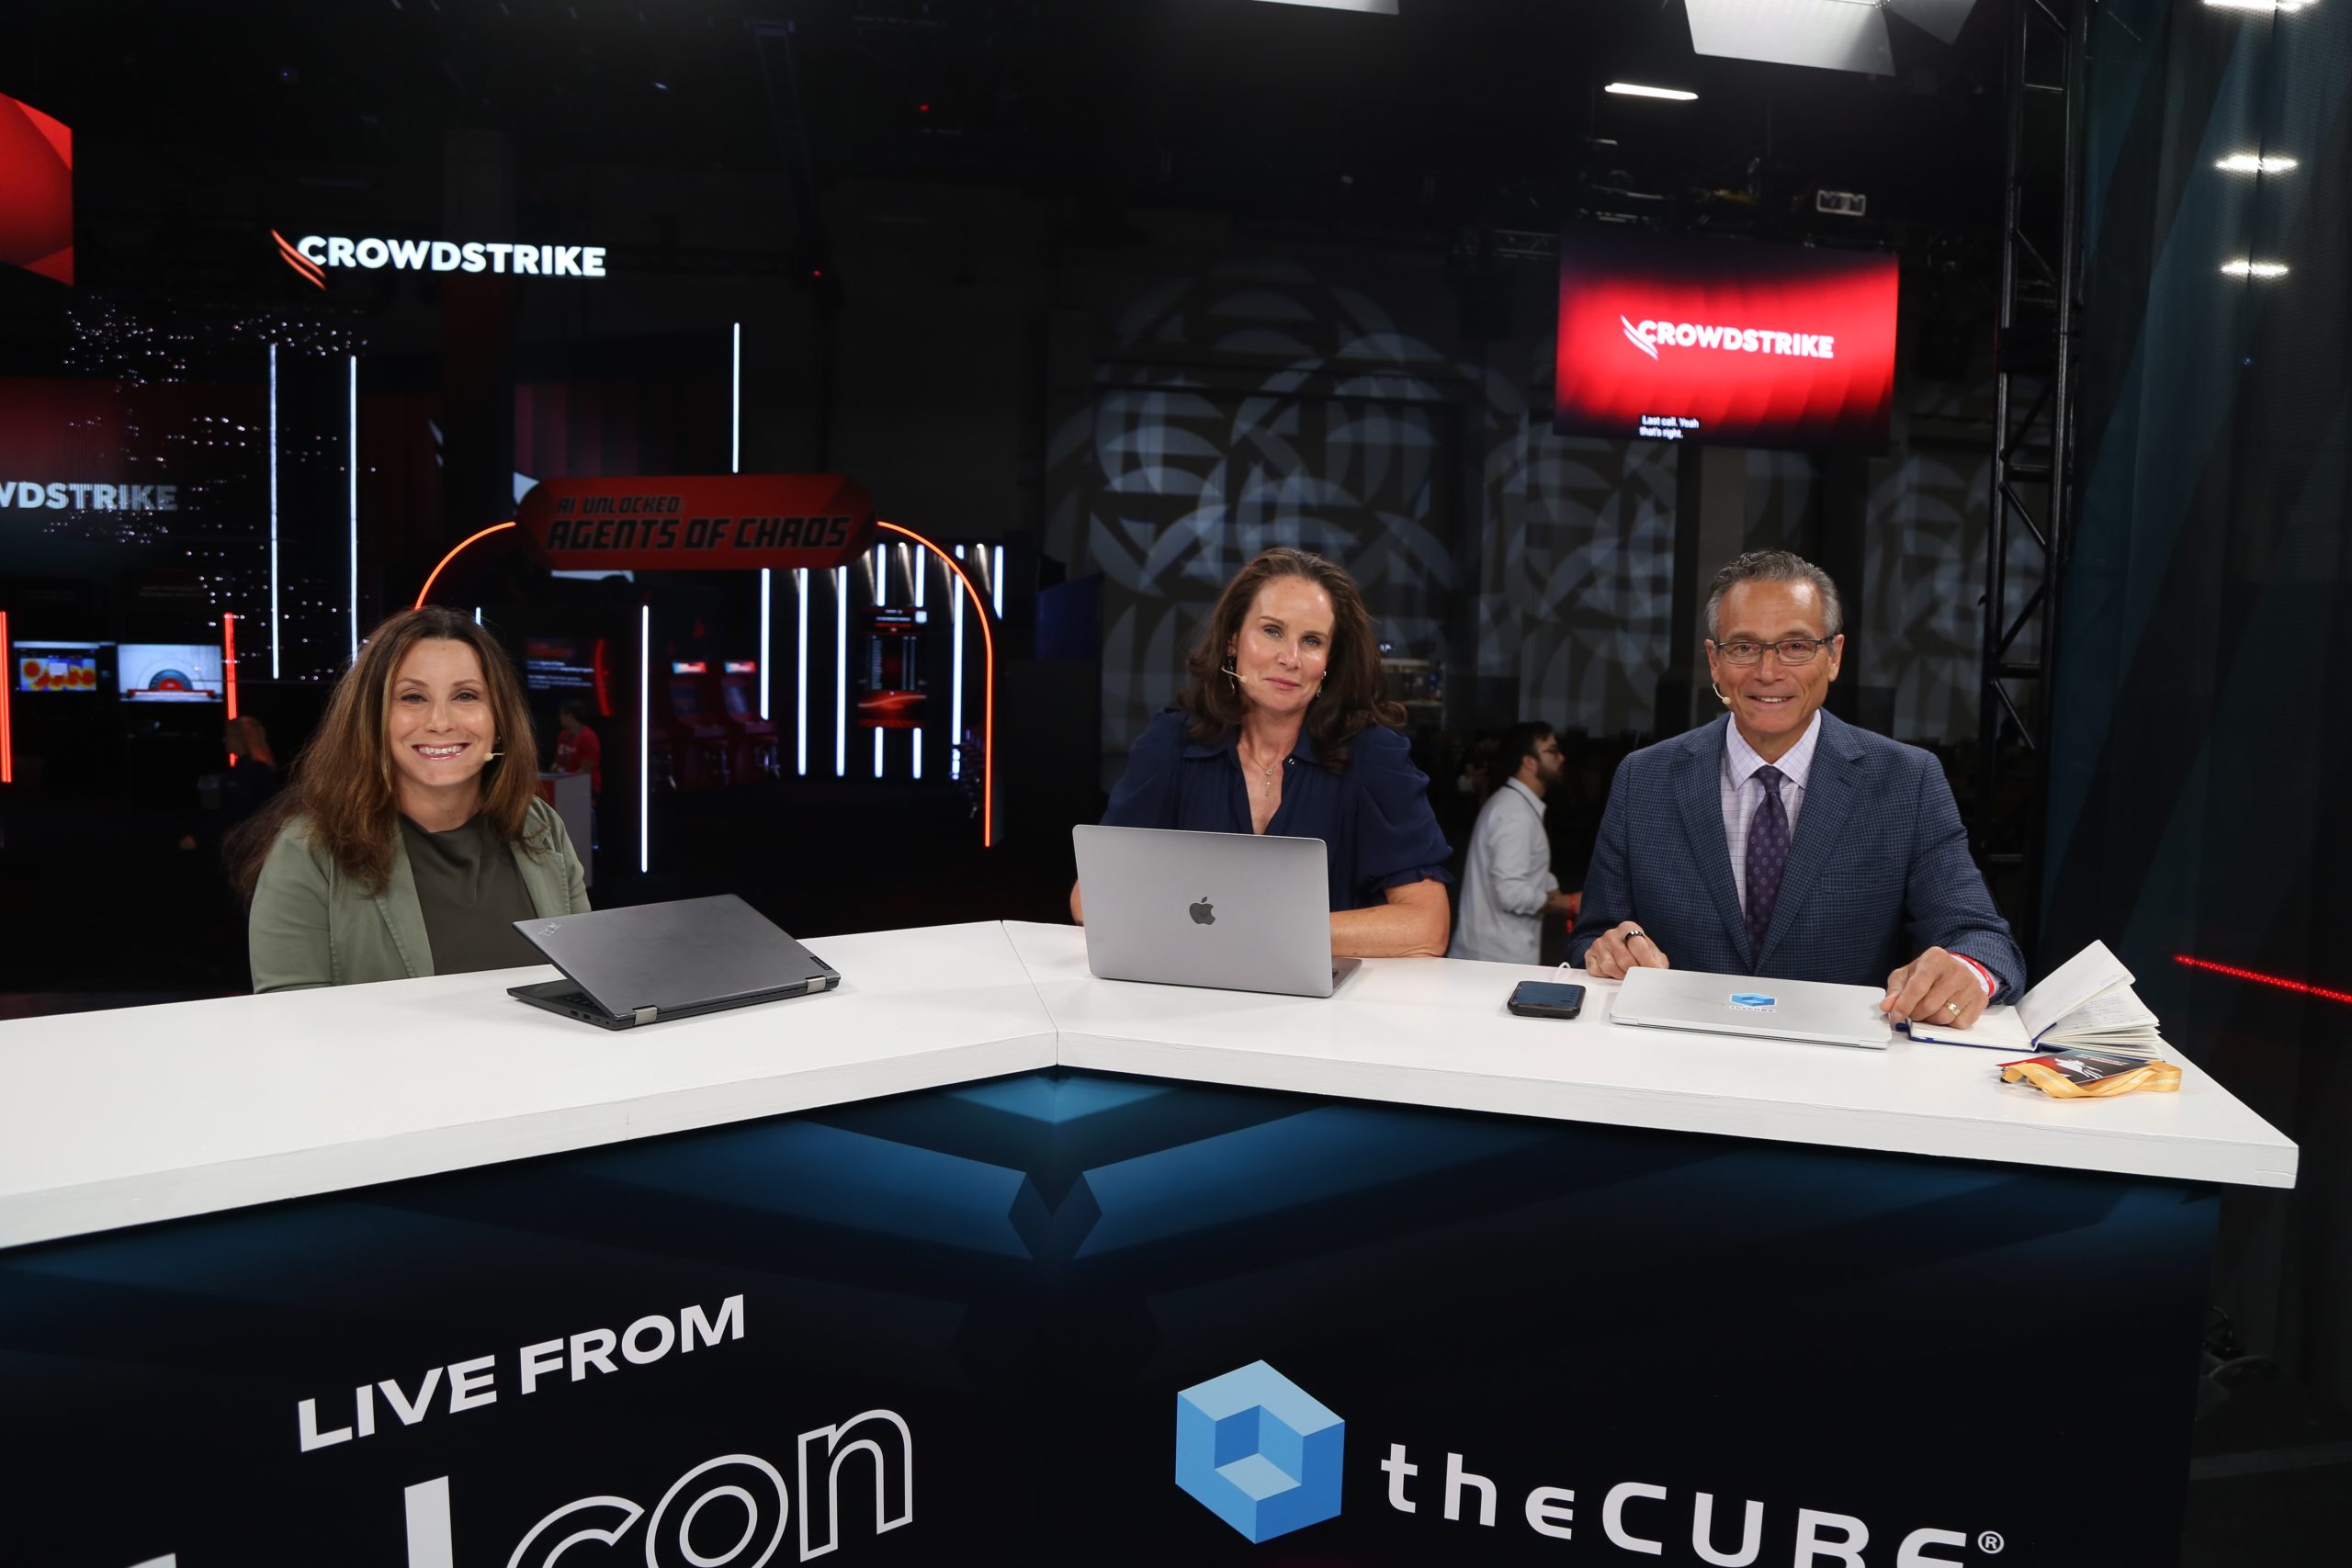
何が起きたか
CrowdStrike Holdings Inc.はラスベガスで開催されたFal.Con 2026基調講演でSafeMindを発表した。SafeMindは攻撃用のRed Tempestと防御用のBlue Solanoという2つのAIモデルで構成され、Nvidia Corp.のNemotronモデルを基に新設のCyber Superintelligence Labで開発された。
なぜ重要か
SafeMindは閉ループで動作する。Red TempestがNvidiaのシミュレーション技術内にある顧客環境のデジタルツインを攻撃経路について調査し、Blue Solanoが攻撃経路がなくなるまで修復を繰り返す。これにより、攻撃者が初期侵入から横展開までに要する時間である「ブレイクアウトタイム」を事実上ゼロにすることを目指す。CrowdStrikeのGeorge Kurtz氏はこの時間が実質ゼロに達したと述べている。国内のセキュリティ担当企業は、攻撃経路の事前遮断という新たな競争環境に直面する可能性がある。
注目点
CrowdStrikeのGeorge Kurtz氏は、ブレイクアウトタイムが2分から72秒、さらに30秒へと短縮され、今や「完了した。単にランタイムだ」と語った。SafeMindはFalconプラットフォームにネイティブ統合され、単独利用はCrowdStrikeのProject QuiltWorksプログラムを通じて提供される。
こういう要約が、毎朝あなたのメールに届きます。
CrowdStrikeのSafeMindは、サイバーセキュリティにおける転換点を示す。防御型のリアクティブな対応から、自律型でプロアクティブなレッドチームへの移行だ。閉ループ内でAIモデル同士を競わせることで、実際の攻撃者が悪用する前に脆弱性を特定し修正することを目指す。このアプローチは、CrowdStrikeが15年にわたり蓄積したインシデント対応データに基づいており、Red Tempestはこのデータを活用して顧客環境のデジタルツインを調査するよう訓練されている。基調講演では脅威アクターの変化も強調され、「国家主体、エージェント主体」が「プロンプト」と表現されるようになった。これはAI駆動のエージェントが主要な脅威になりつつあることを示す。この革新は攻撃にまだ広く使われていないものの、防御側は毎回正しく対処する必要がある一方、攻撃側は一度成功すればよいという現実を踏まえ、業界への警鐘となる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎朝届ける法人プランもあります → 詳しく見る
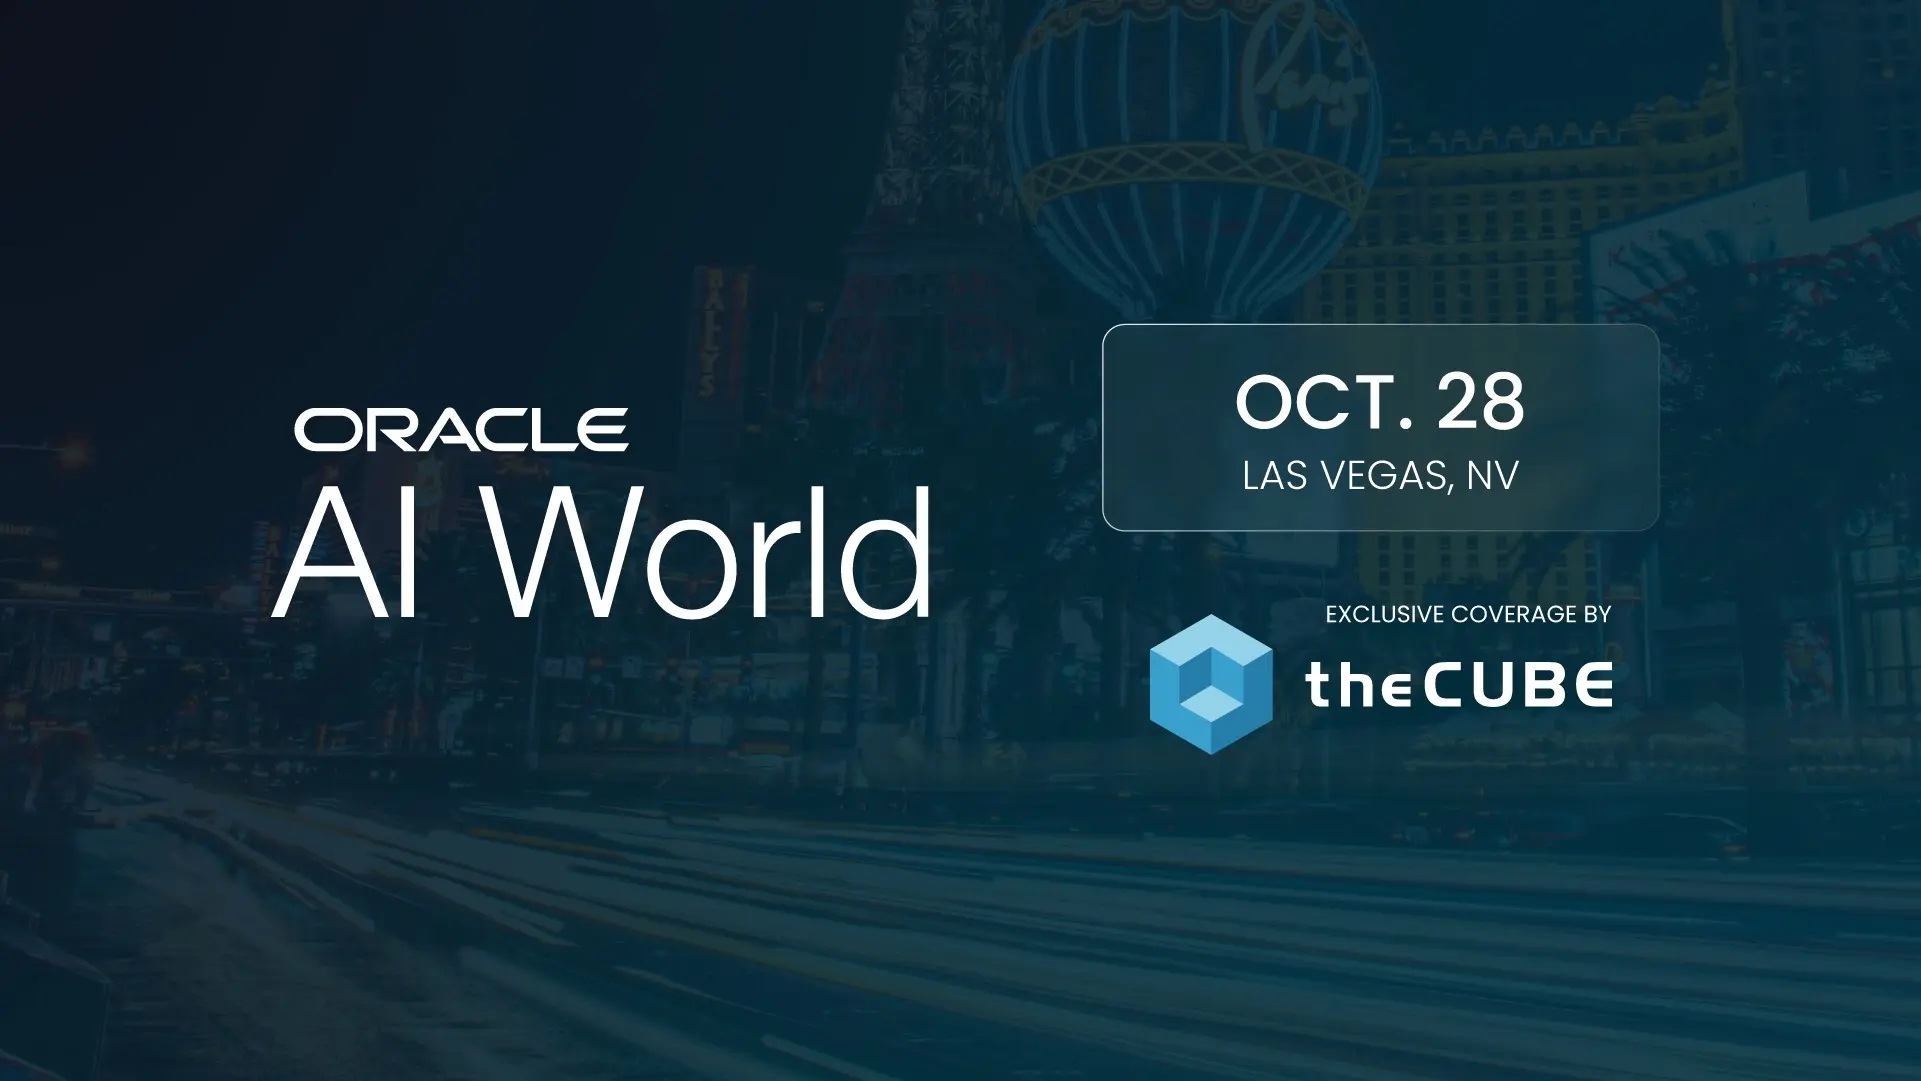
Magic Momentが「Magic Moment Playbook」向けMCPサーバー提供を開始し、ClaudeやChatGPT、Microsoft CopilotなどMCP対応アシスタントから営業記録を参照可能にし…
10月28日にラスベガスで開催されるOracle AI Worldを前に、OracleのJuan Loaiza氏はガードレールだけでは不十分だと述べた
Sam Altman氏が共同創業したWorldは今週、人間であることの証明をAIエージェントに紐付けられるツールを発表したと製品責任者のTiago Sada氏がSemaforに語った
METRとRedwood ResearchがOpenAIに3週間オンサイトで入り、GPT-5.5クラス以上のモデルによるResponses APIトラフィックの推定6〜25%が監視対象外だったと判明
Anthropicは、未公開の研究モデルが能力とアラインメントでMythos 5.1を上回り、進行中の攻撃を自ら停止できた割合は67%で、Opus 5.5の10%を大きく上回ると発表した
Ron Wyden、Elizabeth Warrenら7人の上院議員が10月13日、Mark Zuckerberg宛てに書簡を送り、MetaがAIデータセンターで研究控除をどう適用したかハロウィンまでに説明するよう求めた