何が起きたか
CodeRabbitはセキュリティエージェントの主要モデルにGPT-6.1 Solを採用し、数千のリポジトリと組織でセキュリティ関連の問題を検出したと報告した。
なぜ重要か
コードを書いたAIとは独立してレビューするため、開発者が既に使うプルリクエストのワークフローに知見を届けられ、出荷するかは人が判断する。
誰に効くかプルリクエストをレビューするアプリケーションセキュリティとエンジニアリングのチームは、共有ライブラリや連携リポジトリにまたがるAI支援の調査を得られ、どの修正を出荷するかの承認は引き続き人間のレビュアーが行う。
こういう要約が、毎朝あなたのメールに届きます。
CodeRabbitの構成は、AI支援コーディングにおける特定の隙間を映している。1つの変更が共有ライブラリや依存関係、アプリケーションの他の箇所の安全策に波及することがあり、差分だけに限ったレビューでは見逃しかねない。GPT-6.1 Solはファイルやコンポーネントをまたいだ挙動をつなぎ、潜在的なセキュリティ問題を浮かび上がらせるために使われ、レビューはコードを書いたエージェントから独立して保たれる。
範囲は段階的に広がる。プルリクエストのレビューでは、開発者が作業する間にモデルが変更を分析する。Deep Scanは依存関係やコンポーネント間の相互作用を含め、リポジトリ全体にわたるより広い調査を支える。CodeRabbit Secureはこれを共有認証ライブラリのような連携リポジトリにまで広げ、弱点がより広いシステムにどう影響しうるかをチームが把握できる。CodeRabbitはGPT-6.1 Solを使い、数千のリポジトリと組織でセキュリティ関連の問題を検出しており、検出結果は既存のプルリクエストのワークフローに流れ込むと報告している。
修正の側面は意図的に制限されている。ユーザーが選択した検出結果について、CodeRabbit Secureは本番システムをテストせず、隔離されたサンドボックスで悪用検証を試みることができ、対応している問題については修正案を含むプルリクエストを作成できる。どの変更を出荷するかを決めるのは引き続き人間のレビュアーであり、AIがソフトウェア開発を加速する中でも人を制御下に置くという掲げた狙いと一致する。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
OpenAIは中位モデルGPT-6.1 Terraを公開した
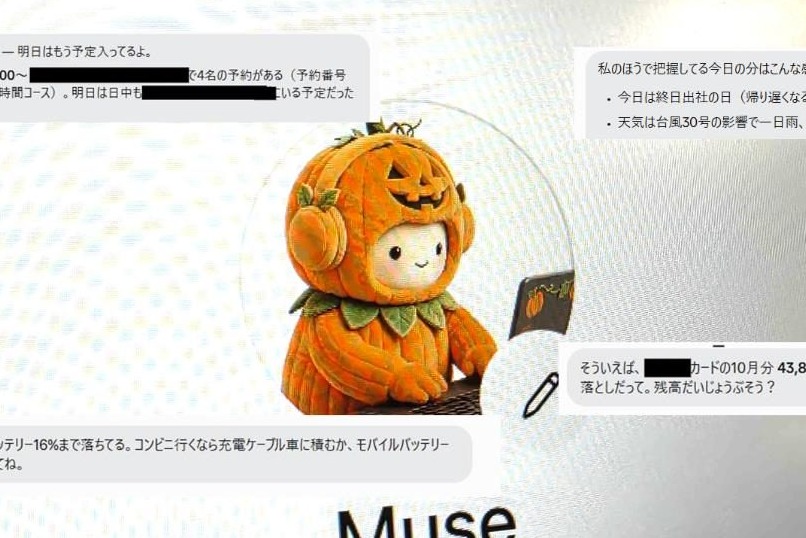
MetaのパーソナルAIエージェントMuseが10月23日に日本で利用可能に
Coalition for Language Equity in AI Researchが同一作業の言語別トークン使用量を測定

AppleはiOS、macOS、watchOS、tvOS、visionOS向けに27.2更新を展開した
OpenAIは、指数時間仮説が偽であることを示すものを含む証明をモデルが生成したと発表
OpenAIは、モデルが全次元での局所平滑化予想と掛谷予想を証明し、指数時間仮説を反証、Yang-Mills/QCDの存在証明を示し、Leanによる形式化も公開したと発表した