何が起きたか
Microsoftは10月21日、中国の政府と結びつく攻撃者が、GitHubで公開され後に撤回されたオープンソースのAI侵入テストツール「ARTEX」で侵入を自動化していると発表した。
なぜ重要か
ARTEXはAIエージェントが単純な目標から侵入を実行できるため、ペネトレーションテストを押しボタン式の攻撃能力に変え、作者が掲げた研究目的の枠に収めるのが難しくなる。
誰に効くか公開ウェブサービスを抱える企業のセキュリティチームは、より少ない熟練攻撃者で済む自動侵入の試みに直面する可能性があり、防御側は既知のマルウェアの痕跡だけでなく、エージェント主導の攻撃チェーンを監視する必要がある。
こういう要約が、毎朝あなたのメールに届きます。
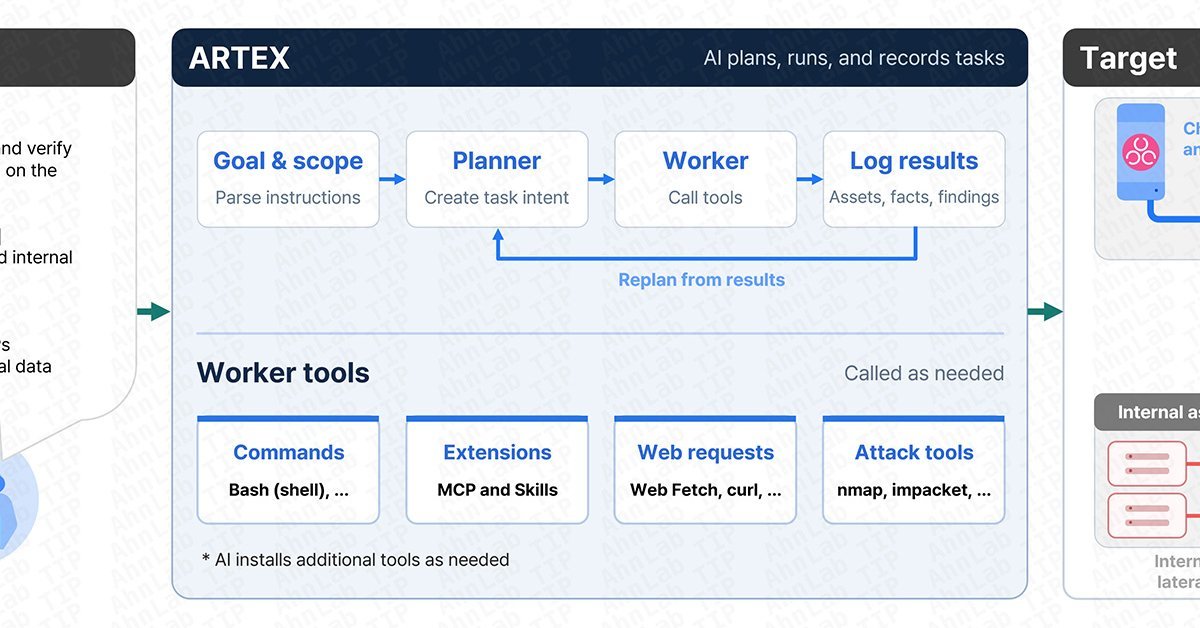
ARTEXは単一のツールとしてよりも、ひな型として重要だ。そのアーキテクチャは、目的を整理するGoalsエージェント、次のタスクを決めるPlanner、ツールを実行するWorkerに作業を分け、PlannerがWorkerの報告に基づいて調整する。この設計により、利用者は標的と目的を与えるだけで、システムが適切なツールを自ら選んで実行する。
AhnLabの隔離テストは実際の結果を示した。「攻撃対象に侵入する」といった平易な指示だけで、人手を介さずにウェブサーバーのファイルアップロード機能を通じたリモートコマンド実行に到達した。作者は10月8日の声明で、ツールは学術研究と許可されたセキュリティテストのために作ったもので攻撃とは無関係だと述べ、プロジェクトの更新と公開を停止した。
削除で話は終わらなかった。AhnLabはコードを基にした改変版が配布されているのを確認し、ARTEXを単一のプロジェクトではなく複数の運用者が再利用・再配布するものだと評した。これはどのリポジトリよりも長く残る防御上の課題を示す。能力はすでに野に出ており、AhnLabが勧める対応は、露出を絞り、権限を最小化し、内側へ移動する侵入の流れを捉えることだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎朝届ける法人プランもあります → 詳しく見る
Gemini 3.1 ProのパイプラインをBB(6)、BB(2,5)、BB(3,3)の未解決マシン1,163台に適用し、52件の候補とsorryなしのLean 4証明付きマシン26台を得たと preprint が報告
devtools-workspaceとdevtools-commonを公開
バーチャルヒューマンを開発する日本のAI企業クリスタルメソッドが、面接支援AIの構想を明らかにした
hirostaは静的サイトをIssue起点で動くAIエージェントが運用し、mainへのマージがGitHub Actions経由の本番公開につながるため、マージ承認が公開承認になる
筆者は野球ニュース監視、Web漫画更新チェック、AIニュースまとめ、Cloudflareポリシー管理の4体のbotを自作
GitHubリポジトリを起点に、PLCとサーボの知識はあるがコードは書かない作者がClaude Codeに依頼し、FX5UC PLCがCC-Link IE Field Basic経由でMR-J5-40Gサーボを駆動するブ…