何が起きたか
NVIDIAが「NVIDIA Open Agent Safety Platform」を発表。
なぜ重要か
エージェントの外部から境界を強制するため、エージェントが誤作動したり侵害されたりしても制御が維持される。エージェント自身の安全機構では得られないチェックだ。
注目点
普及は多数のパートナーが実際に統合を出荷するかにかかる。Anthropic、Salesforce、SAPはOpenShellの組み込みを計画し、ロボティクス分野ではFigureも加わる。
誰に効くかAIエージェントを導入する企業のセキュリティおよびプラットフォームチームは、こうしたランタイム隔離やハードウェアレベルの制御を評価する必要がある。エージェント自身の安全機構では十分でない可能性があるためだ。
こういう要約が、毎朝あなたのメールに届きます。
NVIDIAの新プラットフォームは2つの要素で成り立つ。OpenShellはAIエージェントを隔離環境で実行するオープンソースのソフトウェアランタイムで、どのデータ、ツール、API、サービスに到達できるかをポリシーで制御する。SentryはNVIDIA BlueField-4 DPU上で動作するリファレンスシステムで、エージェントとは別の帯域外環境からエージェントを継続的に監視する。両者を組み合わせることで、エージェントの外部から境界を設定・強制することを狙い、NVIDIAはOpenShellをエージェント向けのVera CPUと組み合わせれば低オーバーヘッドで実現できると付け加えている。OpenShellはNVIDIA製CPUに縛られず、ArmとIntelプラットフォームへの対応作業が進んでいる。
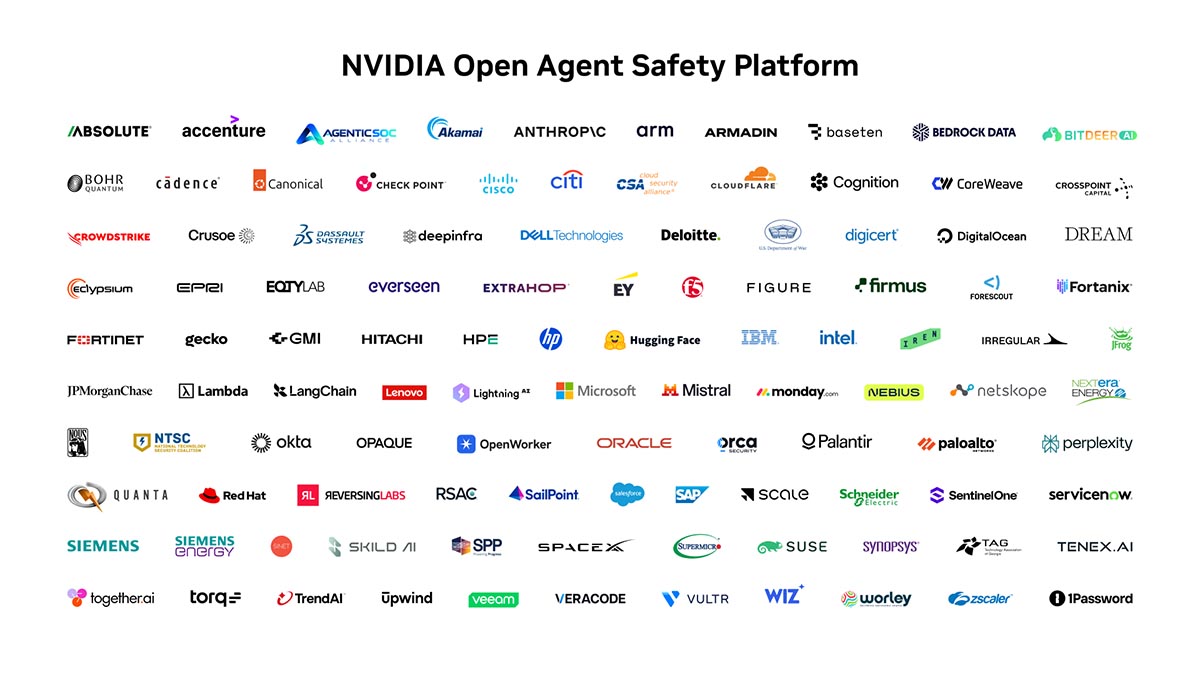
このプラットフォームは、複数のベンダーが組み込みを計画する中で登場した。AnthropicはClaude Managed AgentsをOpenShellとBlueFieldに接続し、アクセス制御を強化するとしている。Salesforceはエージェントの監視と権限承認のためにOpenShellをSlackに統合する計画だ。SAPはJoule StudioランタイムにOpenShellを組み込む。Microsoft、Red Hat、Cisco、CrowdStrike、Scale AIなど100以上の組織が関連技術を採用または支援しており、Figureはロボティクス分野でOpenShellを使う。なお、OpenAI、Google、Metaは参加者に含まれていない。
焦点は発表そのものよりも実行力にかかりそうだ。価値はこれらの統合が実際に出荷されるか、CPUとDPU層でのポリシー強制がエージェントを本番運用する企業にとって実用的かどうかにかかっている。そうしたチームにとって、エージェントに社内データやツールへのアクセスを与え、エージェント自身の安全チェックでは不十分になり得る場面でこそ、結果が最も重要になる。
業界と使っているAIツールを選ぶと、毎朝7時に仕事に関係するニュースが届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
AnthropicのExploitBenchでGLM-5.3は410回中50回、ChromeのV8エンジンの既知のバグを悪用するエクスプロイトを構築した
AlibabaのQwenチームが2026年9月20日、Qwen-Image-2.1をオープンソース化

Lauren Tan氏はSpaceX AIのGrok Botチームで月約2,000件のプルリクエストを本番環境へ出荷したと語る
2026年9月29日、803行の仕様索引ファイル1件を読ませたところ、外部プログラムの返却は約798トークン、処理対象は28,407トークンで、圧縮率は概算で約97.2%だった
試験運用でエージェントは.NETを導入し、コアライブラリをビルドし、34件の単体テストとCI設定を約5分で終えた——しかしpush直前に、.claude/配下のSTATE.md編集の承認待ちで止まった
フロンティア責任共同約束はGoogle、Anthropic、Meta、OpenAI、XAI、Nvidiaの幹部が署名し、David Sacksが共有した