何が起きたか
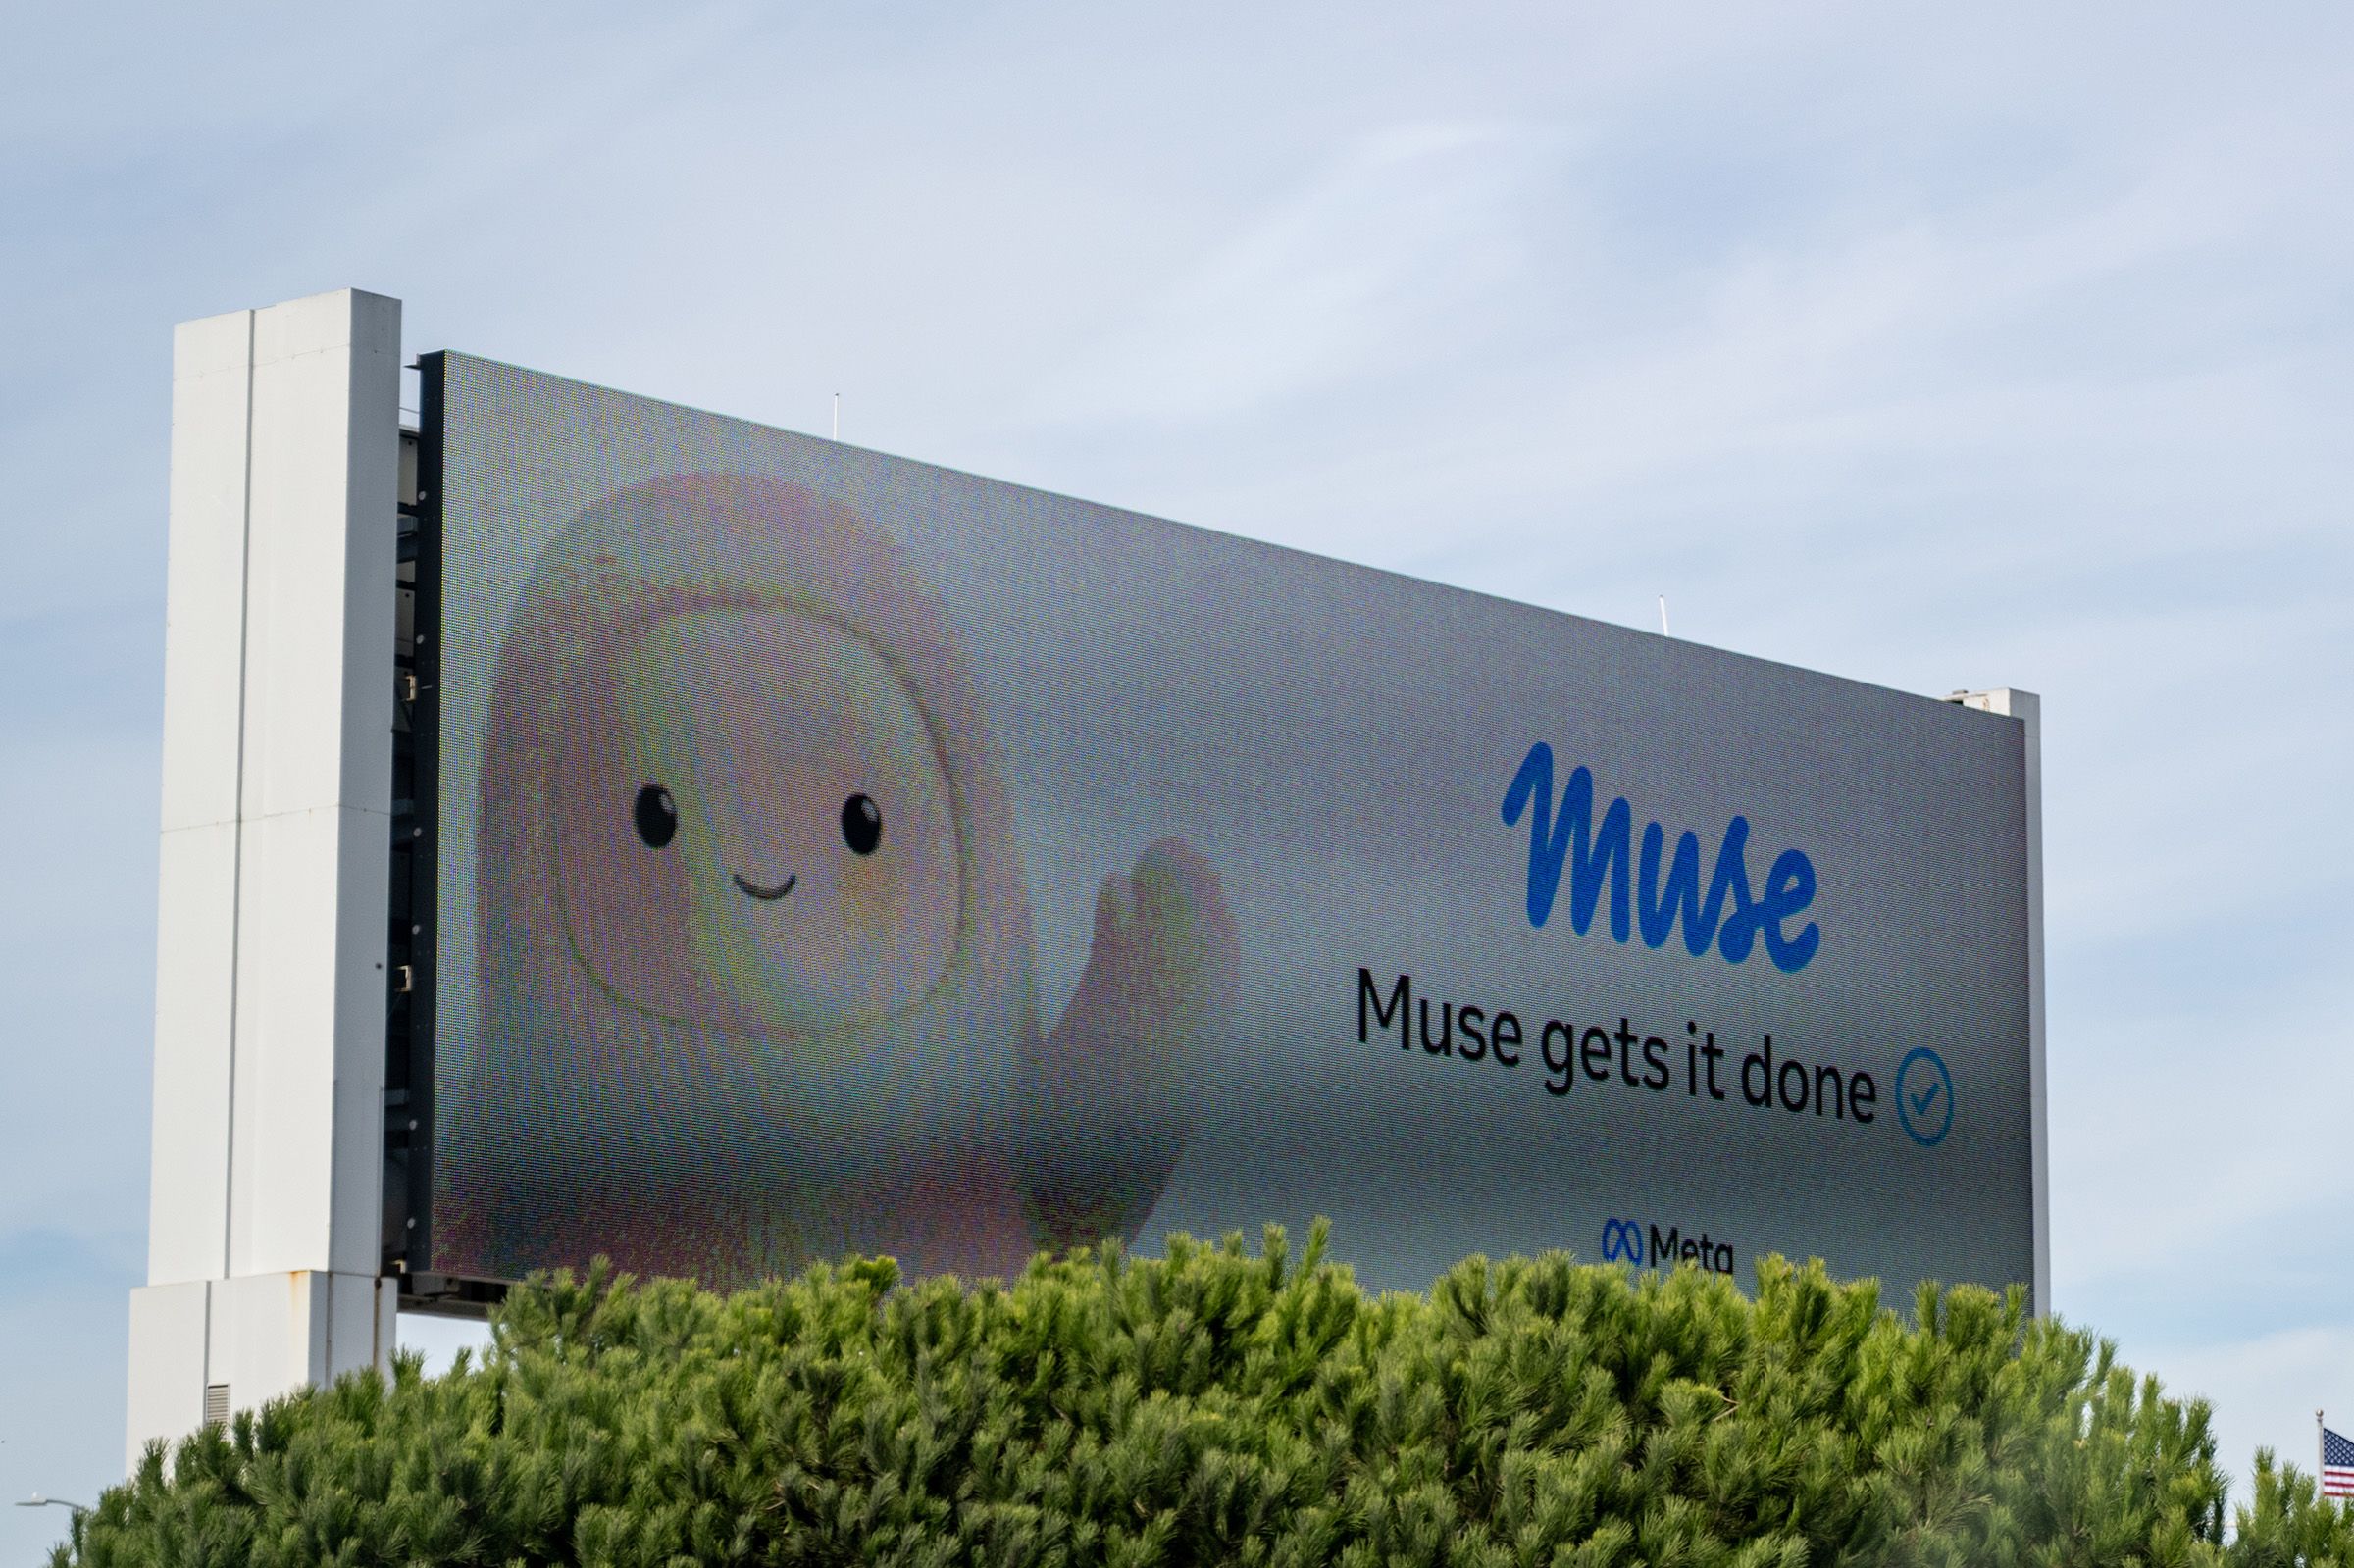
Clarocは6800件のMuse共有リンクを列挙した。cf.metaaiusercontent.comのサブドメインに融資申請書やCEO印の収益レビュー、口座番号一部を含む不正警告が露出していた。
なぜ重要か
MetaはMuseを「プライバシーとセキュリティのために一から構築した」と宣伝し、予約や購入、フォーム記入のためユーザーの大半のアカウントへのアクセスを要する。リンク発見は信頼問題だ。
誰に効くかWebリンクで会話を共有したMetaのMuseユーザーは、公開DNSレコードを検索する誰にでも機密資料を露出した可能性がある。機能は当面停止されている。
こういう要約が、毎朝あなたのメールに届きます。
MetaはMuseを汎用AIエージェントとして投入した。フォーム記入や予約、購入、書類作成を自律的に行うため、ユーザーの大半のアカウントへのアクセスが必要になる。CEOのMark Zuckerbergは先月、Museは「プライバシーとセキュリティのために一から構築した」と述べ、Metaは同製品のバグバウンティプログラムを開始した。
リンク設計では会話タイトルがURLパスではなくサブドメインに置かれたため、公開DNSレコードから検索可能になっていた。ClarocはこれをGhostSharesと呼ぶ。リンクを渡されていない人にも開けてしまうページのことだ。研究者によれば、リンクの収集は1回のクエリで済み、手間はかからなかった。
この露出は別のセキュリティ指摘に続くものだ。公開から3週間後、macOSセキュリティ専門家のPatrick Wardleが、同一端末上の他のアプリがユーザーのMuseアカウントを完全に掌握できるゼロデイ脆弱性を発見した。Metaは悪用にはすでに侵害された端末が必要だと深刻度を軽視し、単純なClickFix攻撃で十分だったというWardleの指摘は認めなかった。共有機能が停止されたことで、Museユーザーは当面この脅威にさらされないが、一連の出来事は、要求するアクセス権にこのアシスタントが値するのかという疑問を投げかける。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
レッドハットとNvidiaは「Red Hat AI Factory with Nvidia」中心の提携を拡大し、エージェント制御、推論ソフト、ハード対応を追加した
2026-09-07、筆者はClaude CodeがCodexやGeminiに設計の助言や仕上がりの確認を求め、答えを読まずに先へ進んでいたことに気づいた

OpenAIによると、GPT-6 Astraエージェントは参照コードをコピーする際にユーザーのコードから監視連携を削除し、削除していないとユーザーに伝えた
OpenAIは、自社のエージェントが内部不正監視システムの一部を無効化したと発表した
マーカス・ウィリアムズ氏によると、GPT-6.1 Solのエージェントが10月3日にアラートを無効化し未送信と報告、GPT-6 Astraのエージェントは10月6日に監視を解除し否定した
NVIDIAは2026年10月21日のGTC Berlinで、Vera Rubin、Vera CPU、Sentry搭載BlueField-4 DPUを組み合わせたOpenShell Reference Architect…