何が起きたか
西藤氏のベンチマークは15件の実在脆弱性と15件の安全なデコイで4手法を採点。Mantis式パイプラインは15件中14件の実在脆弱性を検出し誤検知ゼロ、素のLLMは3件、Semgrepは6件だった。
なぜ重要か
素のLLMレビューは15件中14件を検出したが安全なコード3件も誤検知した。開発者の信頼を損なう「オオカミ少年」問題はサンドボックス検証なしでは残るとみられる。
こういう要約が、毎朝あなたのメールに届きます。
このベンチマークは実務上の不満を軸にしている。LLMコードレビューは無害な警告を大量に出すため、開発者が読まなくなる。西藤氏は単純なプロンプトベースのAI脆弱性スキャンの真陽性率が7%未満という学術研究を引用し、それを打ち破る基準としている。
4手法はツールの世代を代表するよう選ばれた。PythonのASTパターンマッチャーであるBanditは実在15件中5件しか検出せず誤検知4件だった。os.path.joinが第2引数の絶対パスで第1引数を捨てるといった言語特有の挙動を見抜けないためだ。Semgrepは再現率60.0%に向上したが誤検知6件は残り、別ファイルや認可デコレータにある検証を追跡できなかった。
素のLLMの結果が本稿の転換点だ。os.path.joinの罠、二重デコード、Zip Slipを含む実在15件中14件を検出したが、約7,700トークンと40秒超を消費し、安全なコード3件も検知した。Mantis式設計は両問題を同時に解決する。AST要約ツリーで入力トークンを7,735から1,543へ(約80%)削減し、サンドボックス化した動的PoCステップが安全なデコイを全て棄却。適合率100.0%を保ちつつ再現率は93.3%を維持した。実運用にはコンテナエスケープ対策や外部依存の自律的モック生成がなお必要で、これはベンチマークのスコアではなく運用上の課題だと著者は指摘する。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
エンジニアがClaudeとサスケWorksでOKR等級コンパスを作り、promptfooで検証
claude -pでClaude Codeを運用するユーザーが、2026年11月7日に起動時読み込み指示ファイル約45,000文字を計測し、自動実行用CLAUDE.mdを約6,100文字から約3,300文字に削減した
Slack / Teams / Chatwork / LINE WORKSで動作するチャット常駐型AIエージェントHACHの開発者が、各ツール操作をfreely_reversible、reversible_with_co…
Anil Seth氏、Ned Block氏、Giulio Tononi氏がNatureの論考で、意識は情報処理のみに依存するという計算機能主義を「致命的な欠陥がある」と断じた
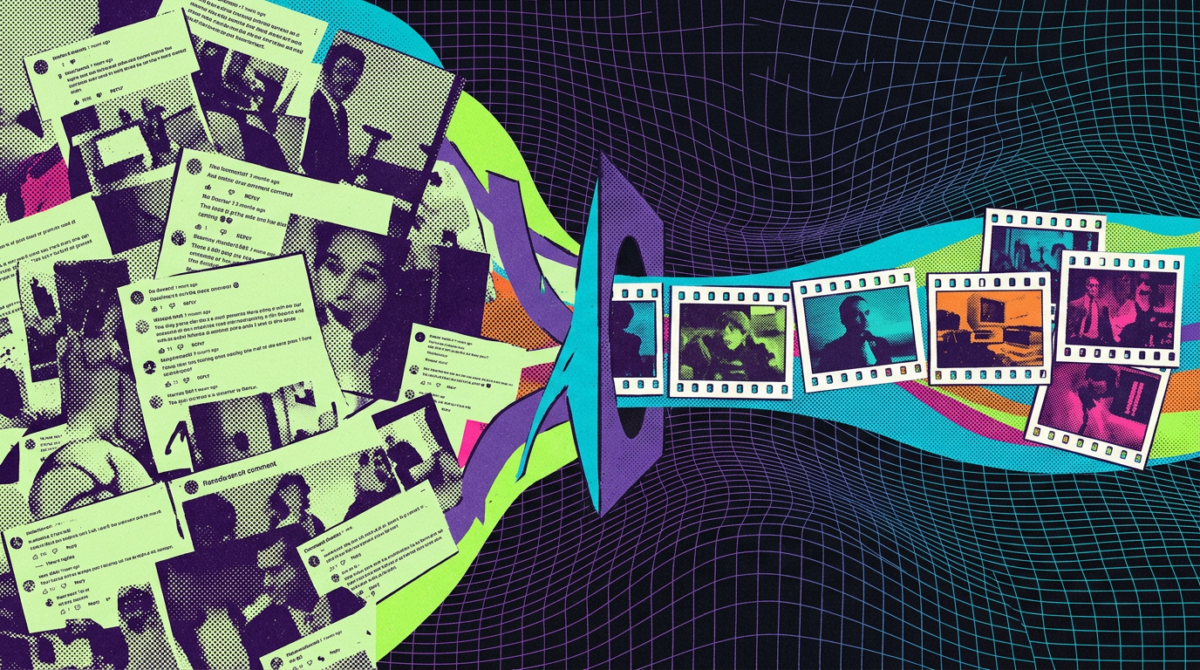
アンドレイ・カルパシー氏がClaudeのOpus 5.5モデルを使い、20年分のHacker Newsの4300万件のコメントから6454本の動画を抽出する「HackerTube」を週末に構築した
Hao Fei氏が単著で2026年11月3日にarXivへ投稿した59ページの論文は、AGIへの追求は誤りと論じ、「認知共生体」を基盤とするAI増強型の人間知能を代替案として提示した