何が起きたか
IBMは、同社のLightwellクリアリングハウスが人気のJavaライブラリで400件超の脆弱性を発見・修正したと発表し、サービスが一般提供開始となったことを明らかにした。
なぜ重要か
脆弱性の量は、既存のソフトウェアサプライチェーンセキュリティ対策が不十分であることを示唆しており、成熟したコードベースでも継続的なレビューが必要だ。
注目点
IBMの狙いは、システムを停止せずに稼働中の本番アプリへ修正をバックポートすることにある。Datadogによると、Javaサービスの10件中約6件に悪用可能な脆弱性が少なくとも1件含まれている。
誰に効くかJavaベースの本番システムを運用する企業のセキュリティチームとプラットフォームチームは、セキュリティ修正と稼働時間のどちらかを選ばざるを得なくならないよう、LightwellのようなAI支援の脆弱性レビュー・パッチツールの採用を迫られるだろう。
こういう要約が、毎朝あなたのメールに届きます。
IBMのLightwellは、Linux FoundationのAkritesやChainguardのAthenaなど、クリアリングハウスの広がりの一環だ。AIによって脆弱性の発見と悪用が容易になったことを受けて登場した。米政府も同様のプログラムを開始しており、ソフトウェアサプライチェーンのリスクに対処するよう企業に求めてきた10年間が反映されている。
Lightwellが分析したJavaエコシステムは何年も危険な状態にある。Datadogの2月のレポートでは、Javaサービスの10件中約6件に悪用可能な脆弱性が少なくとも1件含まれていること、Javaベースのアプリケーションが依存するサードパーティパッケージが最新のメジャーバージョンから中央値でほぼ500日遅れていることが判明した。
IBMにとっての賭けは、ダウンタイムなしで安全にパッチを導入するという約束が企業を納得させるかどうかにかかっている。稼働中の本番アプリへの修正のバックポートが説明通りに機能すれば、Gunnar Helleksonが語ったセキュリティと稼働時間のトレードオフを緩和できるかもしれない。だが結果は顧客の採用と、修正が本番環境で持ちこたえるかどうかにかかっている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
富士通が店舗運営と経営判断を支援する4種類のAIエージェントを発表し、同日から試験提供を開始
中国製物流ロボットが日本で普及し、トヨタやコマツなどが採用
ACSHUがソフトバンクの「AGENTIC STAR インテグレーションパートナー アライアンス」に参画し、企業導入を計画段階から運用まで支援する
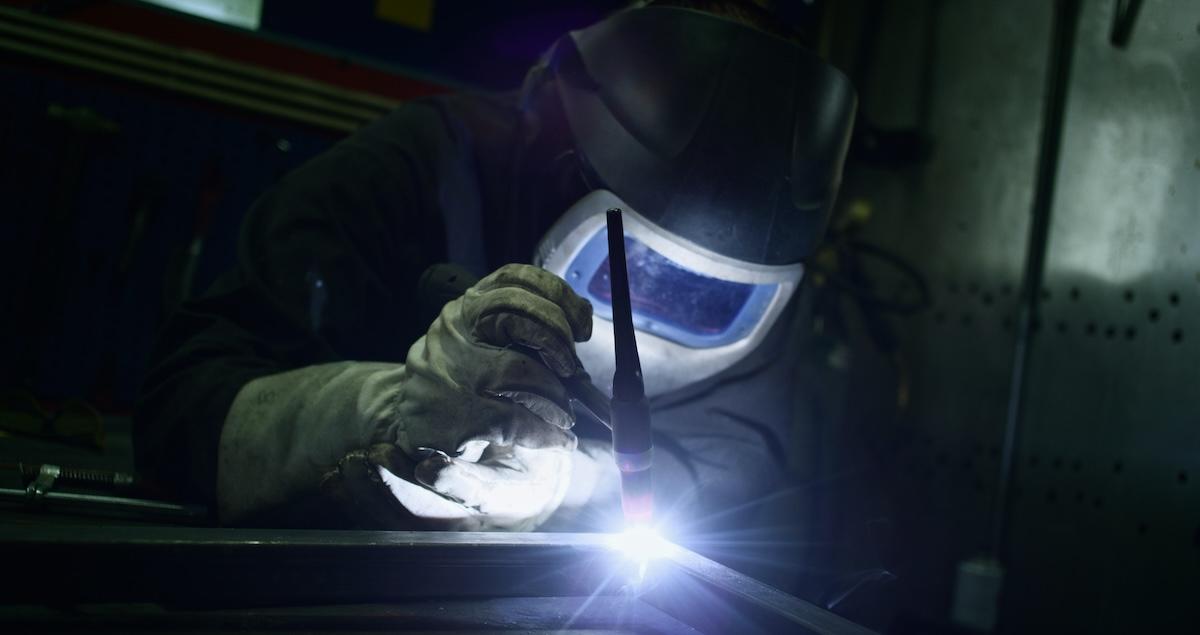
三菱重工とAlgomatic Dynamicsは、熟練者と訓練生の映像を比較し滞留時間や軌道の違いを指摘するTIG溶接向けAI動画解析ツールを開発
富士通が、店舗運営と経営判断の高度化を狙う小売業向けAIエージェントの試用環境の提供を開始した
三菱商事系企業が大阪にデータセンターを開設した