何が起きたか
バンク・オブ・アメリカは「AI時代の資産保護」と題したメールで、ログイン情報を他人や外部サービス、特に「AIを搭載したツールやエージェント」に決して共有しないよう顧客に伝えた。
なぜ重要か
ほとんどの銀行の口座契約では、ログイン情報を渡した相手の行為は顧客の責任とされる。AIアシスタントに認証情報を共有すれば、その行動の責任を顧客が負う可能性がある。
誰に効くかパーソナルAIアシスタントで資産管理をする銀行顧客はリスクにさらされている。ほとんどの銀行の口座契約ではログイン情報を渡した相手の行為は顧客の責任とされ、アシスタントのセキュリティ上の欠陥から認証情報が金銭目的のハッカーに漏れる可能性がある。
こういう要約が、毎朝あなたのメールに届きます。
この警告は銀行にとって微妙なタイミングで出された。パーソナルAIアシスタントの人気が高まり、顧客はログイン情報をますます渡すようになっている一方、銀行は顧客の資金に不正にアクセスするエージェントへの対処に苦慮していると報じられている。バンク・オブ・アメリカのメールは、その習慣が定着する前に明確な一線を引こうとしている。認証情報は他人や外部サービスに決して渡すべきではなく、お客様に代わって行動すると称するAIを搭載したツールやエージェントも明示的に含まれる。
同行が挙げるリスクは具体的だ。アシスタントが顧客の知らないうちに資産を動かしたり、銀行がその行為を口座への不正アクセスと誤認してロックアウトしたり、アシスタントのセキュリティ上の欠陥から認証情報が外部に漏れ、金銭目的のハッカーに侵入経路を与えたりする可能性がある。責任の所在は細則で既に定まっている。ほとんどの銀行の口座契約では、ログイン情報を渡した相手の行為は顧客の責任とされる。
一方で、業界はより安全な代替策を確立できていない。TechCrunch Disruptの登壇でも議論されたように、銀行や決済事業者、決済処理業者は、AIツールを通じて顧客が口座にアクセスできるようにする方法を模索中だ。例えば、エージェントに最適な価格や適切なタイミングで自律的に買い物をさせるエージェント決済などがある。その仕組みが整うまで、同行のメッセージは実質的に、リスクは顧客が負うというものだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
Googleは、テキスト記述からインタラクティブな3D世界を構築するAIモデルGenie 4を予告した
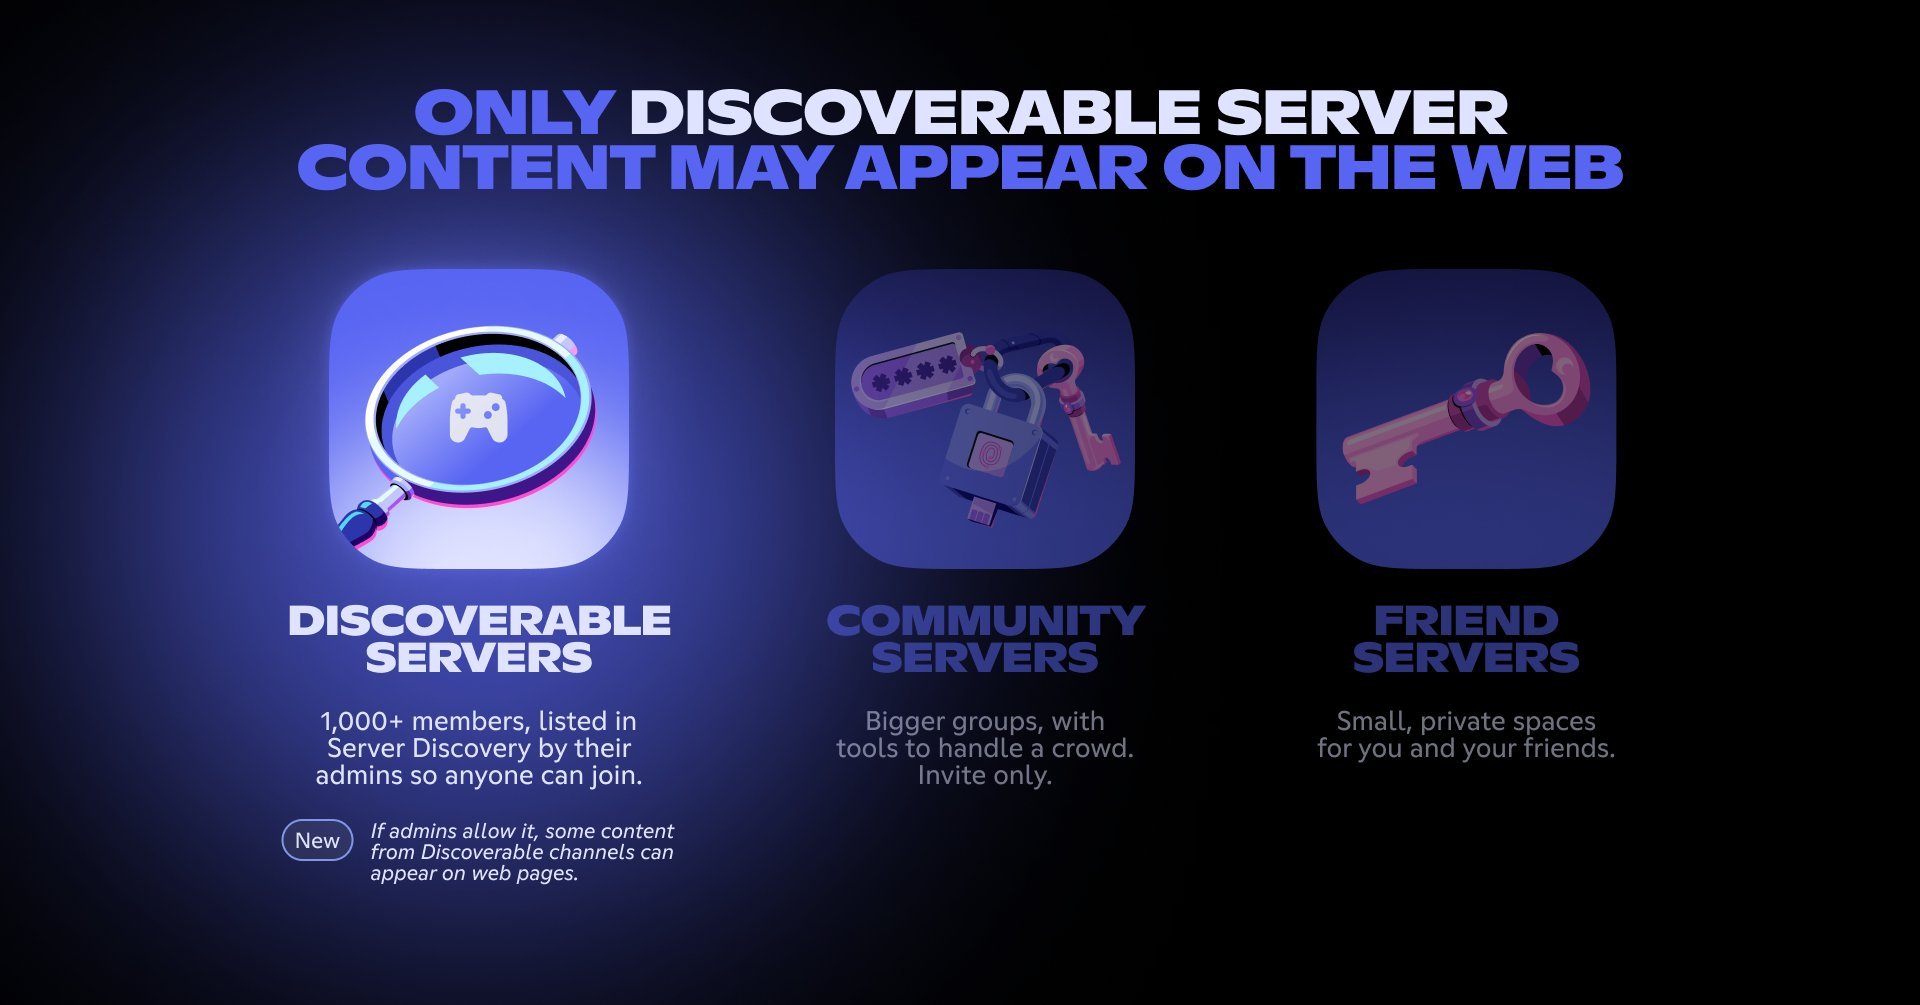
対象はメンバー1000人以上の「Discoverable Servers」で現在6万以上
Anthropicは月曜日にS-1を公開し、約2兆ドルの評価額を目標とし、第3四半期売上168億ドル、年換算ランレート670億ドルを開示した
KS検定やカイ二乗検定、Jensen-Shannonダイバージェンス、PSIなどの検定でドリフトを検知し、再学習と再デプロイを自動化する2段階のMLOps手法を解説
OpenAIは米国太平洋時間10月26日、GPT-6.1 Terraを公開した
OpenAIは2026年10月24日、Day 19としてCodex CLI 0.164.0を公開し、CodexとChatGPT Workで推論レベル切り替え時にキャッシュが無効化されないよう変更した