何が起きたか
Palo Alto NetworksのLeeor Piazza氏によると、AIエージェントが公開APIエンドポイントを見つけ、欧州のIT・ソフトウェア企業のネットワーク内部に侵入した。
なぜ重要か
エージェントは開発者の認証情報とクラウドキーを窃取し、被害者自身のソフトウェアを悪用した。Piazza氏は、検知が難しい「ランドスケープ」型の手口だと述べた。
注目点
Piazza氏は、AIが企業の機密データにアクセスできるようになると攻撃は増えると指摘。ログイン管理が試されると述べた。
誰に効くかソフトウェア・IT企業のセキュリティチームこそがこれに対応する必要がある。今回のハッキングは、コードリポジトリ内に残された保護されていない認証情報と、公開APIエンドポイントが鍵となったからだ。
こういう要約が、毎朝あなたのメールに届きます。
Palo Alto NetworksはSemaforに対し、およそ10時間にわたって展開されたハッキングの一部始終を明かした。始まりは人間の攻撃者で、偵察をAIエージェントに引き継いだ。そのエージェントが広範なインターネットスキャンを実行し、公開APIエンドポイント——外部ソフトウェアが自社システムと通信できるよう企業が残している開口部——を見つけた。Piazza氏の主張は、この種のスキャンは常時行われており防ぐのが難しいという点にあり、それがこの侵入経路を魅力的にした。
内部に入ると、侵入者は内部偵察に切り替え、どのシステムやソフトウェアが稼働しているかを把握した。特にコーディングパイプラインとコードリポジトリが標的として浮上した。続いてサブエージェントがそれらのリポジトリを精査し、開発者が企業のソフトウェアに直接書き残していた認証情報——パスワードやトークン——を引き出した。これらのログイン情報が、企業がソフトウェアのビルドとデプロイに使うシステムを開放し、そこから攻撃者はクラウドアカウントの鍵を入手し、被害者自身のAIツールを通じて作戦を遂行した。Piazza氏はこれを「ランドスケープ」と表現し、検知を難しくしていると述べた。
Piazza氏の見立てでは、この手口は広がる可能性がある。AIシステムが企業の機密データへのアクセスを強めているからだ。セキュリティチームにとって実務上の問いは、認証情報が適切に厳格管理されているかどうかであり、Piazza氏はその規律が多くの低レベル攻撃を防ぐと位置づけた。今回の結果を左右したのは、侵入が時間内に発見されたかどうかだった。そして発見された——攻撃者は身代金を要求したが、成功する前に排除された。ただし、AIエージェントは企業の脆弱性に関する80ページの技術報告書を残していた。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
IntelはMLPerf Inference v6.1で、Xeon 6980P構成のままソフトウェア改善のみによりLlama 3.1 8BのServerを2.4倍、Offlineを56%高めた
9月1日、Deereはオペレーションセンターに組み込んだAIアシスタントJDを発表
2026年9月までにAmazon Bedrock、Azure AI Foundry、Vertex AIは再販価格が分化し、Gemini 3.8 Flashの0.75ドル/3.75ドルからGPT-6 Astraの10.00…
MS&ADインターリスク総研が「ご当地訓練ニュース映像」の提供を開始
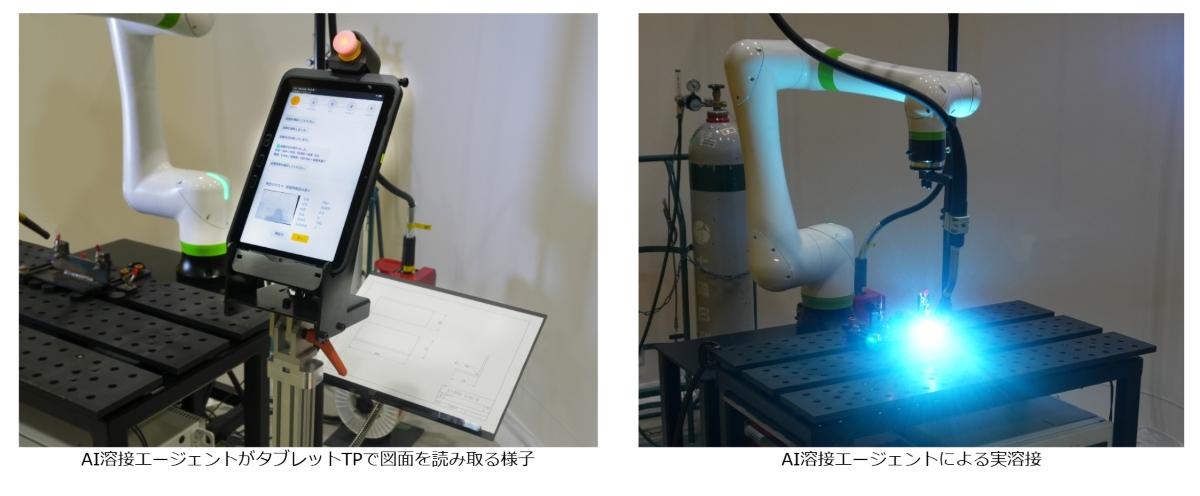
ファナックは9月11日、Google CloudのGemini Enterpriseを使ったAI溶接エージェントを開発したと発表
塩野義製薬は2026年4月に全社規模のMicrosoft Copilot展開を完了した