何が起きたか
Gartnerは、AIエージェントに人間の認証情報を共有する組織の90%が2028年までに、セキュリティとコンプライアンス上の結果を重大インシデントとして扱い、アプローチの再設計を迫られると予測。
なぜ重要か
APIキーを.envからエージェントに読み込ませる習慣は、内部脅威を生む。キーは1つのタスクでなくあらゆる指示に使えるからだ。
注目点
解決の鍵は、アクションごとに短命でスコープ限定のトークンを発行するトークンブローカー型ゲートウェイへの移行だ。Infisical、HashiCorp Vault、Nangoなどが提供。
誰に効くか自社ホスト型またはエージェント駆動のワークフローを運用するエンジニアリングチームとセキュリティチームが最も露出している。APIキーやトークンが漏えいすれば、エージェントが人間と同じ権限で行動できてしまうからだ。コンプライアンス担当者やリスク担当者も、どのエージェントがどの認証情報を使ったかを記録するログがなければ監査上の空白に直面する。
こういう要約が、毎朝あなたのメールに届きます。
記事の中心的な変化は、AIエージェントがツールを呼び出し、データソースに接続し、タスクを自律的に完了するようになった点にある。つまり、エージェントが到達するツールやデータソースごとにAPI呼び出しが増えていく。この呼び出しの増殖が、APIキーやアクセストークンをますます大きなセキュリティリスクにしている。記事が名指しする具体的な失敗例の一つは、.envファイル経由で環境変数からAPIキーを読み取る方法だ。トークンを手動で使っていた頃は機能したが、エージェントが自力で多数のサービスに到達するようになると破綻する。
記事は、ツールポイズニングと間接プロンプトインジェクションを、エージェント自体が脅威面になる手段として挙げている。対策は3層で整理されている。認証情報を安全に保つこと、必要な時にだけ短命でスコープ限定のトークンを発行すること、どのユーザーがいつ何にアクセスしたかを記録することだ。保存された文字列をそのまま返すだけのシークレットマネージャーは本質的に.envと同じだとされ、一方トークンブローカーはOAuthフローをサーバー側で実行し、トークンの発行・更新・失効を管理する。
Gartnerの予測——AIエージェントに人間の認証情報を共有する組織の90%が2028年までに重大インシデントに直面する——が、この問題の重大さを示している。記事は最後に、本当の問いはAPIキーが安全に保管されているかどうかではなく、エージェントが本来持つべき時間とスコープの範囲にアクセスが限定されているかどうかだと論じる。その結果は、チームがスコープ限定トークンと監査ログを備えたゲートウェイ層を構築できるか、そして不可逆な操作に人間の承認を徹底できるかにかかっているようだ。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
元CTOの著者は、AIが事実上誰もをコーダーにしたと述べる
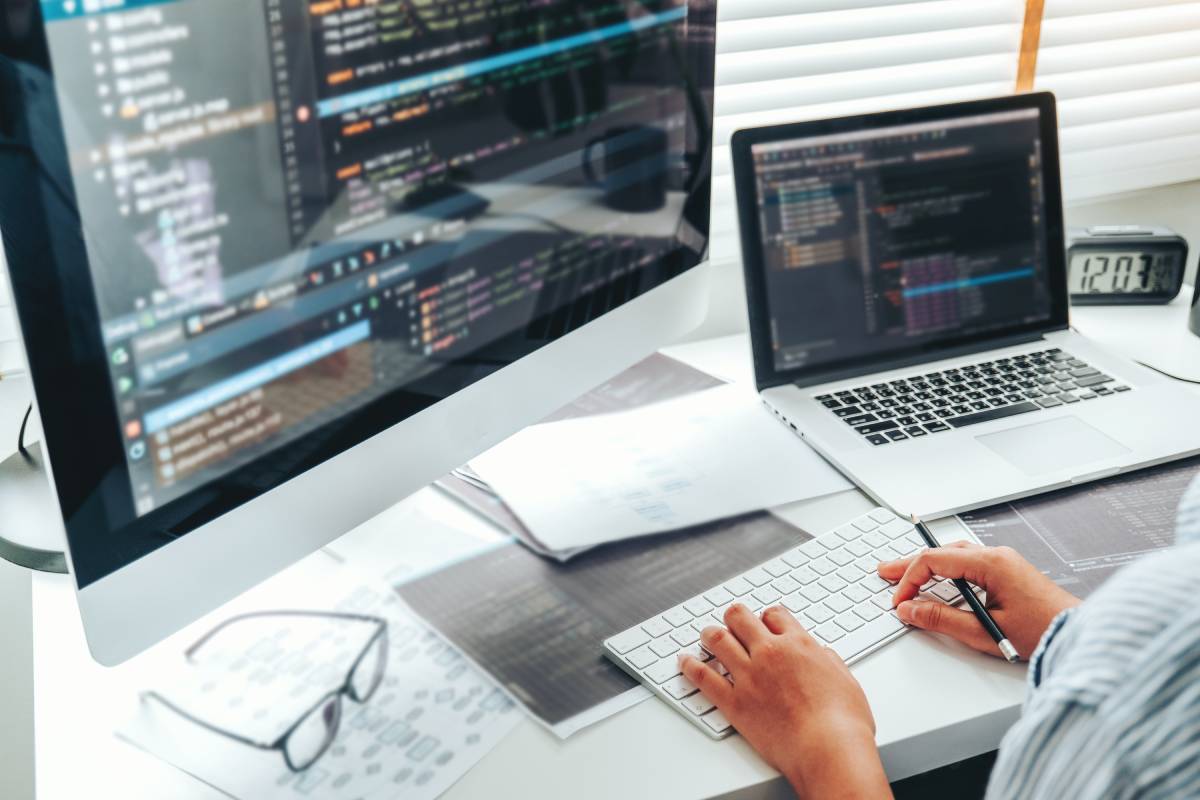
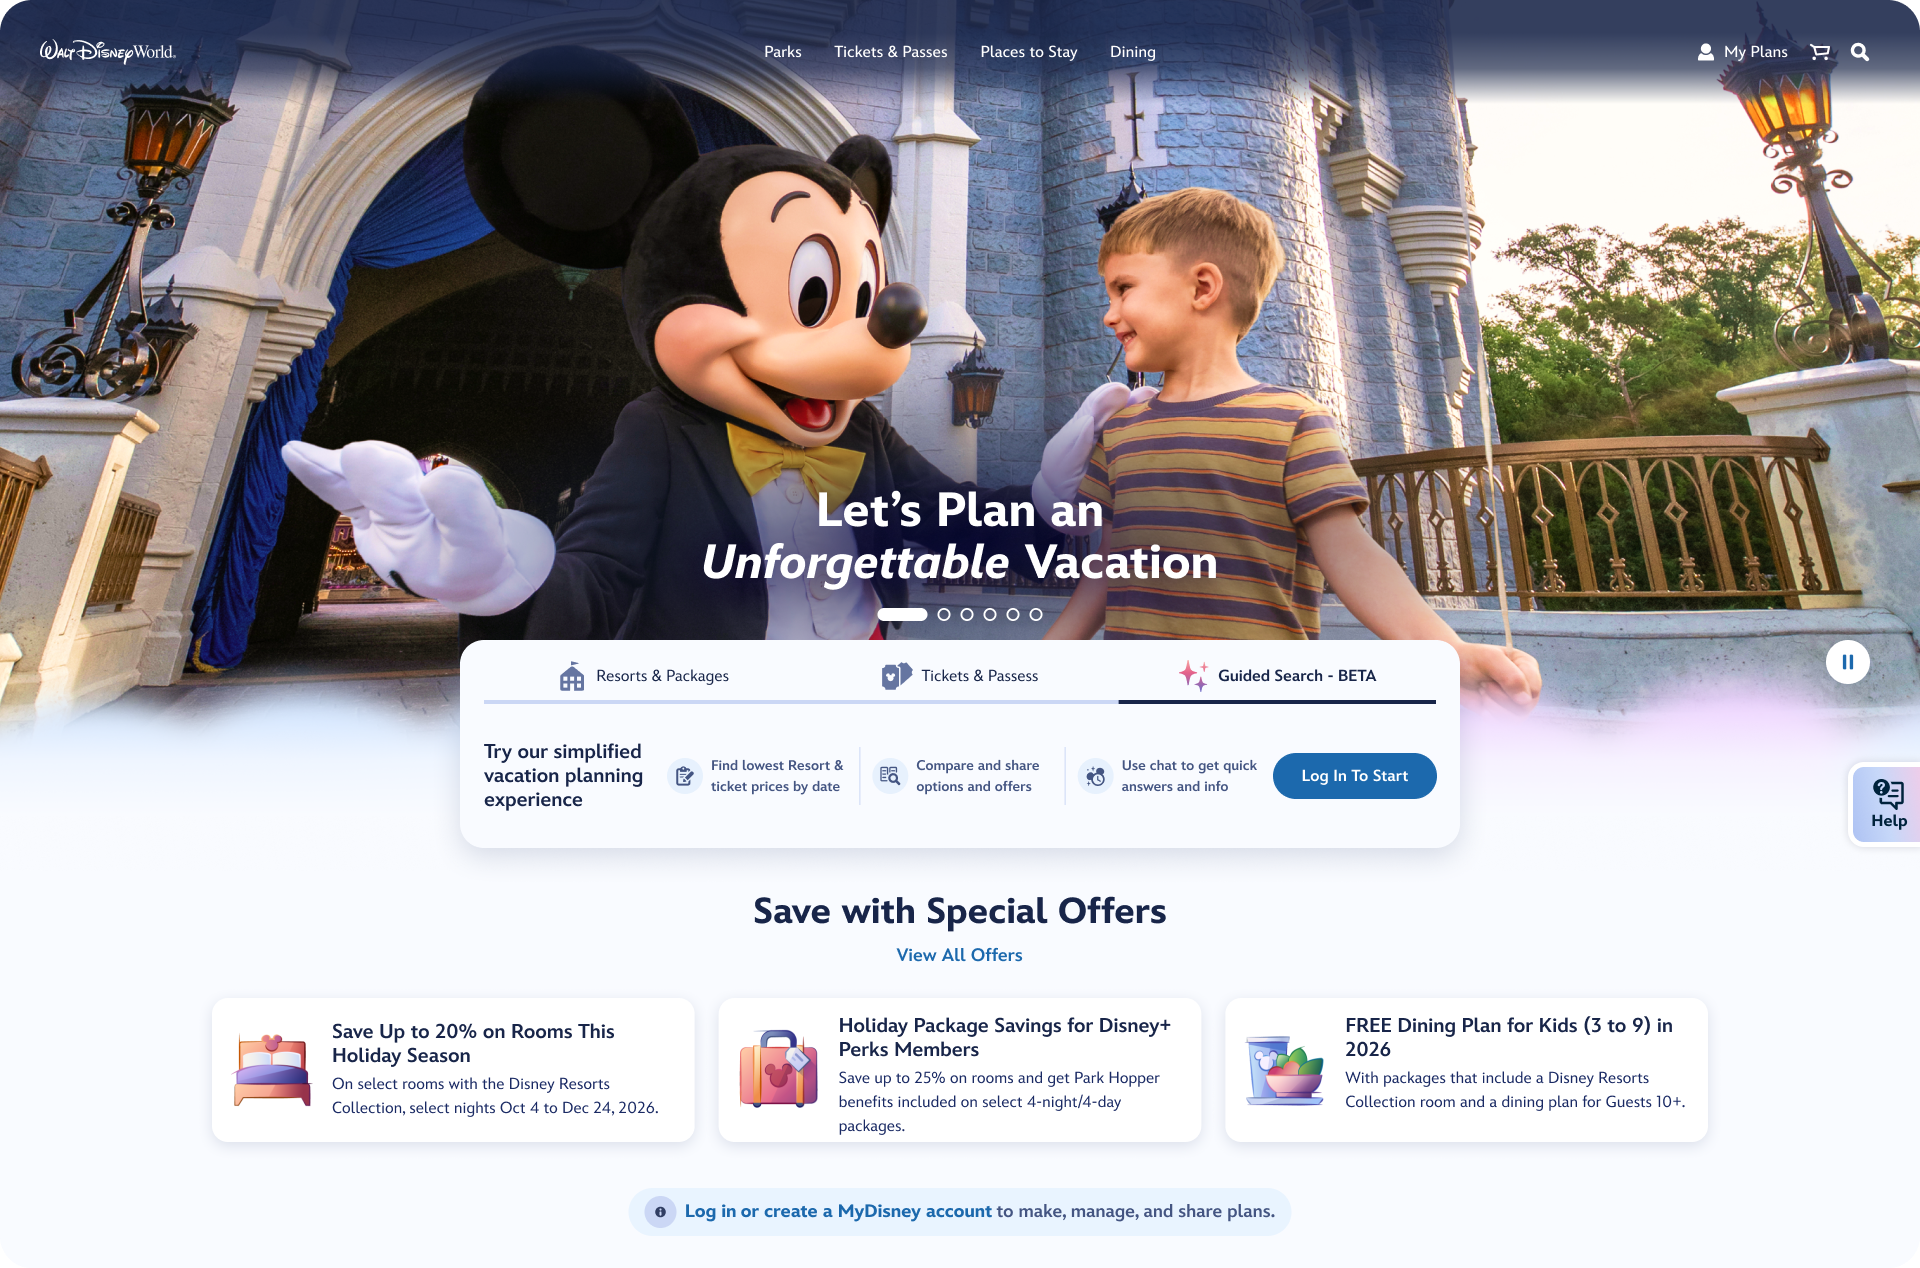
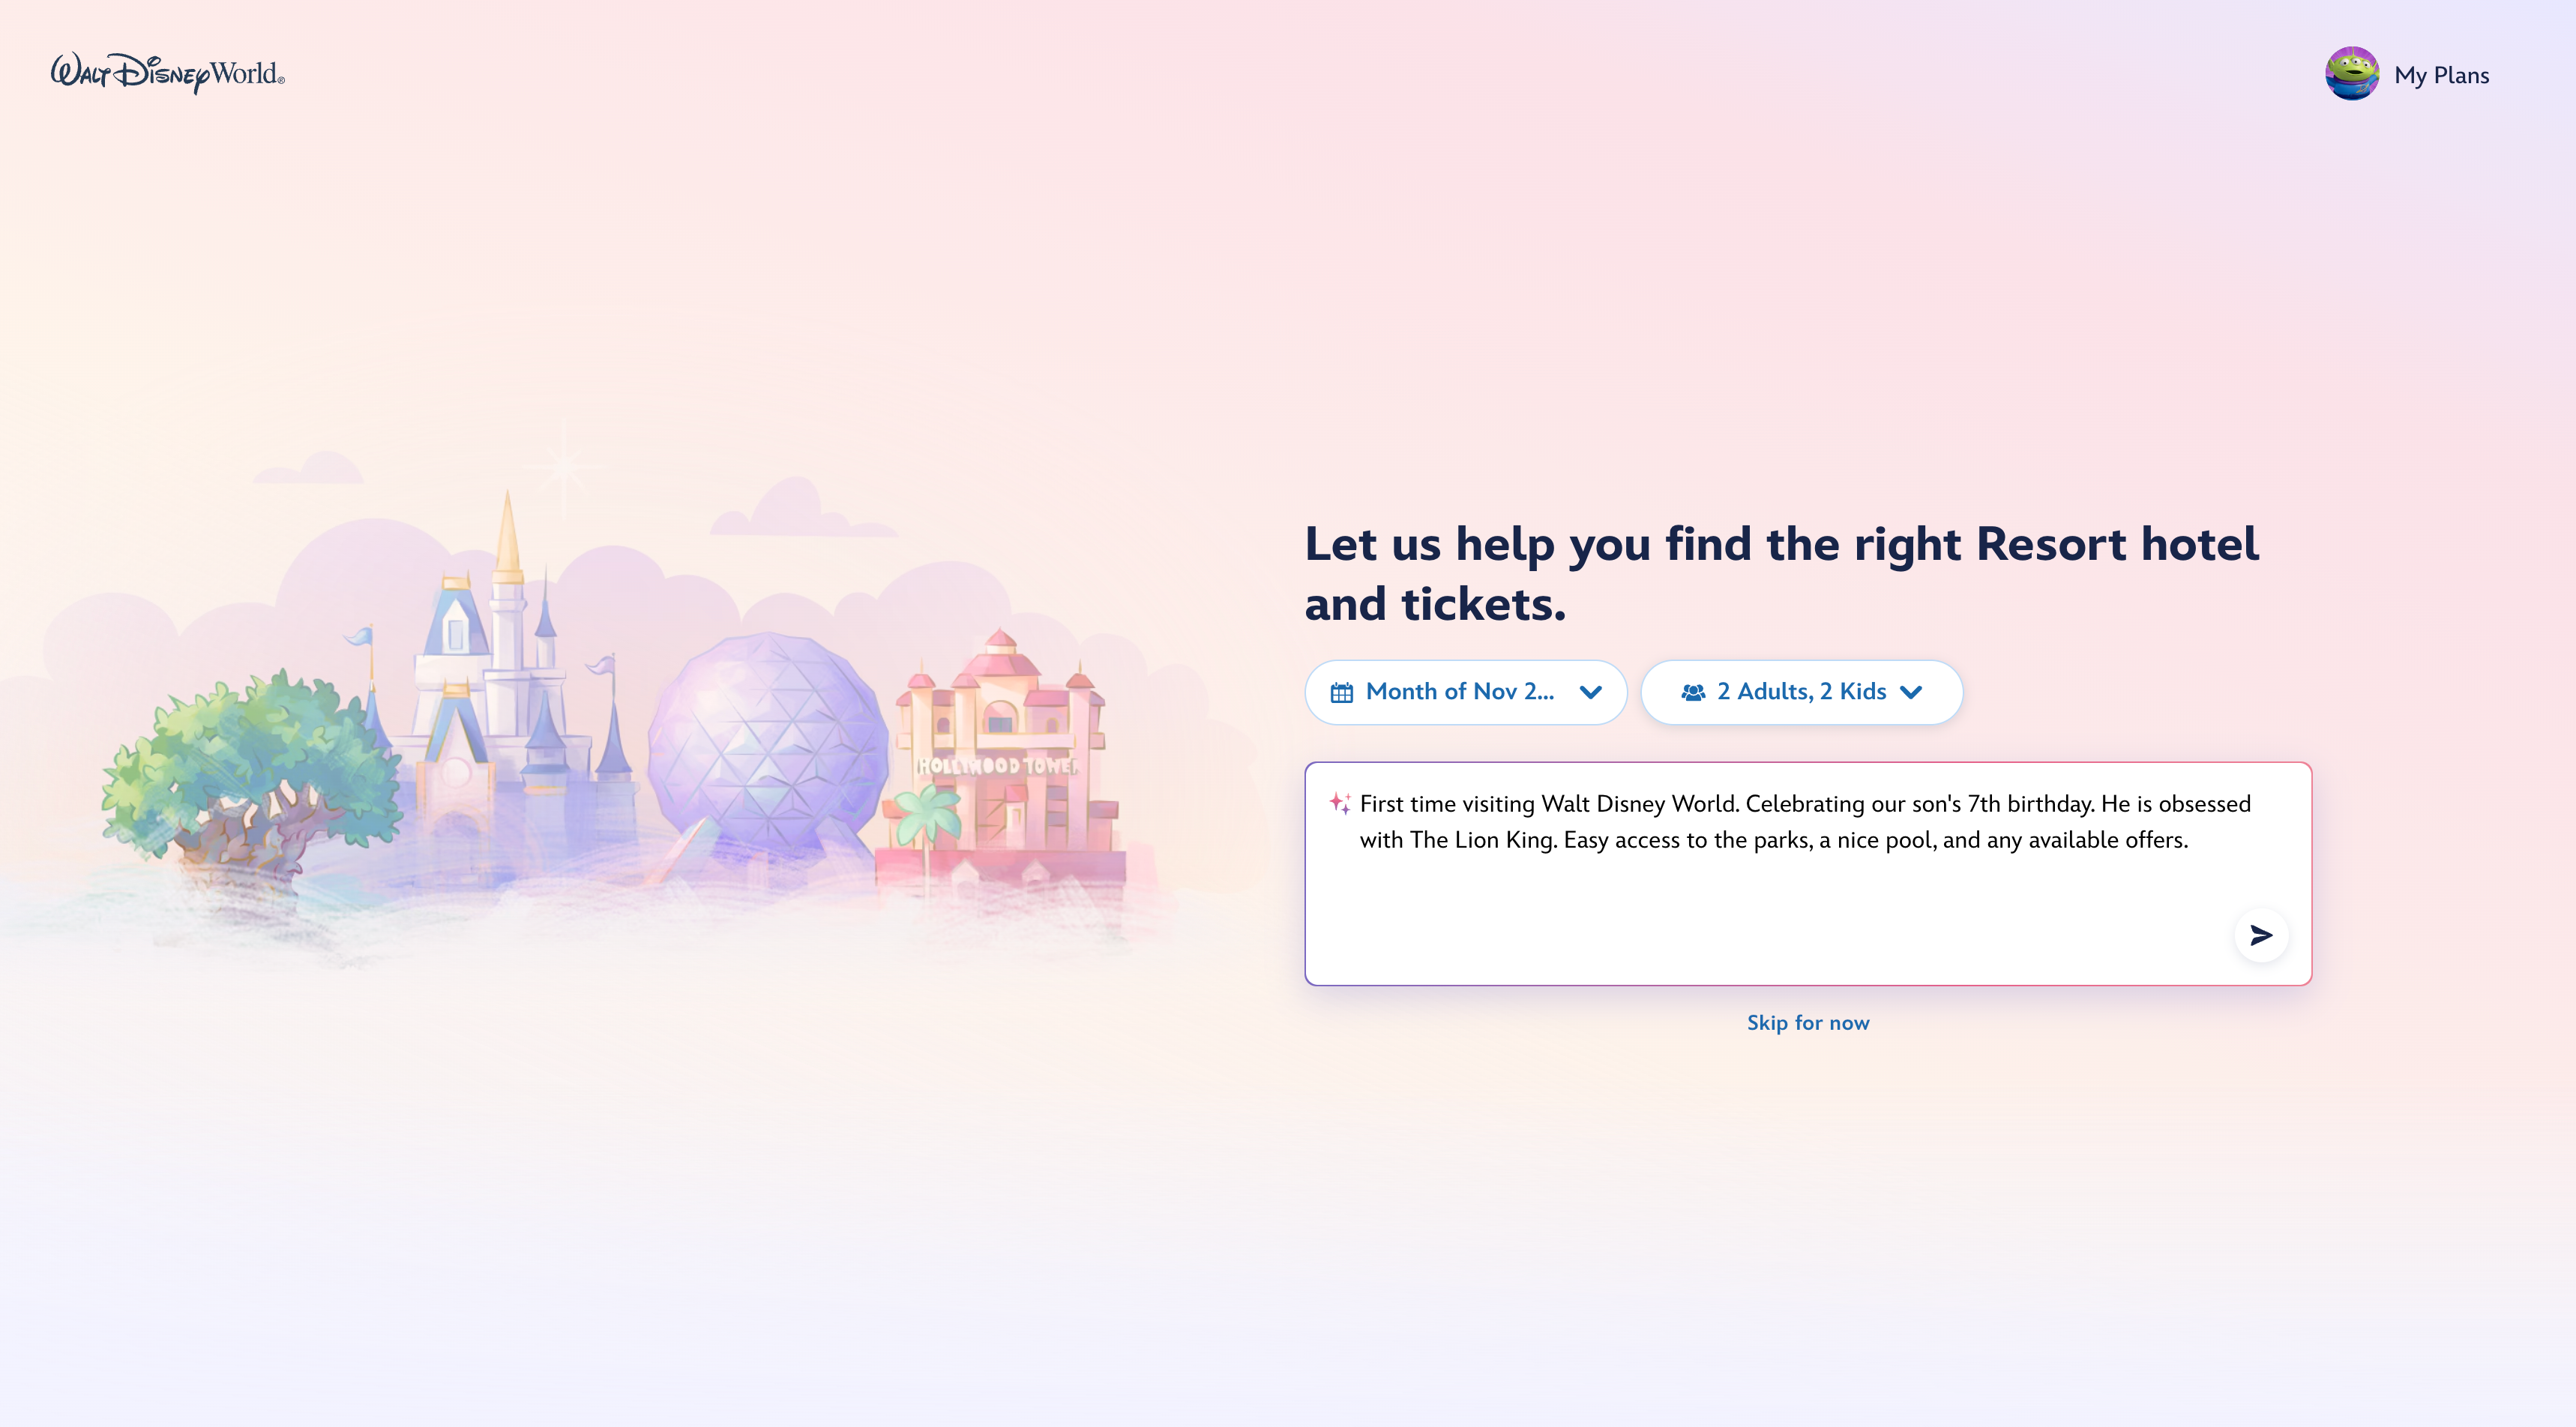
DisneyはWalt Disney WorldのサイトでAIガイド付きプランニング体験をベータテスト中
SalesforceはDreamforceで初の推論モデルKoaを発表
DisneyがWalt Disney Worldの予約サイトとアプリでベータ版AIチャットbotを公開
Anthropic CEOのDario Amodei氏がフロンティアAI開発の減速を訴え、安全性を巡る議論を呼んだが、チップ業界筋はAIインフラの世界需要は増え続けるとみている
Good Start Labsが1830: The Game of Railroads and Robber Baronsで30Bモデルを訓練し、財務リサーチタスクの性能向上を確認した