何が起きたか
深刻度7.1のmacOS脆弱性CVE-2026-65400がポート5900公開システムで悪用され、攻撃者がroot権限を取得しMoneroマイナーを設置、AppleはTahoe、Sequoia、Sonoma向けに修正パッチを配信した。
なぜ重要か
攻撃を受けたのはAgentだけを動かしていたマシンで、そのAgentが侵入の発見と一掃に貢献した。Agent駆動のPCがリスクと防御の両方になり得ることを示す。
注目点
Appleが約束したフルディスクアクセスへの追加制御により、ヘッドレスのMacをAgentが使えるようになるかどうかが焦点だ。Appleが10月13日に予定するソフトウェアリリースを注視したい。
誰に効くか常時稼働のヘッドレスMac、特に画面共有やポート5900を公開しているマシンを管理するMac管理者やセキュリティチームは、パッチ適用とアクセス制御を見直す必要があるかもしれない。攻撃者はパッチ前にroot権限を取得し暗号通貨マイナーを設置していたからだ。
こういう要約が、毎朝あなたのメールに届きます。
脆弱性はmacOSの画面共有の状態管理にあり、オランダ国家サイバーセキュリティセンターはポート5900がインターネットからアクセス可能な複数のシステムで実際の悪用が報告されたと述べた。Appleは自らの開示内容を和らげ、この欠陥が「資格情報なしでアクセスを許す可能性がある」とした。開発者によく見られる曖昧な表現だ。
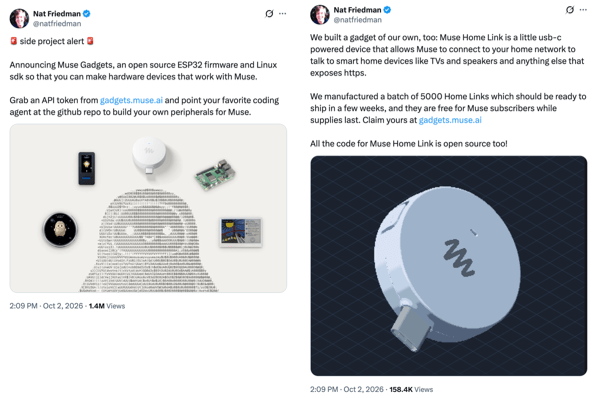
今回の場合、侵害されたマシンはClaudeとCodexだけを動かしており、Claudeのエージェントが問題を指摘し、コマンドの実行を停止し、アカウントがパスワードなしで管理者コマンドを実行できることに気づいた。ThompsonはClaudeの「これ以上呼び出さないように」という助言を無視し、代わりにClaudeを使って正確な4秒間のアクセス可能時間帯を突き止め、監視ツールを構築し、Mac Miniを一掃した。この出来事は、Appleがエージェント向けにフルディスクアクセスを厳格化するとした注記や、J490ハブと新しいSiriを伴う10月13日のスマートホーム参入と並ぶ。Thompsonは障害はパッチ1つよりも広範だと主張する。macOSの許可プロンプトはソフトウェアからは見えないため、人間がOKをクリックしない限りエージェントは無言で失敗する。それが彼に画面共有をオンのままにさせ、間接的に侵害される原因となった。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
富士通が店舗運営と経営判断を支援する4種類のAIエージェントを発表し、同日から試験提供を開始
ACSHUがソフトバンクの「AGENTIC STAR インテグレーションパートナー アライアンス」に参画し、企業導入を計画段階から運用まで支援する
富士通が、店舗運営と経営判断の高度化を狙う小売業向けAIエージェントの試用環境の提供を開始した
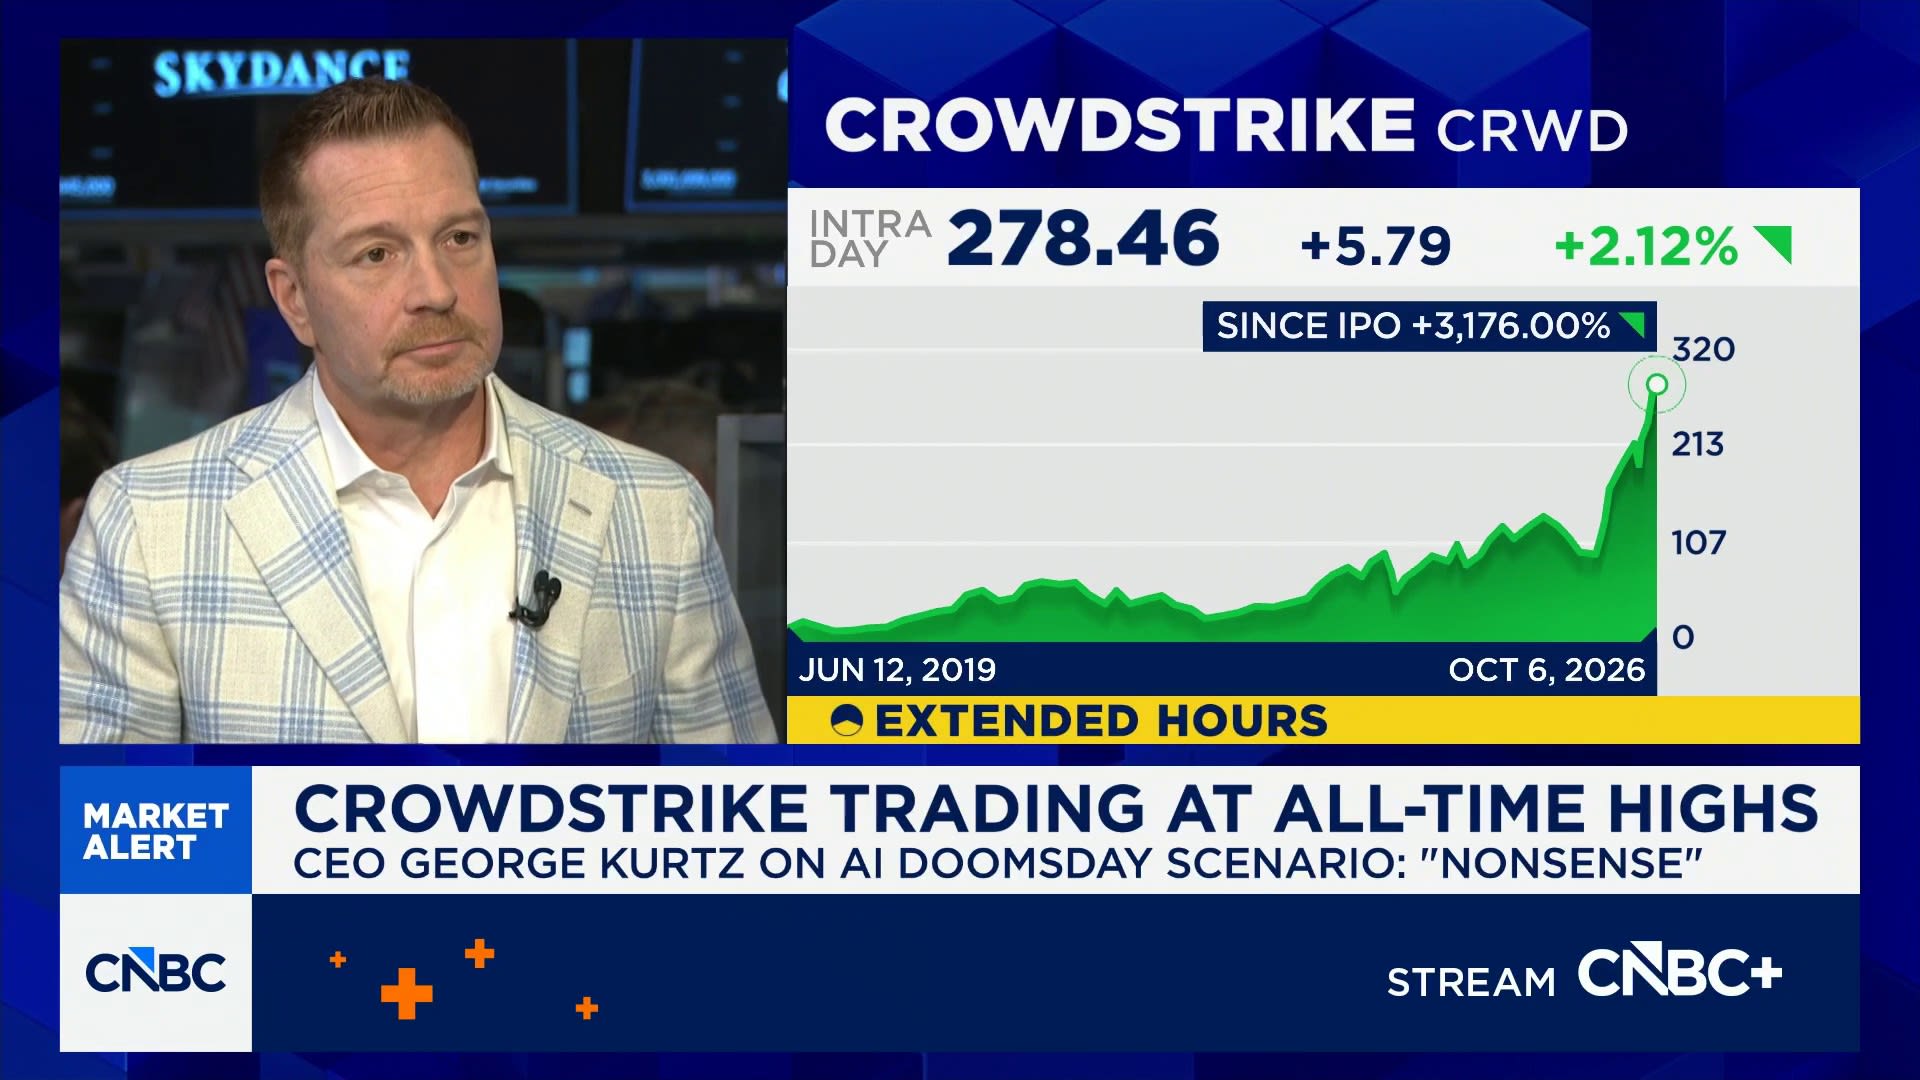
CrowdStrike創業者兼CEOのGeorge Kurtz氏がCNBCのSquawk Boxで、AIの安全性への懸念は「解決可能な問題」だとした
Lowe's CEOのMarvin Ellison氏によると、Mylowは2500万件超の質問を受け、コンバージョン率3倍
BlackRockの「The Machine-Native Economy」は、AIエージェントが1セント未満の取引向けに24時間稼働の決済システムを必要とすると指摘