何が起きたか
サイバーセキュリティ企業CrowdStrikeが、AI開発ツールチェーン(ソフトウェア開発に使うAIツール群)を狙う新型ワーム(自己増殖型マルウェア)を発見しました。このワームは段階的に動作し、まず環境を調査してから、アクセストークンや暗号鍵、サーバー認証情報を盗み、さらに権限を得るとnpmトークン(ソフトウェアパッケージ管理サーバーへのアクセス権を持つ)を狙います。最終段階では、ファイル削除やシステムアクセス遮断といった破壊機能も備えています。
なぜ重要か
このワームの大部分の悪質な活動が「死角」で発生します。攻撃者が、正規のAI自動化ツールと見分けがつかない動作をするよう設計したため、セキュリティスキャナーが検知しにくい状態になっています。CrowdStrikeのAdam Meyers上級副社長は「正規のAI開発システムと同じように動作するため、非常に難しい検知環境だ」と指摘し、AI開発インフラが急速に普及する中で、供給チェーン攻撃(開発プロセス全体を経由した攻撃)が新たな脅威クラスとして進化していることを強調しています。
注目点
ワームは数時間から数日の時間遅延機能を組み込んでいるため、原因と結果の因果関係を確立するのが防御側にとってさらに困難になります。CrowdStrikeはまだ特定の攻撃者に帰属していませんが、TeamPCP(Crowdstrike追跡コード名「Altered Spider」)や北朝鮮グループなどの既知の攻撃者がAIソフトウェア供給チェーンを標的にしているトレンドに合致しているとしています。
こういう要約が、毎朝あなたのメールに届きます。
AI開発ツール(AIコーディングエージェントなど)が開発標準となりつつある今、攻撃者はこの新しい信頼関係を悪用する戦術に進化しています。CrowdStrikeが今回発見したワームは、その進化の典型例です。攻撃者側はツールチェーン(開発プロセス全体)を経由して認証情報や暗号鍵といった極めて価値の高い資産にアクセスしようとしており、Meyers上級副社長が指摘するように「正規の自動化と見分けのつかない針が、針の山の中に隠れている」状況です。
セキュリティ検知の根本的な課題は、正規のAI開発パイプラインと悪質な活動が同じテレメトリーシグナルを生成することです。従来のセキュリティスキャナーは多くのデータポイントに依存してきましたが、AI開発環境ではそうした検知表面(検知可能な活動領域)が制限されているため、検知の難易度が激増しています。Meyers氏も、業界全体による構造的なソリューション開発の必要性を強調しており、単一企業での対応では限界があることを示唆しています。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
XiaomiはMiMo-V2.6シリーズ——MiMo-V2.6-Proと小型のFlash版——を公開・オープンソース化し、最大20倍高速なPro-UltraSpeed版も投入した
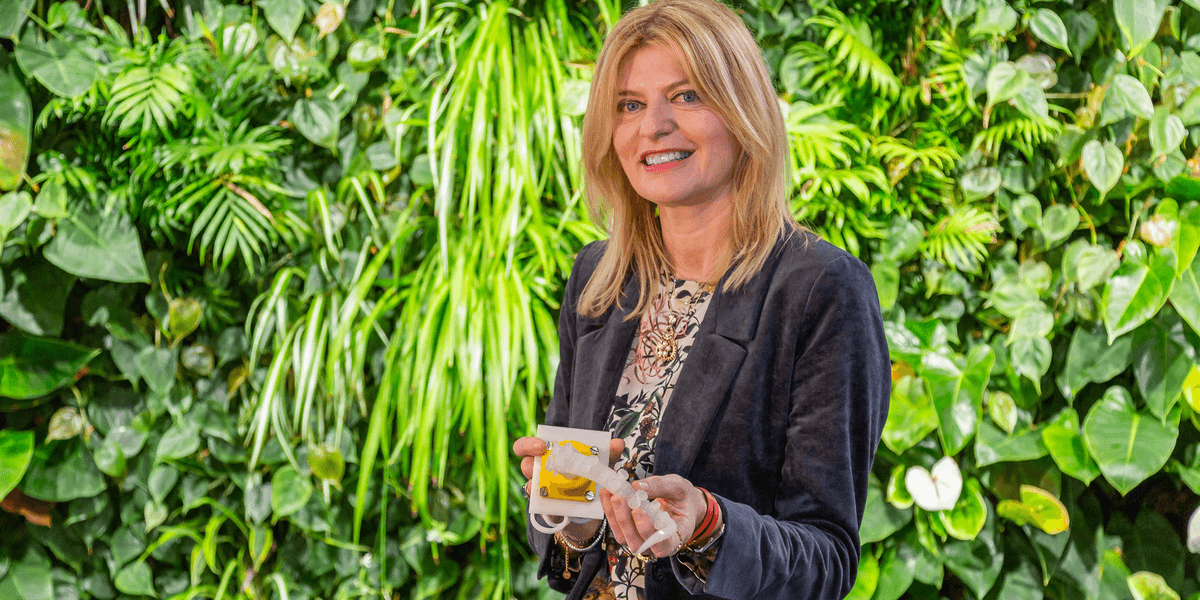
イタリア技術研究所のBarbara Mazzolai氏は7月、Nature Machine Intelligenceにマニフェストを発表し「サステナビリティ・ロボティクス」を提唱した
Biological Computing Co.はAWS Trainium上でテキスト・トゥ・ビデオモデルを動かし、SageMaker AI経由で提供、AWS Marketplaceで販売する計画
AWSの一部顧客が、ラットの脳細胞を使うTBCの動画生成AIモデルを限定的に試用できるようになった
TechCrunch Disrupt 2026は10月13〜15日、サンフランシスコのMoscone WestでAI StageとReal World AI StageにてAIの安全性とセキュリティに関する5セッションを…