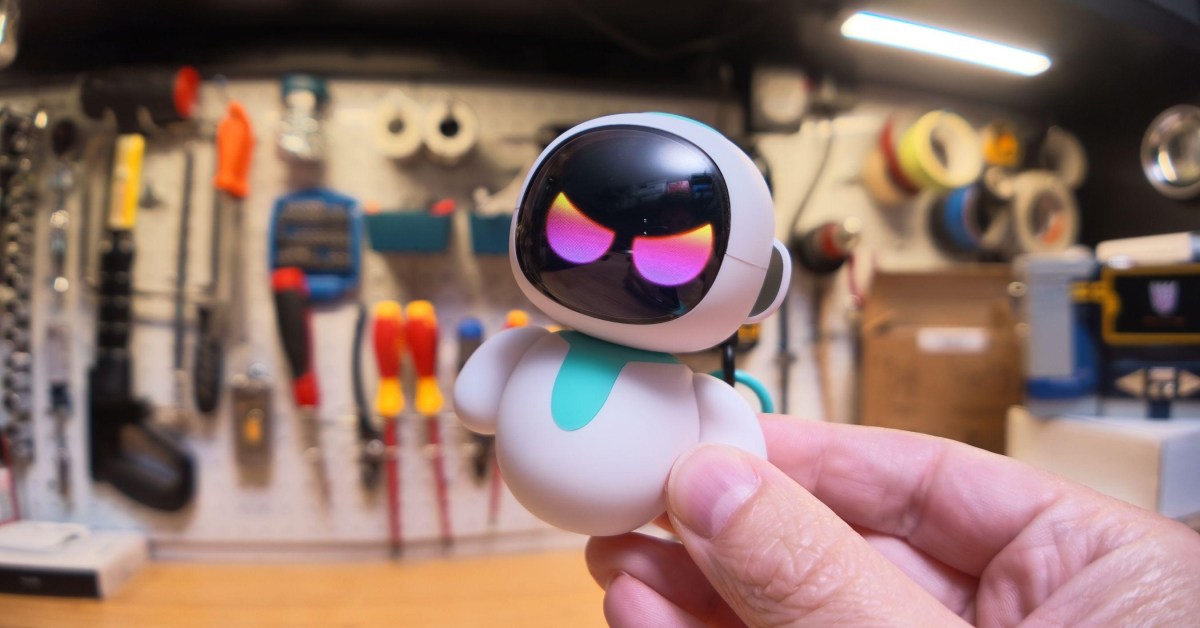
何が起きたか
Energize Labは外部遮断や遠隔応答変更の無効化、独立系企業の雇用をThe Vergeに述べたが、Sammy AzdoufalはSSH完全アクセス権を依然持っていた。
なぜ重要か
システムは安全だと主張する同社の説明は不正確なようで、顧客の音声や写真が依然公開状態にあったことから、ユーザーの信頼回復は難しい可能性がある。
誰に効くかEilikoロボット玩具の所有者とその家族は、会話の記録、音声録音、写真が流出したため直接影響を受けている。この事件は、AI接続玩具の他のメーカーにもバックエンドシステムのセキュリティに関する懸念を引き起こす可能性がある。
こういう要約が、毎朝あなたのメールに届きます。
Eilikoの件は、The Vergeとセキュリティ研究者のSammy Azdoufalが、「あなたの秘密は私が守る」と約束するAIロボット玩具で、ハッカーが会話の完全な記録を読めることを発見したことに始まる。The Vergeは1カ月以上にわたり、CEO兼創業者のShaw Yeungへのメールを含めてEnergize Labへの連絡を試みたが、応答はなかった。同社は今になって署名のない声明を発表し、対応の遅れを謝罪するとともに主要な問題を認めた。外部アクセスの遮断、認証情報の更新、遠隔変更インターフェースの無効化を主張している。しかしThe VergeのSean HollisterはAzdoufalの協力のもと、同社のメール時点でも音声録音と写真が保護されていない公開ウェブアドレスに保存されていたことを確認した。AzdoufalもSSHへの完全アクセス権を保持しており、「外部アクセスをすべて遮断した」という主張と矛盾する。Energize Labは独立系セキュリティ企業の雇用と保存データの削除を約束しているが、システムが現在安全だという主張は時期尚早と思われる。同社は今後数週間の行動で信頼を取り戻すとしているが、現時点では言葉と現実の隔たりにより、玩具の所有者は危険にさらされたままだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
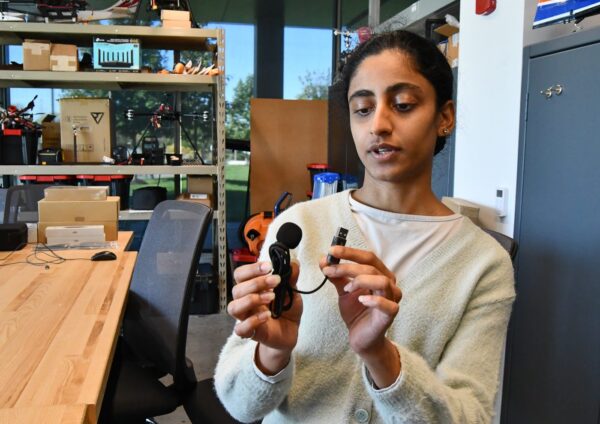
シンシナティ大学のPrissha Chawla氏らは、プロペラに欠けやひびがあるドローンやモーターが故障中のドローンの音を録音し、離陸前に飛行不能と判定できるデータに変換した
1Passwordは、AIエージェントが固有のデジタルキーでサインインできる「1Password for Agents」を発表
ビル・ゲイツ氏はDecoderのインタビューで、AIによる混乱が約20年続くとの覚悟が必要だと述べ、この期間に社会が技術の最先端に親しむ層と拒否する層の二つに分断されかねないと語った
Action State Group Inc.がEvidenceBook、Terms Packs、Countersignを公開し、AIエージェント取引の署名済み記録を照合可能にした
Dream LabsがB CapitalとKindred Ventures主導で9000万ドルを調達し、映像と英語指示をモーターコマンドに変換するDream APIを立ち上げた
Artificial AnalysisがAA-PersonalityBenchを公開した