何が起きたか
NorforgeはJohn Deere、SharkNinja、Cumminsを含む100以上のウェブサイトへの攻撃を、Cairnの露出インスタンス経由でAIエージェントを操作するハッカーによると特定したとReutersが報じた。
なぜ重要か
Norforgeは悪意がある可能性が高いCairnの露出インスタンスを20以上発見し、同じオープンソースツールがAI主導の侵入を大規模に実行するために転用され得ると示唆した。
誰に効くか第三者が運営するサイトや独立したウェブ資産を運用する企業のセキュリティチームは、Cairnのような露出したAIオーケストレーションツールが自社に対して使われていないか確認する必要があるかもしれない。Cumminsは第三者ベンダーが運営するサイトへの攻撃の可能性を調査中だとしている。
こういう要約が、毎朝あなたのメールに届きます。
この調査結果は、AIを悪用したサイバー攻撃のあまり議論されていない側面に光を当てている。特注のマルウェアではなく、既存のオープンソースツールが大規模に転用されている点だ。Cairnは汎用的な問題解決エンジンとして設計され、ユーザーが開始点と終了点を定義し、AIエージェントが進捗を記録する。Norforgeの発見は、インスタンスが露出したまま放置されると、同じ仕組みが攻撃の指揮装置に変わり得ることを示しており、発見された中で1人の攻撃者が最も活発だった。
Reutersによると、被害報告は米国、カナダ、オーストラリア、日本にわたり、John Deere、SharkNinja、Cumminsといった馴染みのある産業・消費財ブランドが含まれる。各社の対応は異なる。John Deereは機密情報がアクセスされた形跡はないとし、SharkNinjaは独立した製品サポートサイトが影響を受け封じ込めたと述べ、Cumminsは第三者ベンダーが運営するサイトへの攻撃の可能性を調査中だとしている。Cairnの制作者@le1xia0は反論し、同プラットフォームは決してハッキングツールではなく、悪用はエンジンの機能ではなく人間の判断だと述べた。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
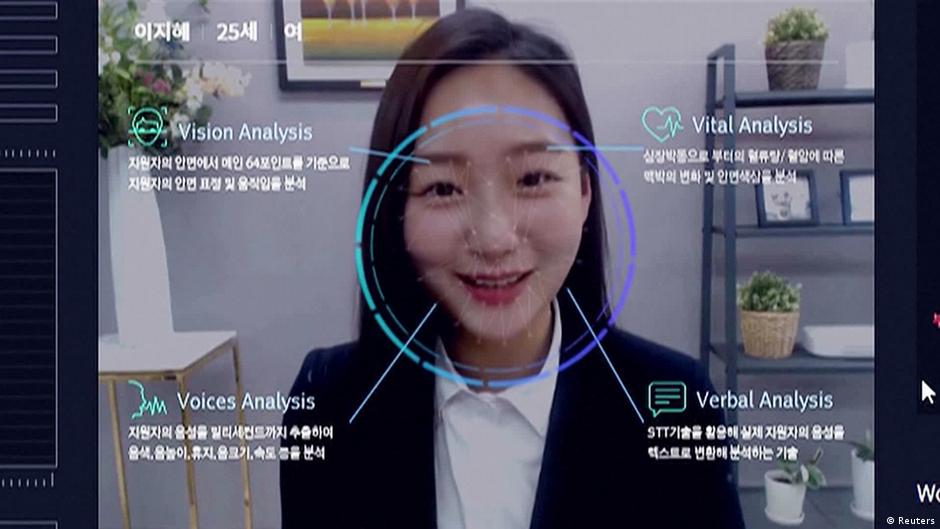
2026年10月19日付の記事でClaudia Laszczakは、ますます多くの企業が採用の一次選考をAIに任せ、履歴書の選考や面接の予約、質問対応を行っていると報じている
CEOのRick Wurster氏は、ユーザーが口座情報を渡した後に第三者のAIエージェント——MetaのMuseを含む——が取引を実行するのをシュワブが遮断していると述べた
月曜午後の取引でCienaが4%高の347.48ドル、Arista Networksも4%高の183.32ドルをつけた
ブッキングホールディングスは10月14日、パーソナル旅行エージェントVayoへの1億ドル投資計画を発表した
Character.AIは10月12日にchapter 11破綻を申請
Fortune Most Powerful Women会議でBristol Myers SquibbのAmanda Poole氏はAI生産性向上分の配分に「ウェルビーイング指数」を検討中と述べ20%向上例を挙げた