何が起きたか
SentinelOneのGregor Stewart氏によると、OpenAI Daybreakは人間並みのリバースエンジニアリング出力を約8時間で出せる。一流の研究者なら4〜6週間かかる作業だ。
なぜ重要か
解析が速くなれば、SentinelOneの研究者はより多くのマルウェア検体を調べ、共通コンポーネントを比較できる。Stewart氏は、個別調査では見逃す脅威同士の関連性が見えてくると話す。
誰に効くかセキュリティ研究チームは、深い分析を少数の重要脅威に取っておくのではなく、より多くのマルウェア検体を調査する余力を持てる。Stewart氏によれば、少数の専門家に頼らず、より多くのSentinelOne職員がセキュリティ業務を自ら担えるようになる。
こういう要約が、毎朝あなたのメールに届きます。
SentinelOneの出発点は技術ではなく、キャパシティの問題だった。Stewart氏によると、研究チームがリバースできるソフトウェアはごくわずかだった。深い調査は最も興味深い、あるいは重要な脅威に取っておく必要があったからだ。比較する検体が減れば、検体同士のつながりに気づく機会も減る。
OpenAI Daybreakは、防御側がサイバーセキュリティ業務でOpenAIのモデルを使えるようにすることで、この計算を変える。かつて4〜6週間かかったリバースエンジニアリングが人間並みの出力で約8時間で済むなら、研究者はその時間を追加の検体に向けられる。一見無関係な2つの検体に同じコンポーネントが現れれば、顧客の調査中に手がかりになり得る。より多くの検体で知見を比較すれば、脅威間のより広い関連性が見えてくる。
Stewart氏は成果を純粋な速度ではなく、到達範囲として語る。マルウェア状況のはるかに広い部分を把握し、より外側で防御するという意味だ。一方で境界も引く。説明責任はチームに残り、アーキテクチャを変える判断には人間のレビューが必要だが、局所的な修正は自動化してよい。同じ能力をコード作成にも取り入れ、開発者が構築しながらセキュリティ問題に対処できるようにしたい考えだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
Anthropicは10月15日、METRの6人のスタッフに社用端末、オフィススペース、社内ツールやシステムへのアクセスを付与し始めたと発表した

NVIDIAは2026年9月21日、「AIセキュリティは工学の問題――エージェントスタックの全層で解決する方法」と題したブログ記事を公開し、判断を誤ったエージェントでも行動を止められる理由を説明した

検証では、Haiku 5.5はmedium設定で定型文書ならSonnet 5.5に近いスコアを約1/17のコストで出したが、英語メール課題では6.3点まで落ちた

Marissa MayerはMost Powerful Women Summitで、AIの行く末を知る人は「嘘をついているか、傲慢か、その両方だ」と述べ、悪い結果になる確率は「50%をはるかに下回る」とした
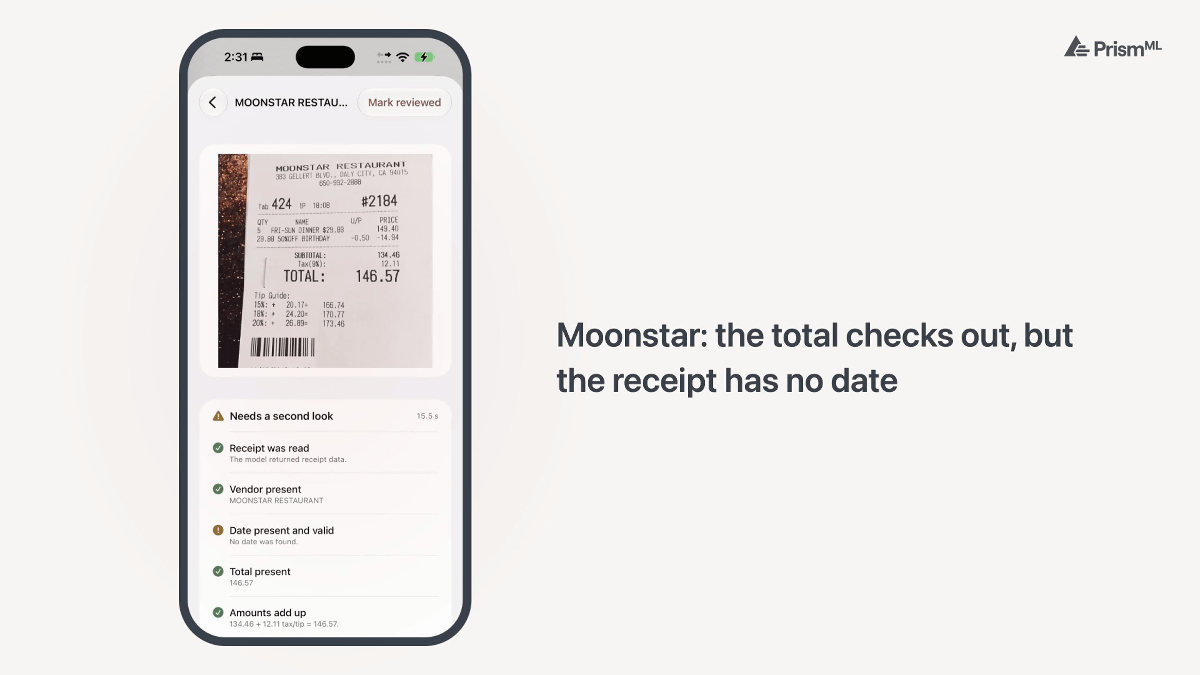
PrismMLは2026年10月15日、Ternary Bonsai 2の2B・4B・9Bを公開した
Metaは8160億パラメーターのオープンウェイトモデルMuse Spark Openを公開