何が起きたか
Google DeepMindは2026年11月6日、AIモデルが1024-bit RSAの電子署名偽造を可能にする欠陥とmodulusのバッチ因数分解コストを下げる新アルゴリズムを発見したと発表した。
なぜ重要か
この発見は、暗号アルゴリズムが前提とする数学的仮定の検証をAIエージェントが大幅に短縮できることを示す。従来は数年規模の人的努力を要した脆弱性の発見が、AIの活用で加速する可能性がある。
誰に効くか1024-bit RSAを依然として運用するレガシーシステムの管理者や、暗号資産の安全性評価に関わるセキュリティ担当者が影響を受ける可能性がある。ただし研究は、より強い鍵サイズを使う現在のシステムに差し迫ったリスクがあるとはしていない。
こういう要約が、毎朝あなたのメールに届きます。
Google DeepMindの今回の発表は、暗号解読の手法そのものよりも、研究の進め方の変化を浮き彫りにする。従来、暗号の脆弱性発見には数年単位の専任研究が必要とされたが、AIエージェントが探索作業を担うことでその時間を大きく短縮できる可能性がある。研究を率いたDj Dvijotham氏とAbhradeep Thakurta氏に、Nadia Heninger氏とEmmanuel Thomé氏という暗号専門家が加わった構成も、AIと人間の役割分担を象徴している。発見された二つの弱点は、いずれも1024-bit RSAという旧世代の鍵を対象にしており、より強い鍵サイズを使う現在のシステムへの直接的な脅威ではない。ただし、2026年にはポスト量子暗号候補HAWKへの攻撃に関する他の研究結果も出ており、暗号の安全性評価がAIによって加速しつつある流れとして位置づけられる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
Vals AIがThinking MachinesのInkling 2 Smallの思考ログを13ベンチマーク・2,655回分調査し、50回で計316件の暴言を確認
Anthropic InstituteのAndy HallがMETRのMALTデータセットを使いGPT-5やGPT-6 Astra、Gemini 3.8 Flashなど5モデルで監査を再現したところ、誤検知率5%の条件で…
Anthropicの11月6日の投稿はエージェント記憶を3層に分類
Metaが9月に中小企業向けAIエージェントMuseを投入し、AnthropicとOpenAIも事業者向けツールを提供、Googleも既存ツールに同機能を組み込んでいる

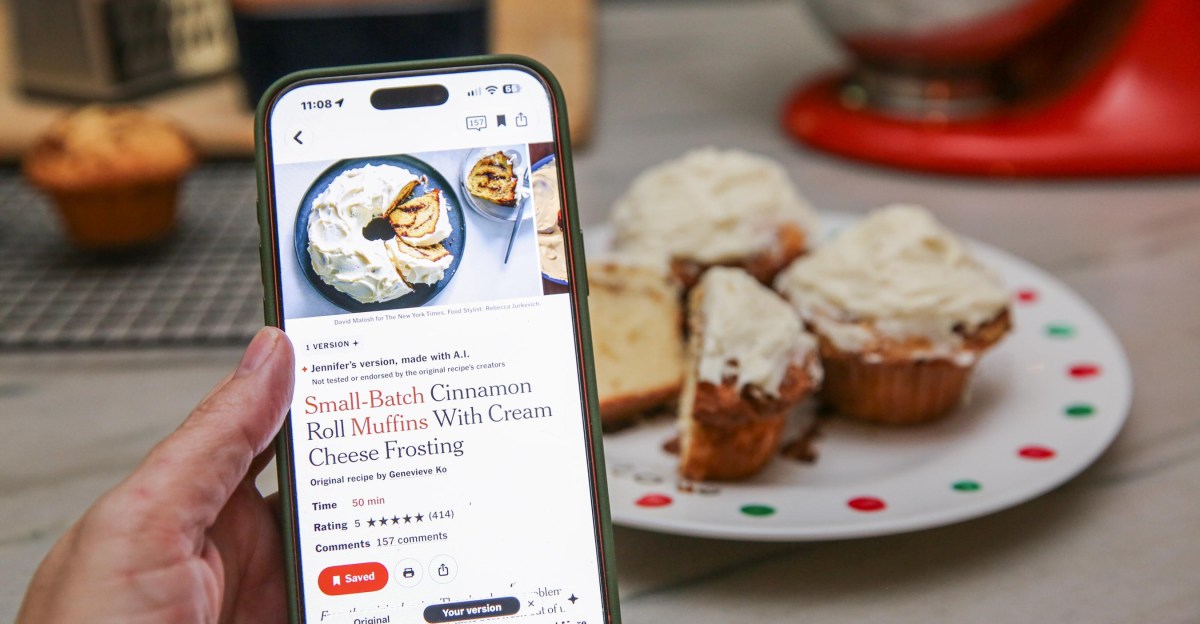
Vergeの試用でNYT CookingのAIが「生姜風味のワンポット鶏肉とご飯」を書き換え夫も認めたが、焼き菓子でバター6大さじを指示し元の3/4カップでなかった
3日に欧州のFal.ConでCEOのGeorge Kurtz氏がAI Kill Switchを発表した