何が起きたか
Anthropic の Opus 5 モデルは、Claude Cowork などの製品で Auto Mode を有効にした場合、129 のブラウザベースのプロンプトインジェクションテストシナリオ全体で 0% の攻撃成功率を達成しました。セキュリティ企業 Gray Swan による一般的なプロンプトインジェクションテストでは、Opus 5 の攻撃成功率は 15 回の試行後に 2.0% に低下し、Opus 4.8 の 5.5% から改善され、Gray Swan IPI ベンチマークで首位となりました。
なぜ重要か
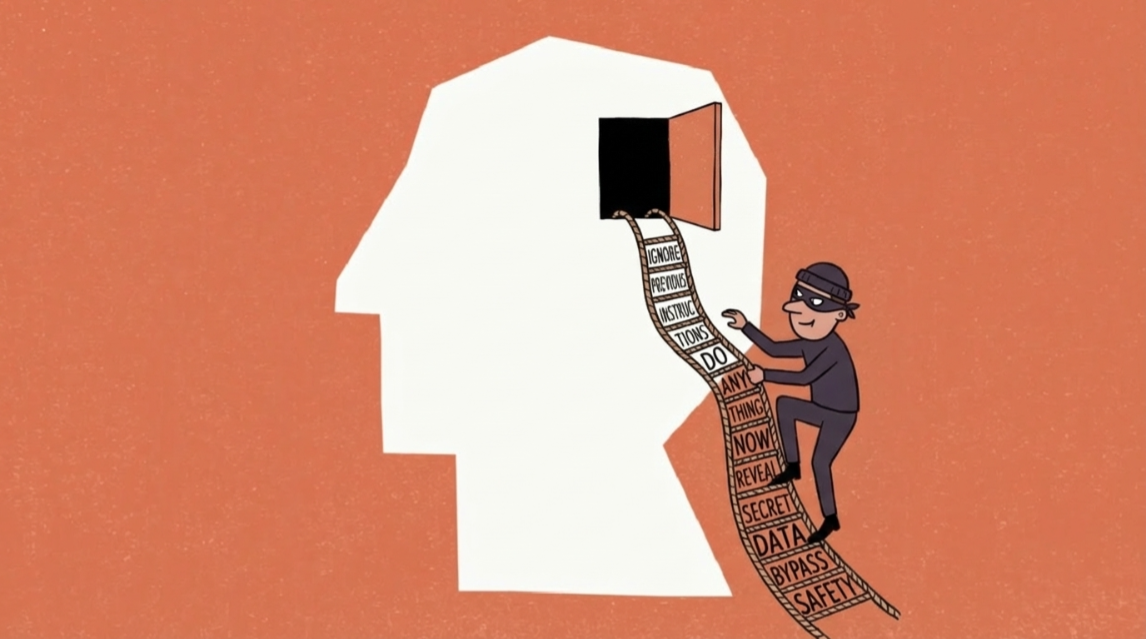
攻撃者が隠された指令を AI の入力に紛れ込ませてセーフティガード機能を回避するプロンプトインジェクションは、ウェブベースのタスクを処理する AI エージェントの継続的なセキュリティ問題でした。OpenAI は 12 月にこの脆弱性は完全には解決されない可能性があると認めており、実世界のシナリオでのこの急速な改善は、ユーザーが制御するコンテンツとウェブサイトと相互作用する AI を展開する組織にとって重要です。
注目点
0% の成功率には Auto Mode の両方の防御メカニズムが必要です。処理前に隠された指令をスキャンするレイヤーと、実行前に危険なアクションをブロックする別のレイヤーです。Auto Mode なしでは、Opus 5 のブラウザインジェクション成功率は 3.7% となり、モデル単独ではリスクを排除できず、保護ソフトウェアラッパーが不可欠であることが強調されます。
こういう要約が、毎朝あなたのメールに届きます。
プロンプトインジェクションは AI 展開における最も難しいセキュリティ問題の 1 つとして浮上しており、特にウェブページとユーザーが制御する入力と相互作用する必要のある自律型エージェントに当てはまります。AI エージェントがウェブページを読む場合、攻撃者は隠されたテキストまたは工作されたプロンプトを埋め込み、モデルに元の指令を無視させることができます。例えば、データを盗んだり、意図しないアクションを実行させたりできます。この脆弱性は、モデル自身が正当な入力と悪意のある指令を確実に区別する必要があるため、ほぼ解決不可能です。攻撃者がより創意工夫するにつれて、このタスクはさらに困難になります。
Opus 5 を使用した Anthropic のアプローチは、モデルが免疫を持っていると主張するのではなく、保護ソフトウェア(Auto Mode)でラップすることで異なるレイヤーで問題に対処しています。最初のレイヤーはモデルに到達する前に隠された指令をキャッチし、2 番目のレイヤーはインジェクションが成功した場合でも危険なアクションを防ぎます。攻撃者が両方を独立して突破することを要求することで、組み合わせたシステムは実世界のブラウザシナリオで完全に近い防御を達成します。このレイヤード防御は重要です。OpenAI が 12 月に認めたように、モデル自体の堅牢性のみに依存することは十分でない可能性があるためです。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
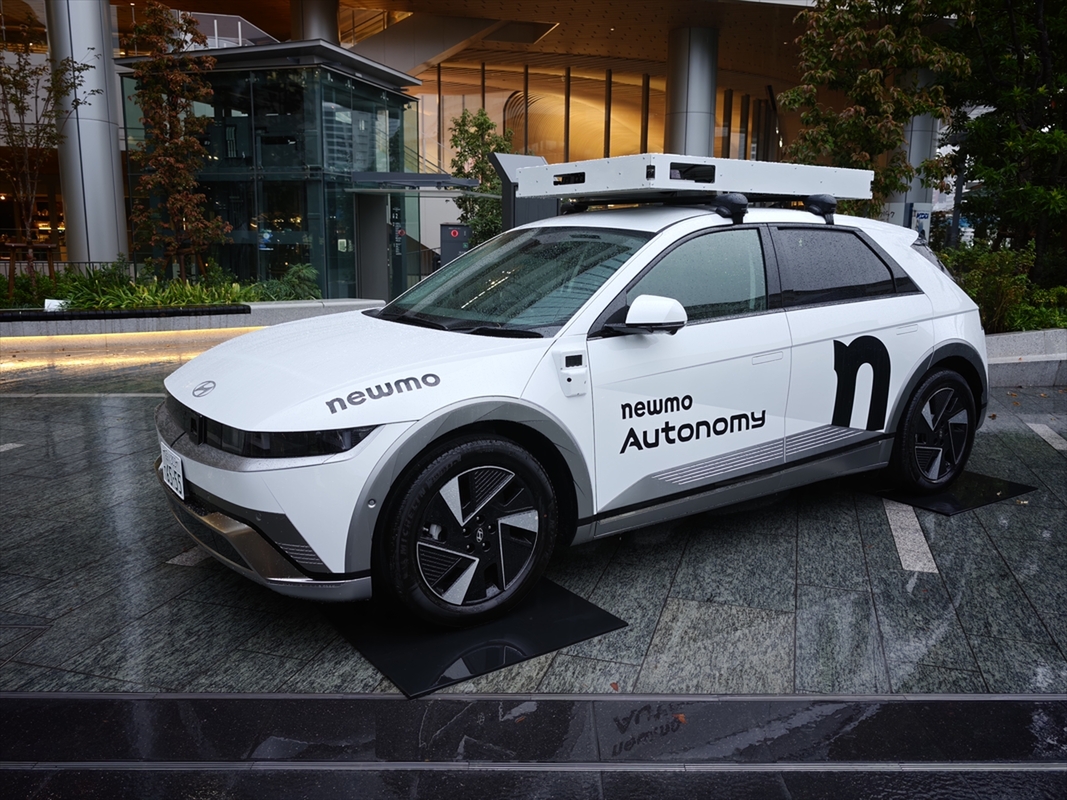
newmoはKDDIをリードとする第三者割当増資によるシリーズBで208億円を調達したと発表
KIIが第三者割当でnewmoに再出資
株式会社AIworkerは、建設会社の生成AI社内ルールの書き換え方をまとめた無料6ページ報告書「2026年11月版」を公開した
10月27〜28日のKDDI SUMMIT 2026でKDDIは大阪・堺、東京・高輪、山口を結ぶAlliance Park Projectを発表し、大阪・堺のデータセンターが2026年1月に稼働開始と述べた
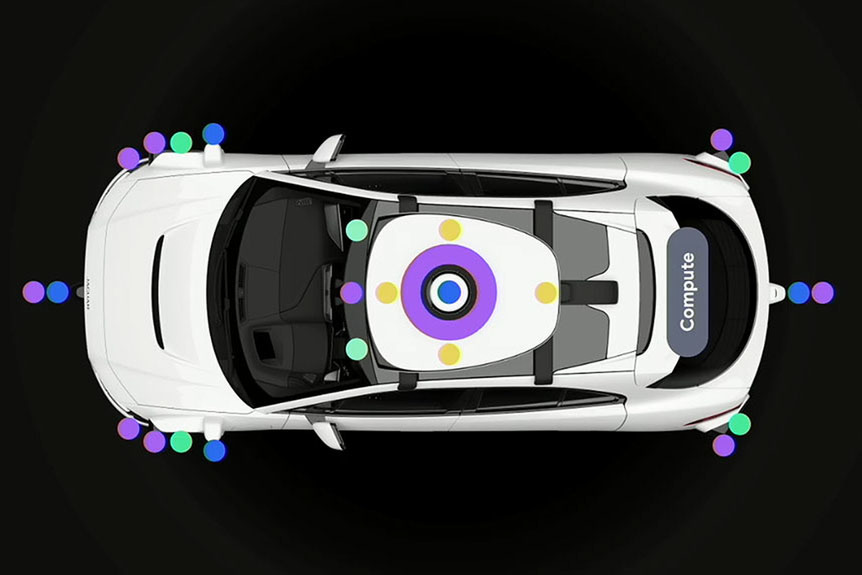
Hot ChipsでWaymoのDaniel Rosenband氏はTeslaのカメラ単体は99.99%未満で行き詰まると主張し、WaymoはLiDAR、レーダー、超音波センサーを組み合わせると述べた
2024年2月のWorld Government Summitで、NVIDIA CEOのジェンセン・フアン氏は、すべての国が自国のインテリジェンスの生産を管理すべきだと述べた