何が起きたか
リークサイトの重複排除データによると、夏のランサムウェア攻撃は3000件近くで、推計では春から20〜40%増加した。ハルシオンのシンシア・カイザー氏は大半が国外で一部はAIが後押しすると述べた。
なぜ重要か
攻撃者はフィッシングメールや交渉にLLMを使い、小規模で経験の浅いグループも活動を広げている。暗号化の使用が減っても恐喝の試みの量と種類は増え続けるかもしれない。
こういう要約が、毎朝あなたのメールに届きます。
カーネル・パニックによるランサムウェア研究者への調査は、確立されたビジネスモデルが依然として十分に機能しているため、完全自動化されたAI攻撃は必要とされていない状況を描いている。代わりに目に見える変化は、誰が攻撃を実行するか、そして申告件数がどれだけ現れるかにある。セキュリティ企業レリアクエストは、新興グループの「グローバル・シークレット・グループ」が48件の被害者を申告し、その半数以上を同じ日に掲載した一方、「ストーム」と呼ばれる別のグループはわずか20日間で71件の被害者を掲載したことを明らかにした。これらの申告がすべて正当とは限らないが、それでも企業に不確実性をもたらす。
研究者は、AIが新規参入者の障壁を下げていると指摘する。レリアクエストのブランドン・ティラード氏は、新興グループの増加は、脅威アクターが従来のランサムウェア・アズ・ア・サービス提供者に頼らず、自ら活動を始められるようになったAIによるものだとしている。ハルシオンのシンシア・カイザー氏は、AIが標的を欺き、脆弱性を悪用し、コードを確認し、冗長なアクセスを確保するために他グループのリモートアクセスツールを侵害するのに使われていると述べる。同氏は、新興勢力の多くは組織的な知識の不足から急増した後に消えていく可能性があるとみている。
この変化は攻撃の形も変えうる。確立されたグループは通常、システムを暗号化しながらデータも窃取する二重恐喝を行う。独自に活動する攻撃者は簡素化のためデータ恐喝のみに頼るかもしれない。レコーデッド・フューチャーのアラン・リスカ氏は、今年の攻撃はすでに2025年の合計を大きく上回っているが、暗号化を伴う攻撃は前年比で実際に減少するかもしれないと述べている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
著者は145件の求人票の「求める人物像」をClaudeに投入しラベルを抽出・埋め込みベクトル化
FAAは金曜日、米国内の出発便を全面停止した
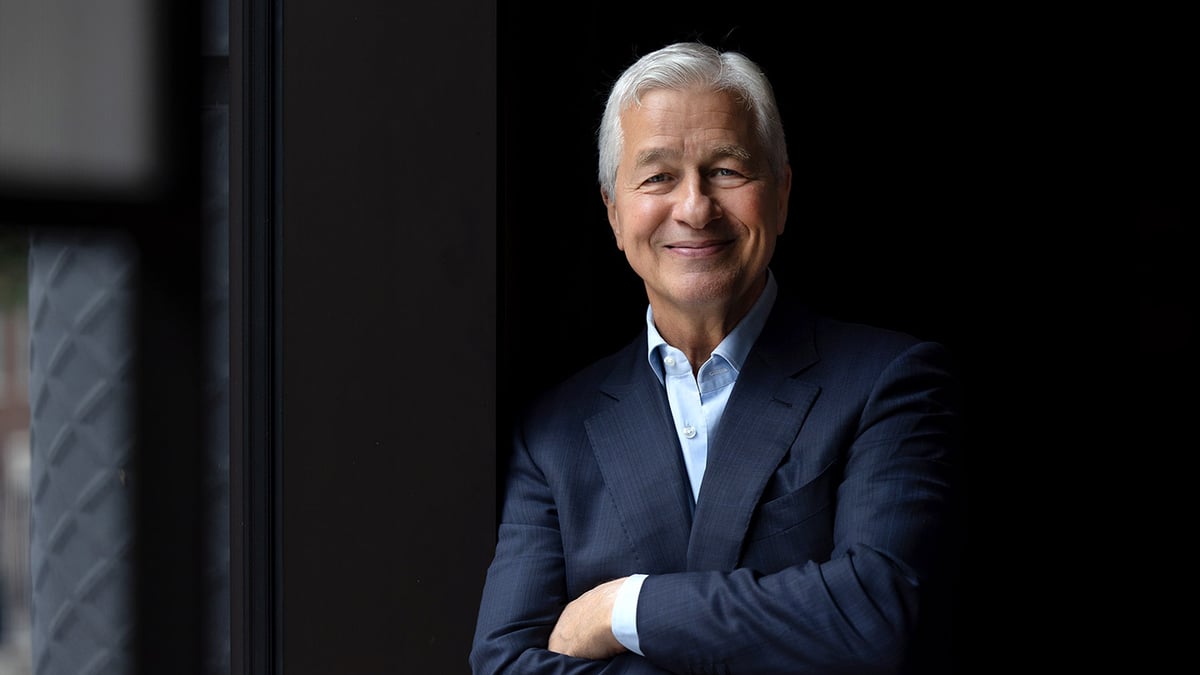
ジェイミー・ダイモン氏は、JPモルガン・チェースが外部のAIエージェントを「どんなものでも」社内に入れることは「ない」と述べ、10月の決算説明会で「野良エージェントは困る」と警告した
OpenAIは独立したロボティクスチームを解散し、研究員をMark Chen最高研究責任者率いる本体の研究チームに編入する
OpenAIとAnthropicの元研究者Jacob Coxon氏が、AnthropicのIPO資料の事前学習計算資源需要グラフを引き合いに、Mythosはすでに当初の一部で再学習できると述べた
The New York Timesが最初に報じた内部データによると、Alpha Schoolの生徒のうち、算数と読解の両方で学習速度が2倍になるという目標を達成したのは42%にとどまった