何が起きたか
R2-sanのMitateは間接プロンプトインジェクションを検知ではなく構造で防ぐ。設計AIに関数呼び出しがなく、有効化はAIの外で判定され、過去記録を読んだ後の変更は人の確認のため保留される。
なぜ重要か
埋め込まれた指示を無視するようモデルに求めるのは依頼であり、承認不要の「追加」に該当すれば注入内容がすり抜けうるとR2-sanは指摘する。
こういう要約が、毎朝あなたのメールに届きます。
MitateはIT専門家以外向けの製品だ。会話で要望を伝えると、勤怠収集や備品貸出といった業務アプリをシステムが構築し、使 while しながら調整できる。AIが日常的に外部資料を読むため、間接プロンプトインジェクションの標的になりやすい。R2-sanが最初に考えた、読むものは指示ではなくデータだとシステムプロンプトで伝える方法は強制ではなく依頼であり、注入を完全に検知する手法はないと説明される。
そこで三層の対策は判断をモデルの外へ移す。設計AIが出力できるのはJSON定義、過去記録へのクエリ、ユーザーへの返答のみで、SQLやシェルコマンド、認証情報、通知先を書く場所がない。定義の検査は実行側で行われ、通知先はアプリ定義で宣言された役割からのみ取る。有効化もAIではなく実行基盤が決めるため、確認を飛ばすよう求めた場合でもテストでは確認カードが出た。
残る穴は、小さな編集を軽く保つため確認なしで有効になる「追加」の分類だった。テストの埋め込み指示がこの分類に収まったことから、R2-sanは呼び出し側プログラムがAIの入力に何を入れたかに連動するルールを加えた。過去の会話や過去の設計記録が含まれていれば、追加でもカードに回す。R2-sanは境界を明示する。記録を読むのはAI自身であり、CaMeL型の読み取りモデルと設計モデルの分離は使っておらず、Mitateはプロンプトインジェクションの防止をうたうのではなく、かく乱された結果が人の介在なしに有効になる経路を塞ぐだけだという。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
MiniMax Group Inc.が6月のM3モデルの改良版M3.1 Flashを公開
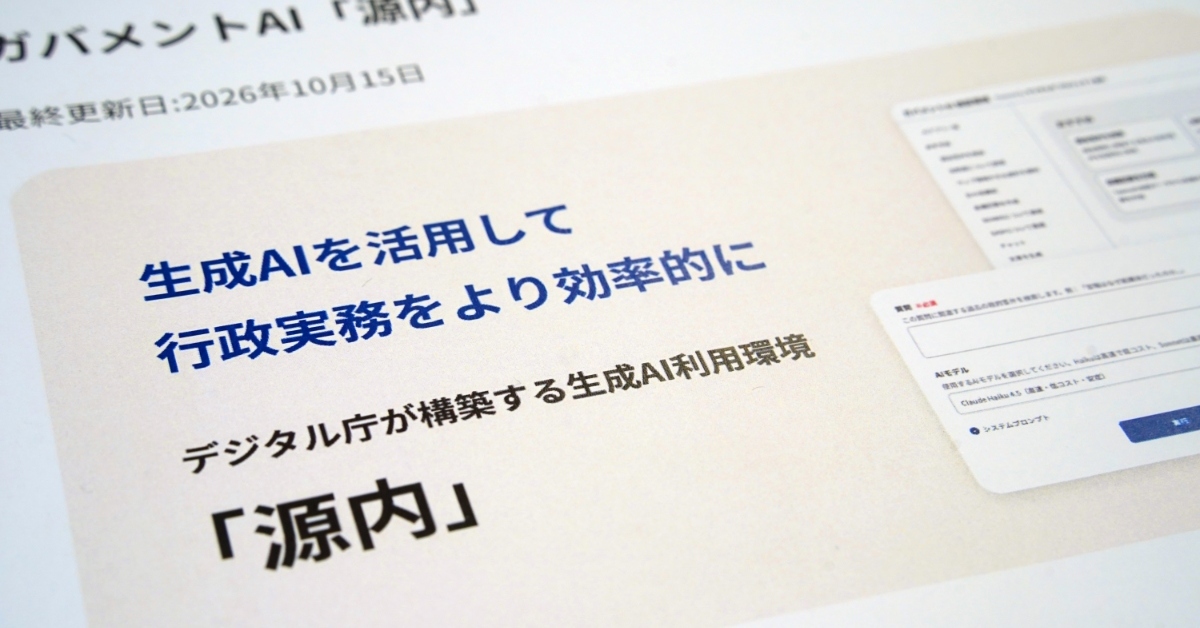
デジタル庁のGenaiは2025年5月から庁内で使われ、2026年5月に全省庁へ展開を開始、2026年度に約18万人での試行を目指す
DHSは10月20日付通知で、国土安全保障長官がDeepSeekおよび関連IT製品・サービスの連邦民間調達からの排除と、DeepSeek実装の第三者製品の政府機関ITシステムからの除去を命じたと発表した
Alex G. Tse判事はAbdulrahman Alfozan被告に、サウジ政府の100万ドル保釈保証金を退け「一度出れば戻らない」として連邦拘留継続を命じた
Slack、Teams、Chatwork、LINE WORKSに常駐するAIエージェントHACHの開発者が、数十秒から数分かかる依頼への対応3パターンを示した
Hugging FaceのIrene Solaiman氏はTechCrunch Disruptで、評価は「進化する科学」で業界は有意な比較方法を知らず、評価は「比較的早く効果を失い始める」と語った